

В Дании произошла крупная утечка данных из национального реестра населения. По данным властей, злоумышленники получили доступ к сведениям примерно о 8,8 млн человек, включая имена, адреса и персональные идентификационные номера. По утверждению человека, взявшего на себя ответственность за атаку, одним из ключей к системе стал пароль «123456».
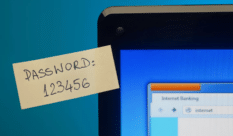
Доступ к реестру использовали через Pays ApS — датскую ИТ-компанию, которой разрешалось обращаться к базе для проверки данных клиентов. Руководитель Pays Софи Лаурсен подтвердила, что злоумышленник воспользовался доступом компании для извлечения информации. Однако правительство Дании отдельно не подтверждало, что первоначальным способом проникновения действительно стал пароль «123456».
По данным властей, инцидент обнаружили 2 октября. Подозрительную активность заметили после того, как счет за обращения к базе оказался необычно большим. Это позволило выявить массовые запросы, которые не соответствовали обычному использованию системы.
Национальный реестр Дании (CPR), содержит сведения о людях, которые живут или жили в стране. Поэтому число затронутых записей превышает население Дании: база включает также умерших людей и тех, кто переехал за границу. Власти сообщили, что к данным примерно 8,8 млн человек получили неправомерный доступ.
Человек, заявивший о своей причастности к атаке, утверждает, что не собирается продавать или публиковать полученные сведения. Однако это заявление само по себе не гарантирует, что данные не попадут к другим лицам или не будут использованы для мошенничества. Полиция расследует инцидент, а доступ компании к реестру был прекращен.
Даже защищенная государственная база может оказаться уязвимой из-за учетной записи сторонней организации. Проблема заключалась не только в возможном слабом пароле: массовые обращения к реестру продолжались, а подозрительную активность обнаружили лишь после появления необычного счёта. Это ставит вопрос и о контроле доступа, и о своевременном выявлении аномальных запросов.
Читайте также:
Хакеры вывели из строя холодильники в супермаркетах
МАХ начал предупреждать пользователей при переходе по подозрительным ссылкам
ИИ-модели могут самовоспроизводиться без доступа к дата-центрам