
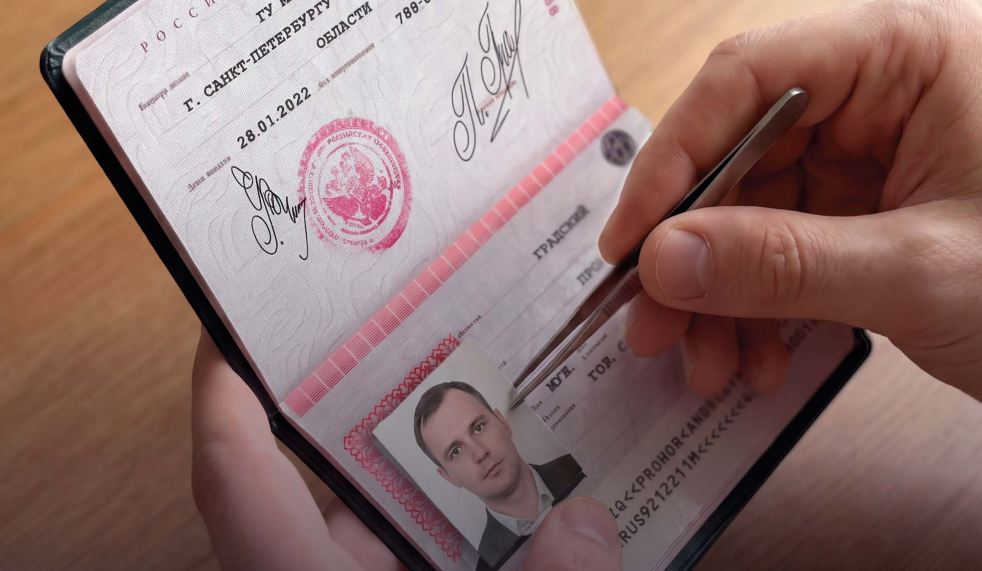
Число зарегистрированных преступлений по ст. 327 УК РФ (подделка, изготовление или оборот поддельных документов) в 2025 году достигло 1 739 случаев, что на 338% больше, чем годом ранее (397 случаев), по данным МВД РФ. Это максимальный показатель за последние семь лет. Аналитический отчет «Исследование актуальных угроз мошенничества с использованием поддельных документов» (разработан Smart Engines и юридической фирмой INTELLECT) фиксирует резкий рост преступности в этой сфере.
Финансовый масштаб и структура подделок
Согласно оценкам аналитиков, минимальный объем нелегального рынка поддельных удостоверений личности в 2025 году составил 2,6 млрд рублей. Совокупный установленный судами материальный ущерб по исследованным делам оценивается примерно в 1,8 млрд рублей, при этом средний ущерб по одному делу с установленным размером ущерба составляет около 1,4 млн рублей.
В структуре выявленных подделок лидируют три категории:
- водительские удостоверения — 41% (самый распространенный вид);
- паспорта стран СНГ и виды на жительство — 18% (рост на 41% год к году);
- паспорта РФ — 16%.
Главные тренды
Эксперты отмечают качественное усложнение угроз. Злоумышленники все чаще переходят от подделки отдельных документов к созданию целой фиктивной личности. В сложных схемах одновременно используются паспорта, водительские удостоверения, СНИЛС, доверенности и другие документы на вымышленное или чужое имя, что позволяет поддерживать одну легенду на нескольких этапах проверки.
Кроме того, мошенники активно ищут способы обойти проверку в банке через менее защищенные каналы. Показательный пример из судебной практики: в одном из дел поддельный паспорт был предъявлен не в банке, а оператору мобильной связи, где процедуры проверки мягче. Получив по нему SIM-карту и привязав ее к банковскому счету потерпевшего, злоумышленники восстановили доступ к интернет-банку и похитили 4,45 млн рублей.
Участники рынка подчеркивают, что в условиях роста числа осужденных (10 942 человека в 2025 году, половина из которых — иностранные граждане) и развития генеративного ИИ, позволяющего создавать синтетические документы, бизнесу необходимы комплексные системы проверки подлинности документов, работающие во всех каналах обслуживания.
«Документы подделывают столько же времени, сколько они вообще существуют. Меняются прежде всего масштаб и технологические возможности мошенников — результаты исследования это наглядно подтверждают. За один только 2025 год число зарегистрированных МВД преступлений, связанных с подделкой документов, выросло по сравнению с 2024-м в четыре раза. И оснований рассчитывать на перелом этой тенденции нет. Напротив, порог входа в такое мошенничество только снижается: генеративный ИИ, фоторедакторы, сервисы и другие инструменты создания подделок становятся доступнее, а сами схемы — технологичнее и сложнее.
Одним из катализаторов становятся утечки данных, которые, как показывает практика, происходят как в обычных компаниях, так и у специализированных сервисов KYC, поставщиков услуг информационной безопасности и других участников рынка. Итогом становится подрыв доверия в современной цифровой среде. Есть все основания полагать, что именно его восстановление станет одним из ключевых вызовов ближайших лет».
Владимир Арлазаров, генеральный директор Smart Engines, доктор технических наук
Владимир Арлазаров рассказал «Компьютерре», как защитить себя от мошенников:
- Не доверяйте голосу, видео и фото как доказательству личности. Голос и лицо сегодня можно подделать. Перезвоните человеку сами по известному вам номеру.
- Не называйте коды из СМС и данные карты никому, даже «сотруднику банка» или «представителю службы безопасности».
- Минимизируйте цифровой след. Не публикуйте сканы и фото документов, закрывайте профили в соцсетях, не отправляйте паспорт в мессенджерах «на всякий случай».
- Отдавайте предпочтение ИТ-решениям с локальной обработкой данных, где ваши данные не уходят в облако и к третьим лицам, а также уточняйте, где и кем обрабатываются ваши данные.
- Регулярно проверяйте утечки (например, через сервисы мониторинга) и при компрометации данных сразу меняйте пароли и перевыпускайте карты.