Современные автомобили все больше зависят от программного обеспечения и интернет-сервисов. Они обмениваются данными с облачными платформами производителей, смартфонами водителей и зарядными станциями. Однако цифровые возможности машин создают и дополнительные риски: через уязвимости в приложениях и внешних сервисах злоумышленники могут получить доступ к личным данным владельцев, а в некоторых случаях — и к электронным системам автомобиля.
Исследователи изучили 413 зарегистрированных уязвимостей автомобильного программного обеспечения, выявленных в 2022–2024 годах, и сравнили результаты с данными за предыдущее десятилетие. Выяснилось, что доля уязвимостей в приложениях, на сайтах и в облачных сервисах почти утроилась.
Такие проблемы опасны не только возможностью вмешательства в работу автомобиля. Внешние сервисы могут хранить сведения о поездках, местоположении машины и самом владельце. Если данные защищены недостаточно хорошо, посторонние могут узнать, где человек живет, куда ездит и когда бывает в определенных местах.
В декабре 2024 года обнаружилась уязвимость облачного сервиса, через который передавались данные электромобилей Volkswagen, Audi, Seat и Skoda. Информация примерно о 800 тысячах машин в течение нескольких месяцев была доступна через интернет. Среди нее оказались точные GPS-координаты, адреса электронной почты, номера телефонов и домашние адреса владельцев. Уязвимость устранили до того, как стало известно о возможном использовании данных злоумышленниками.
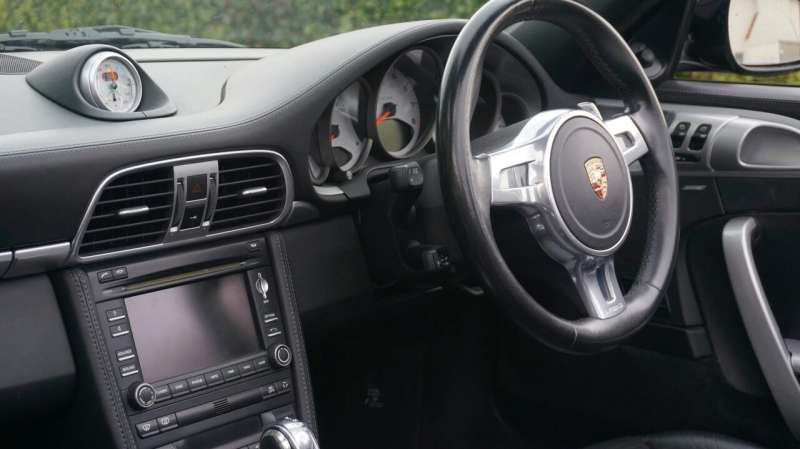
Одним из слабых мест исследователи называют мультимедийную систему. Если она недостаточно изолирована от других электронных блоков, через нее можно попытаться добраться до систем, отвечающих за движение машины.
Подобную атаку продемонстрировали еще в 2015 году специалисты по кибербезопасности. Они получили доступ к системам Jeep Cherokee через мультимедийный комплекс и смогли вмешаться в управление рулем, тормозами и ускорением. По результатам нового исследования, аналогичные проблемы продолжают встречаться и спустя годы.
Дополнительный риск связан с тем, что разные автопроизводители используют микросхемы одних и тех же поставщиков. Если исследователи обнаруживают уязвимость в программном обеспечении или защите определенного чипа, похожий способ атаки потенциально может затронуть автомобили нескольких марок.
Авторы исследования советуют производителям строго отделять системы управления движением от мультимедиа и других внешних подключений, а также усиливать защиту облачных сервисов. Владельцам машин рекомендуют устанавливать обновления программного обеспечения и использовать надежные пароли. По мере развития цифровых функций все большее значение приобретает защита приложений, сетевых сервисов и инфраструктуры, с которой машина обменивается данными.
Читайте также:
Хакеры похитили пароли и ключи доступа клиентов через уязвимость VMmanager 6