

Информационная безопасность все больше напоминает шахматную партию,где недостаточно просто реагировать на действия соперника. Важно также заранее просчитывать риски и следующие ходы противника, оценивая какими ресурсами можно пожертвовать, а какие стоит оборонять и защищать до последнего. Именно шахматы соединились с информационной безопасностью на GIS DAYS 2026 — форуме, объединившем представителей ИБ-индустрии, разработчиков и заказчиков.
30 сентября редакция «Компьютерры» посетила бизнес-день GIS DAYS 2026, который прошел в Санкт-Петербурге на Дворцовой набережной. В этот раз участники говорили об эффективности затрат на ИБ и ИТ-инфраструктуру, киберустойчивости, применении искусственного интеллекта, а также представили свои продукты на стендах. Рассказываем, чем запомнился форум и какие вопросы сегодня выходят на первый план в сфере информационной безопасности.
Приветственные слова
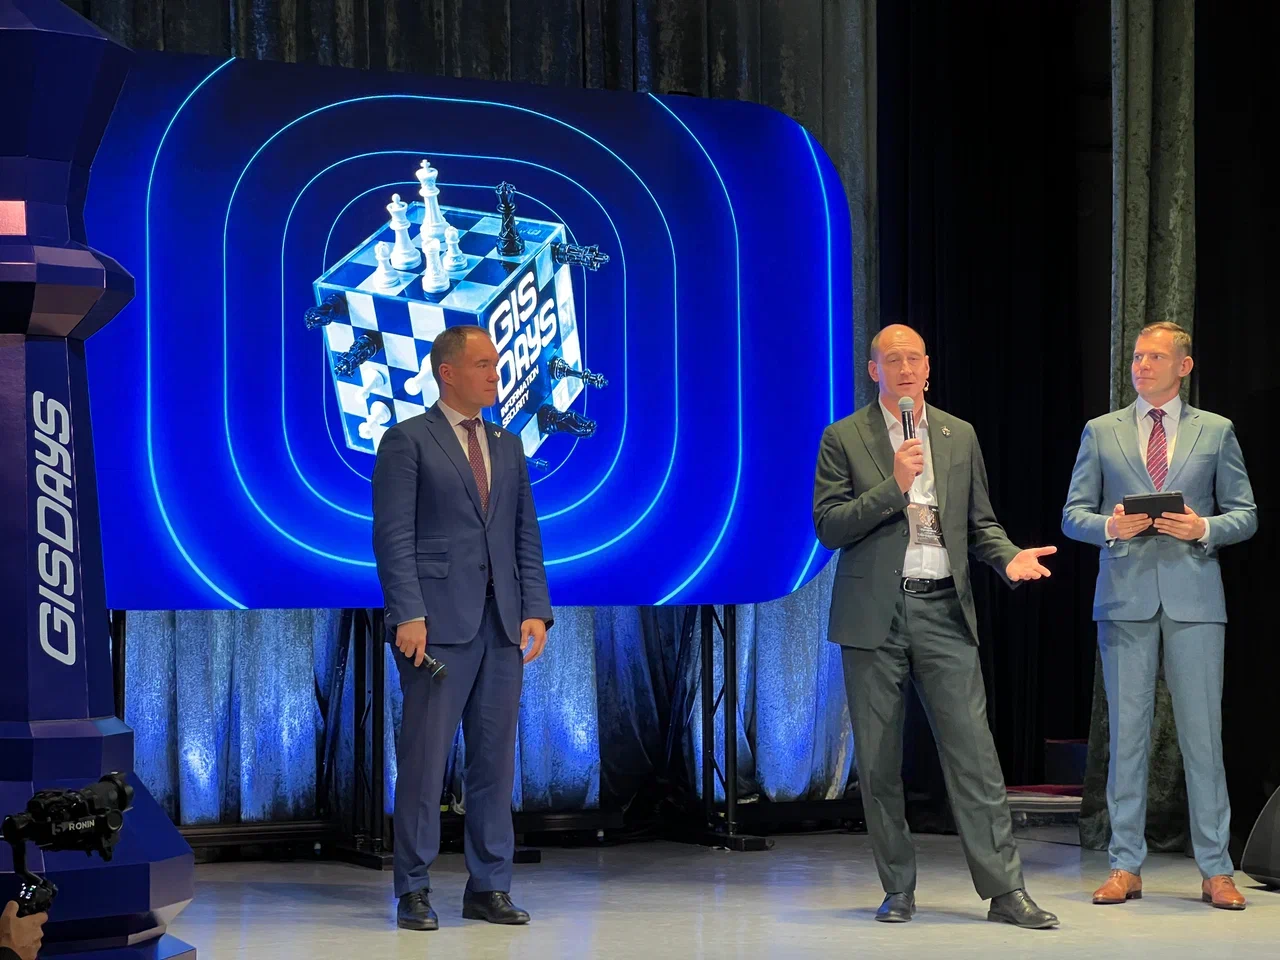
Официальную часть GIS DAYS открыли Александр Ситов, председатель Комитета по промышленной политике, инновациям и торговле Санкт-Петербурга, и Роман Пустарнаков, коммерческий директор «Газинформсервиса». В этом году организаторы вновь дополнили деловую программу GIS DAYS культурной концепцией. Каждый год организаторы GIS DAYS связывают мир информационных технологий с одной из тем, на первый взгляд находящейся далеко за пределами ИТ. Спикеры конференции и ее участники вместе ищут параллели между ними и через знакомые образы пытаются по-новому ответить на вопросы информационной безопасности.
«Каждый год в GIS DAYS мы создаем, скажем так, свой культурный слой. Раньше это была музыка, был театр, русский язык. В этом году — шахматы. И этой красной нитью будут пронизаны все 3 дня нашего мероприятия».
Роман Пустарнаков, заместитель генерального директора — коммерческий директор «Газинформсервиса»
 Причем шахматная концепция не ограничивается оформлением площадки или названиями отдельных докладов. В программе появляются «дебюты», «фигуры» и «партии», а сама информационная безопасность рассматривается как противостояние, где необходимо не только отвечать на уже совершенные действия, но и пытаться предугадать их.
«Мы уделяем большое внимание работе и с подрастающим поколением, со студентами. Уже несколько лет собираем их на отдельный день, популяризируем направление информационной безопасности, рассказываем, как оно работает, развивается, чем здесь можно заниматься. Потому что это наше будущее»,
Роман Пустарнаков, заместитель генерального директора — коммерческий директор «Газинформсервиса».
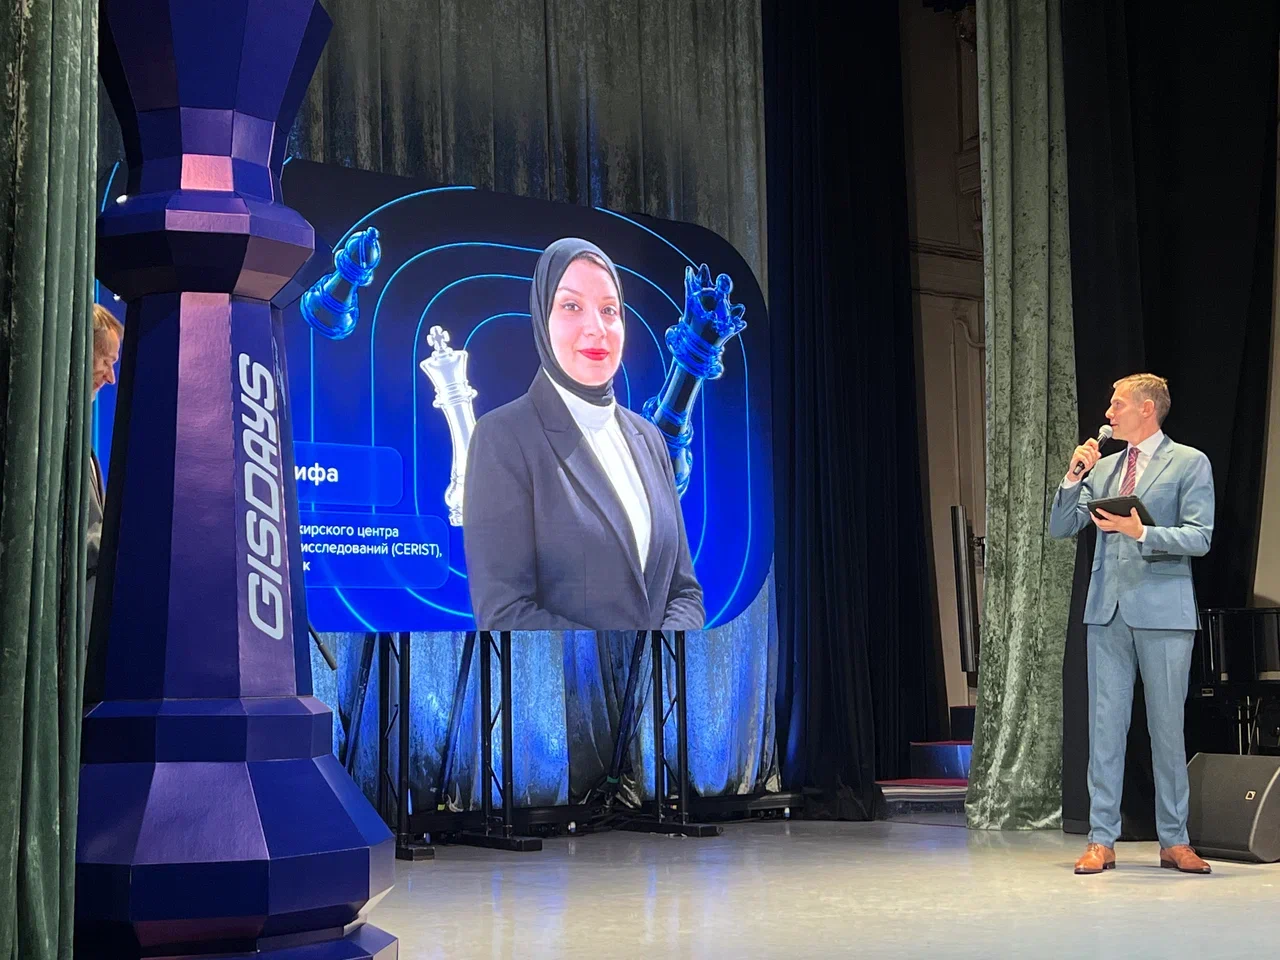 К открытию форума также дистанционно присоединились и зарубежные эксперты — малийский инженер Хамадун Туре, занимавший пост генерального секретаря и являющийся членом Международного консультативного совета Международного многостороннего партнерства против киберугроз, а также Иман Бенкелифа — научный сотрудник алжирского Центра научных и технических исследований CERIST и доктор инженерных наук. В онлайн-формате они поделились международным опытом и рассказали о работе в сфере информационных технологий и кибербезопасности.
После вступительной части началась непосредственно технологическая «партия» GIS DAYS. И первым крупным вопросом стало то, насколько организации в действительности готовы к кибератакам и можно ли проверить их устойчивость еще до встречи с реальным противником.
Киберустойчивость на практике
Первым тематическим выступлением стал доклад Николая Нашивочникова, технического директора «Газинформсервиса», посвященный кибериспытаниям как инструменту управляемого повышения киберустойчивости.
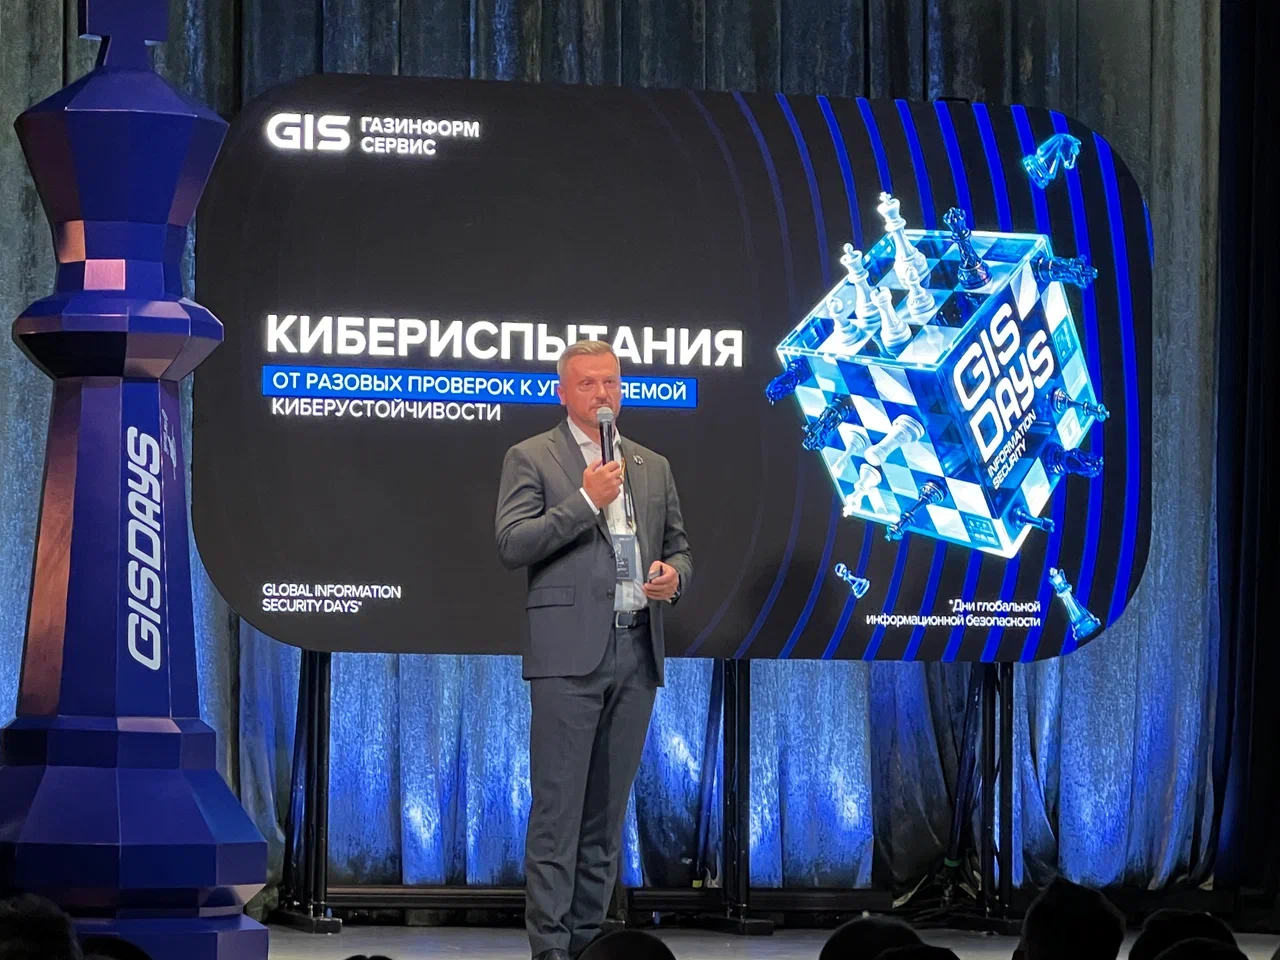 Ключевой мыслью выступления стало то, что разовых проверок информационной безопасности на сегодняшний день уже недостаточно. Пока защитные механизмы не проверены в действии, нельзя с уверенностью заявить, что в случае настоящей атаки они сработают так, как предполагалось.
И причин для регулярной проверки становится больше, ведь инфраструктура компаний постоянно меняется, а требования к информационной безопасности смещаются в сторону контроля, мониторинга и реагирования, а затраты на защиту необходимо обосновывать конкретным результатом.
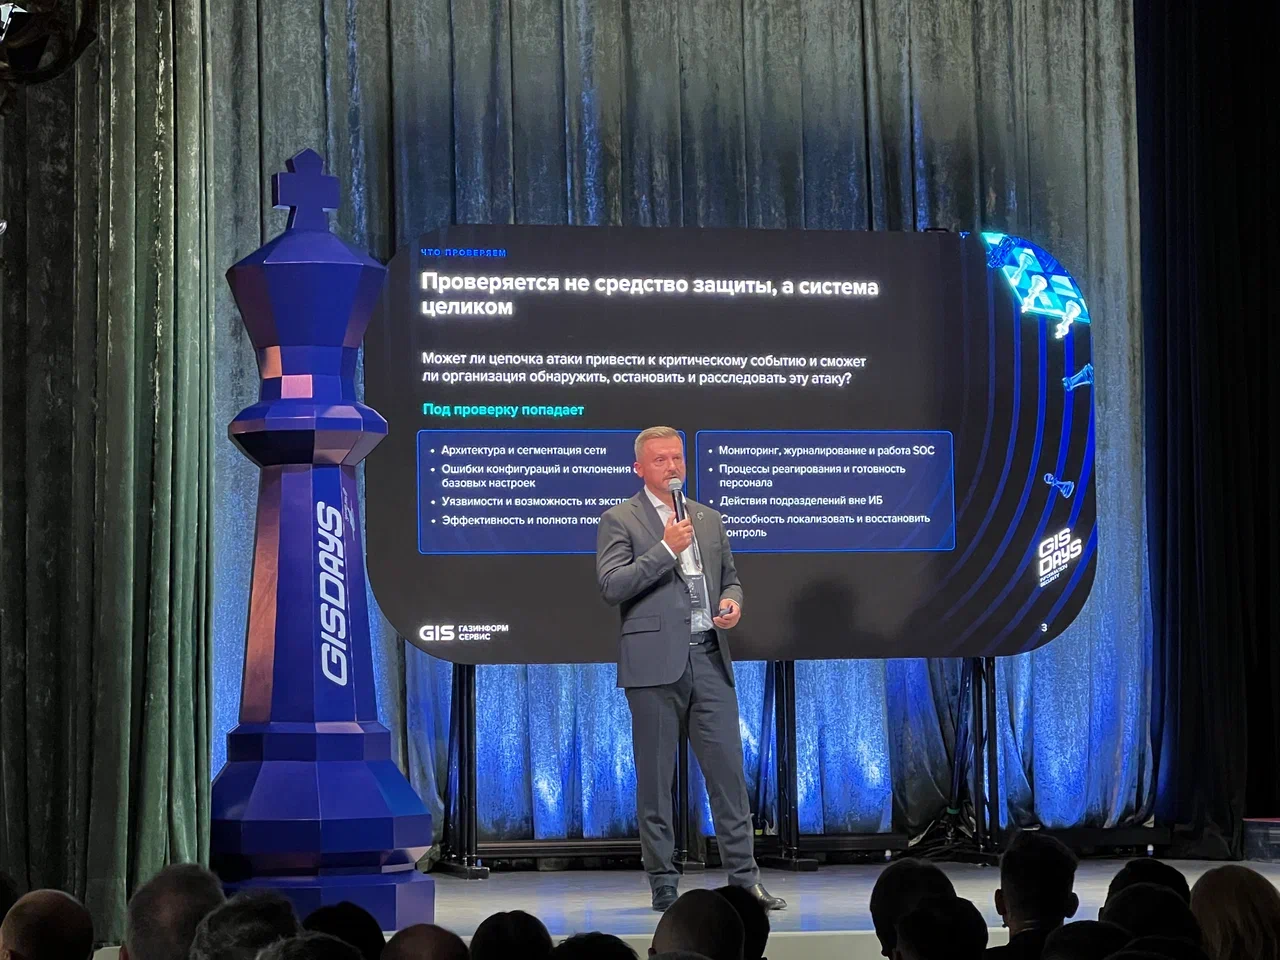 Спикер подчеркнул, что проверять необходимо не отдельное средство защиты, а систему целиком. Главный вопрос заключается в том, может ли цепочка действий атакующего привести к критическому событию и сможет ли организация обнаружить атаку, остановить ее и впоследствии провести расследование.
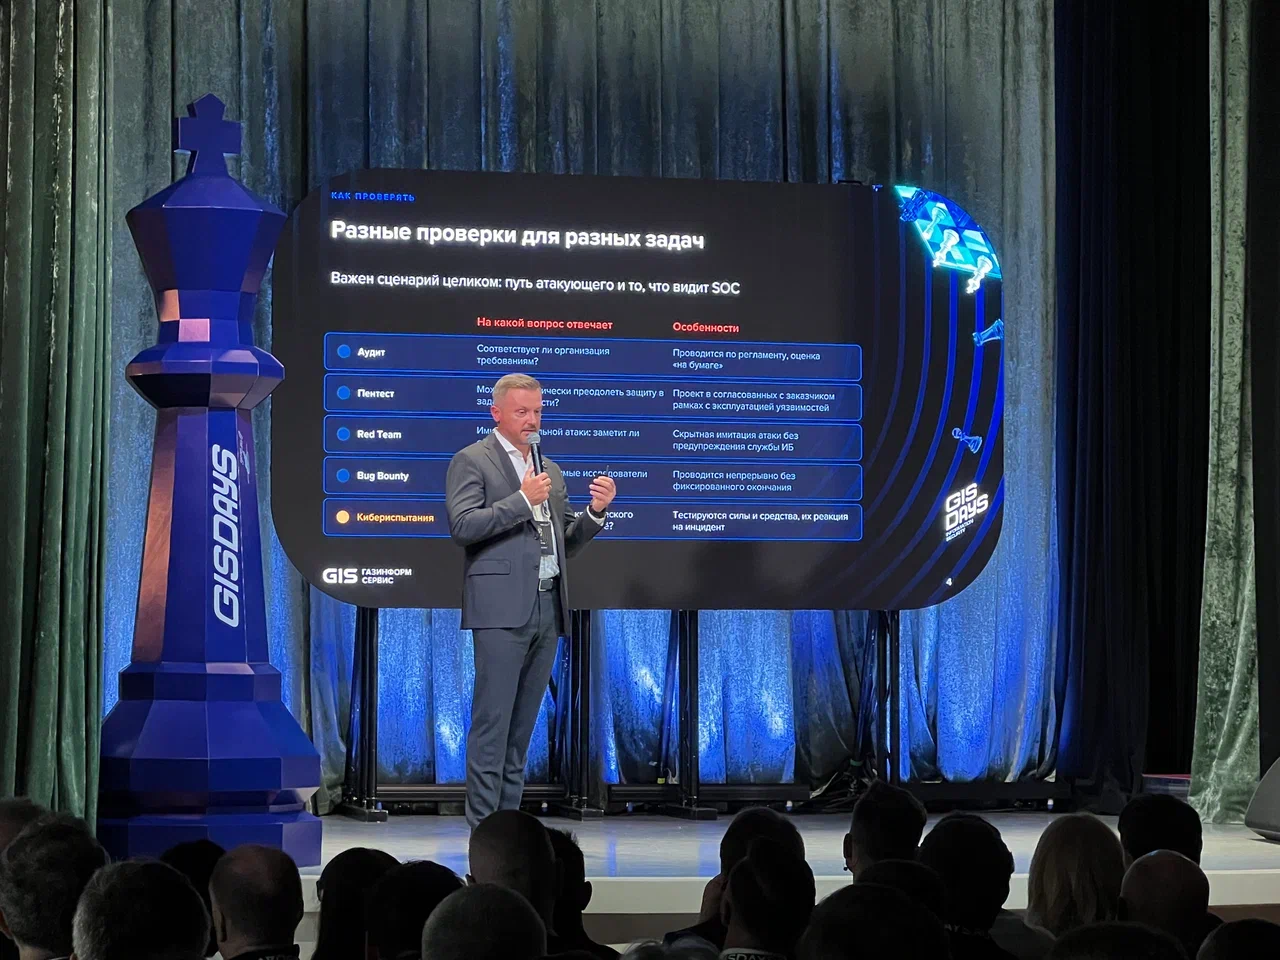 Далее тему практической проверки защищенности продолжили Екатерина Васильева, заместитель директора департамента «Газинформсервиса», и Сергей Овчинников, директор продуктового департамента компании. В своем докладе «Фигуры вендора, партия заказчика. Продукты, экспертиза и Detection Engineering» они задали участникам фестиваля вопрос: как заказчику убедиться, что используемые средства защиты действительно работают и способны обнаруживать актуальные для его инфраструктуры угрозы?
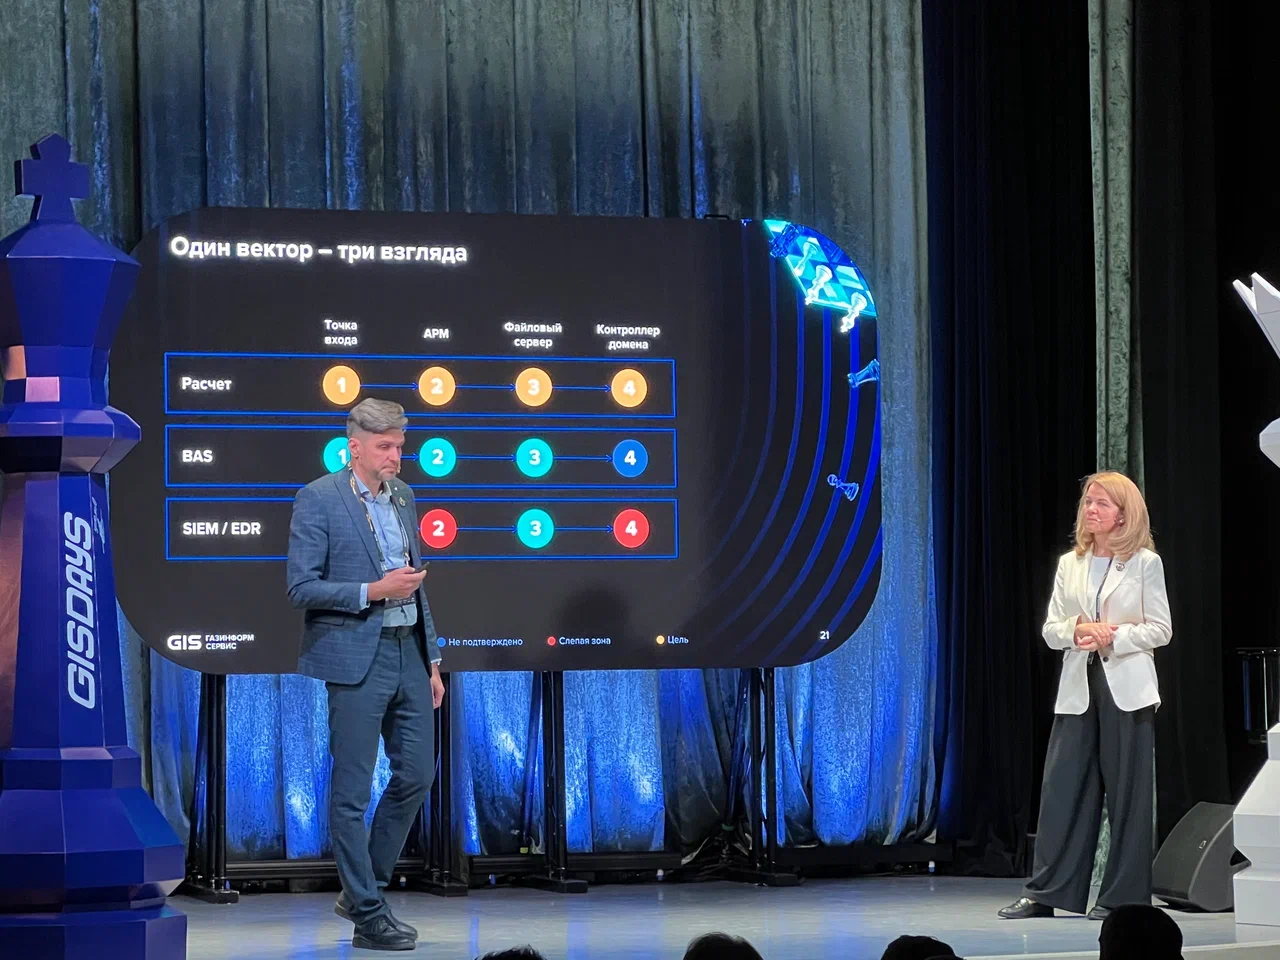 Спикеры рассказали о подходе Detection Engineering, проверке и развитию механизмов обнаружения атак. В этой модели готовый продукт становится рабочим местом для экспертов, а экспертиза вендора служит источником первоначального наполнения и методологии. При этом заказчик не ограничивается использованием заранее подготовленного набора правил, а получает возможность адаптировать механизмы обнаружения под собственную инфраструктуру.
Овчинников выделил несколько возможностей такого подхода. Заказчик может видеть актуальные для своей инфраструктуры векторы атак, настраивать контент обнаружения под собственную телеметрию, ее версии и стадии, а затем проверять эффективность созданных механизмов. Для этого, в частности, могут использоваться BAS-инструменты, позволяющие воспроизводить действия атакующего и смотреть, срабатывают ли разработанные правила обнаружения.
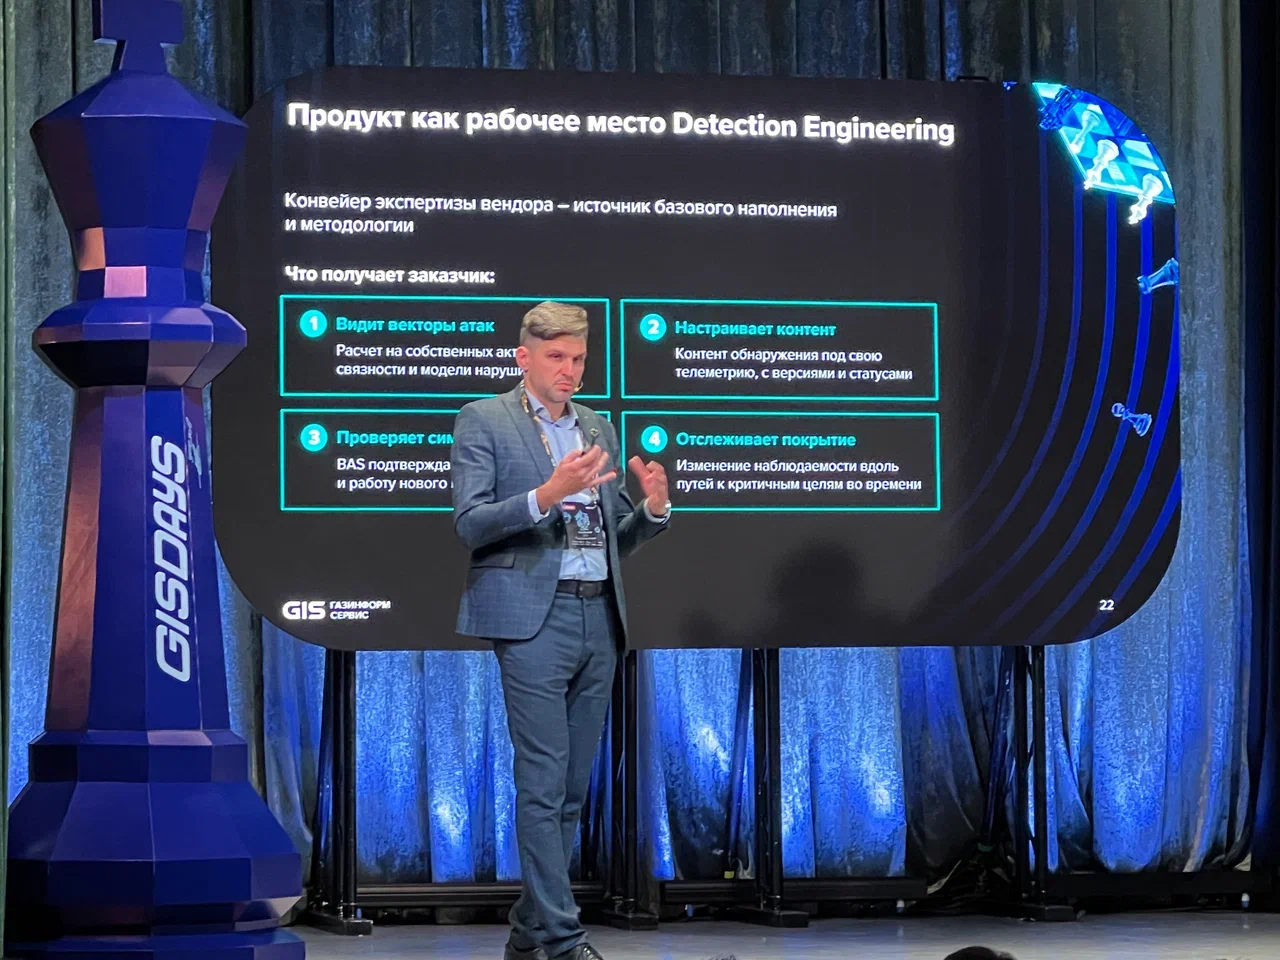 Спикеры также обратили внимание, что инфраструктура и угрозы со временем меняются, поэтому недостаточно один раз настроить систему и считать задачу выполненной. Сейчас необходимо постоянно отслеживать изменение наблюдаемости вдоль путей к критически важным целям и понимать, какие действия атакующего система способна обнаружить в конкретный момент.
Первый ход за белыми
Следующий доклад продолжил шахматную линию GIS DAYS уже с точки зрения подготовки бизнеса к реальной атаке. Александр Михайлов, руководитель GSOC «Газинформсервиса», выступил с темой «Белые фигуры ходят первыми — защититься нужно до нападения». В своем выступлении Михайлов подробнее остановился на работе GSOC и роли центра мониторинга в обеспечении киберустойчивости компаний. По словам спикера, среди основных задач стоит поддержание актуальной информации об ИТ-активах, централизованный мониторинг событий ИБ, выявление и контроль устранения уязвимостей, а также своевременное обнаружение инцидентов и оперативное реагирование на них.
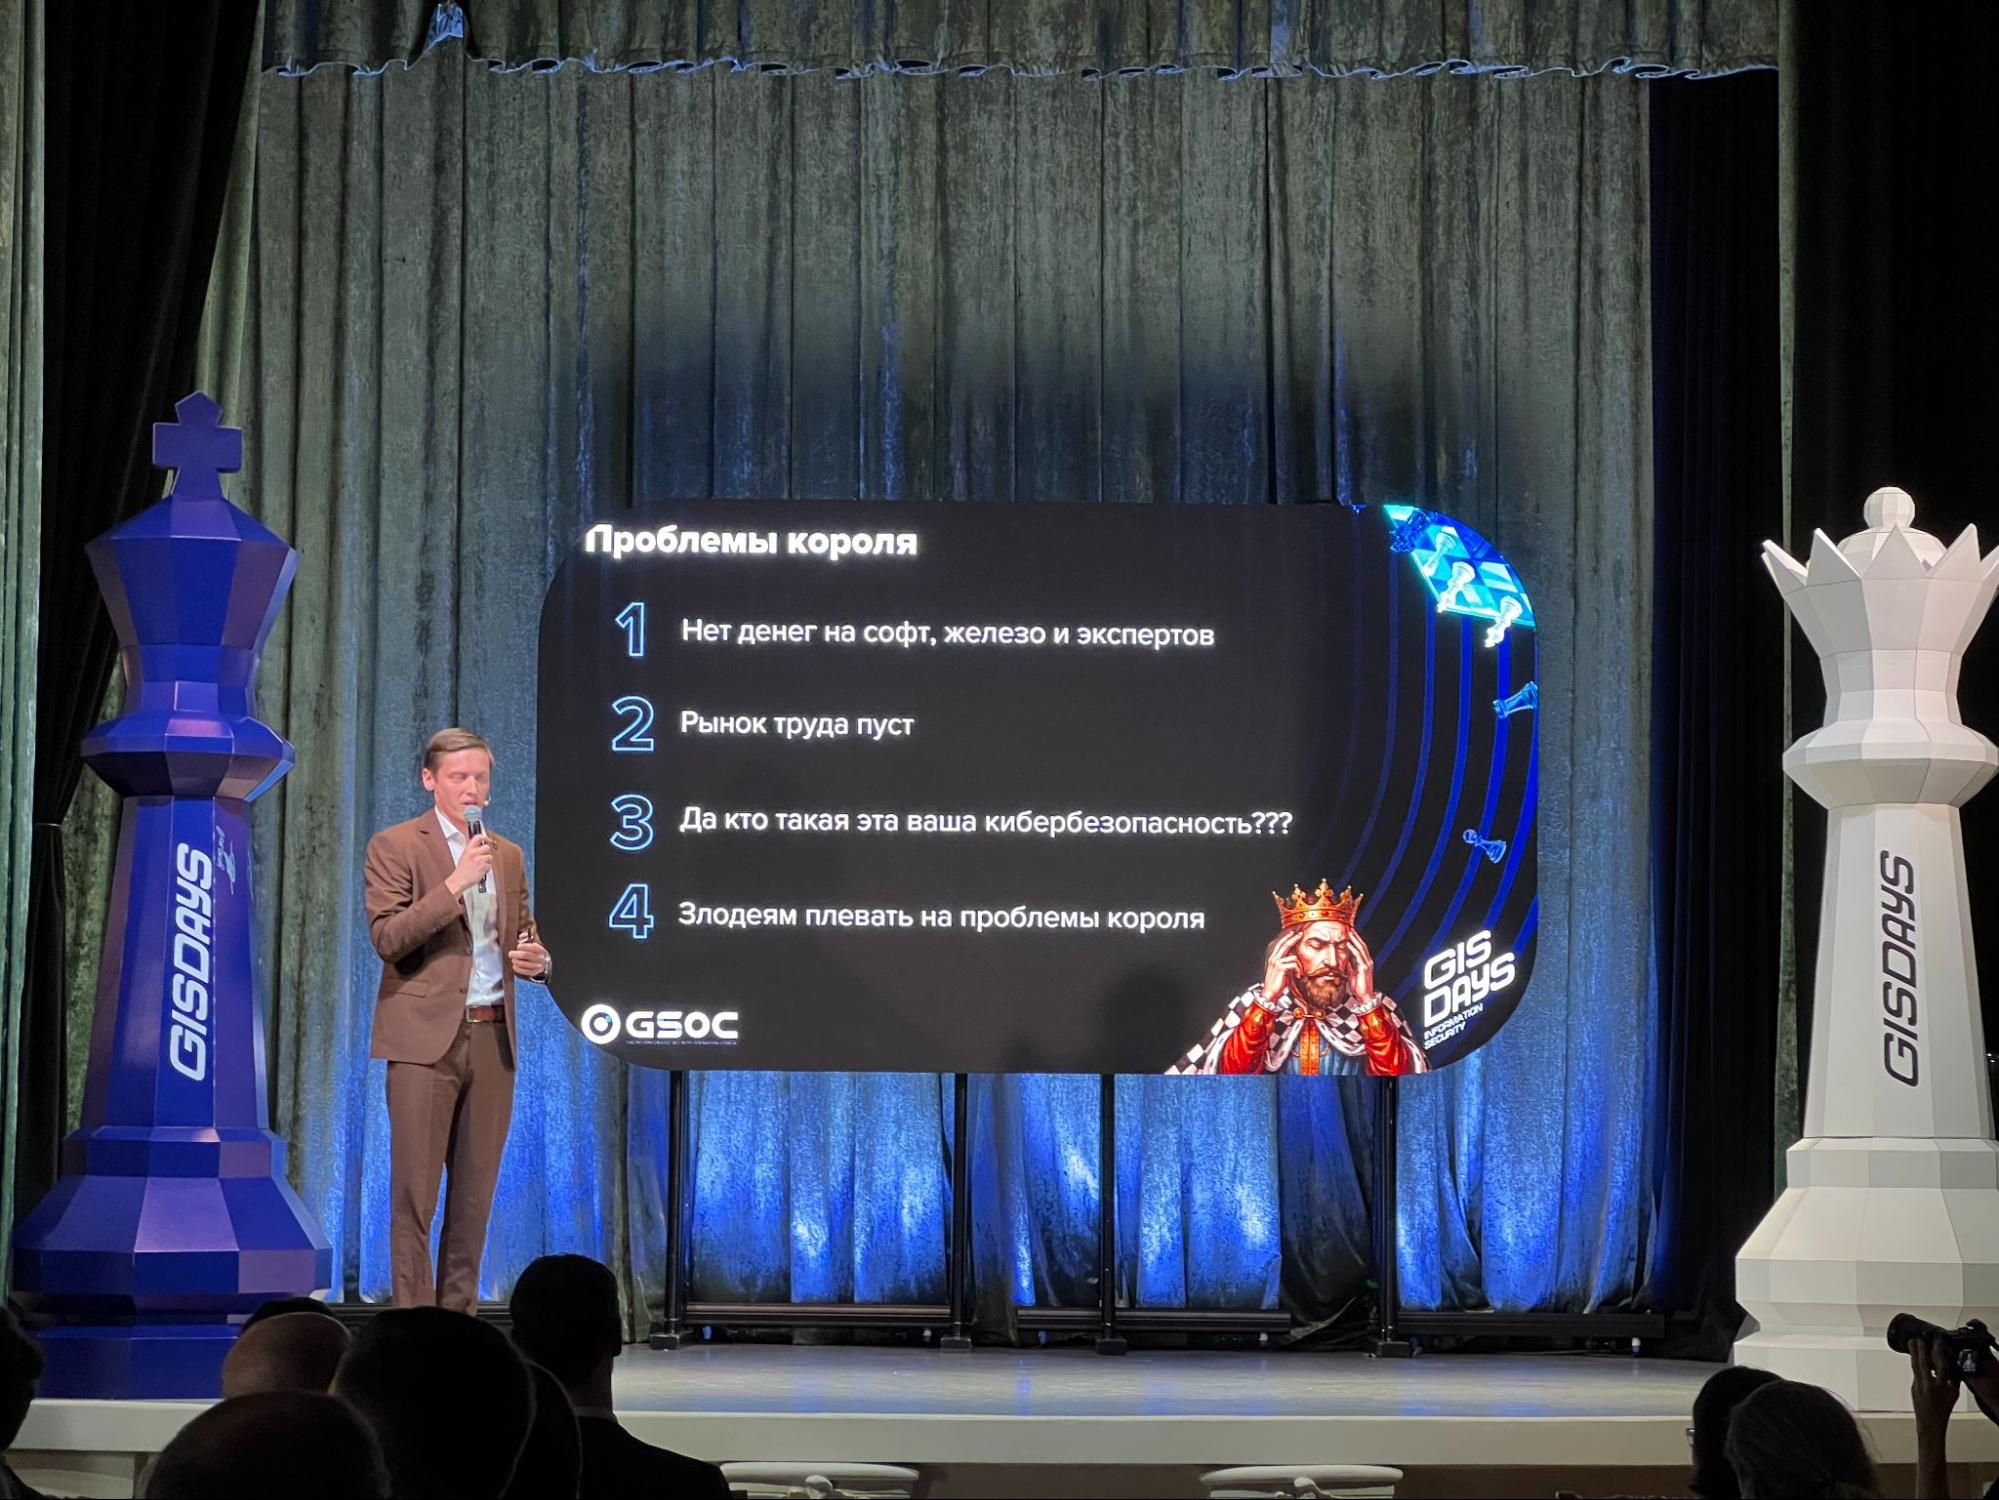 После выступления редакции «Компьютерры» удалось лично поговорить со спикером и подробнее раскрыть затронутые им вопросы. Михайлов обратил внимание на то, что необходимость заранее заниматься информационной безопасностью кажется очевидной, однако на практике такой подход разделяют далеко не все компании. По его словам, до сих пор можно встретить позицию «кому мы нужны?» или аргумент о том, что если организацию не взламывали на протяжении многих лет, то и серьезной атаки в будущем ожидать не стоит.
Именно здесь, считает Михайлов, особенно уместна выбранная организаторами шахматная аналогия, где белые фигуры получают право первого хода, и у бизнеса также должна быть возможность сделать свой ход раньше злоумышленника.
«Нужно заранее выстроить защиту, нужно выстроить процессы, нужно набрать людей и быть готовыми к атаке в любое время, потому что она не происходит по какому-то расписанию»
Александр Михайлов, руководитель GSOC «Газинформсервис»
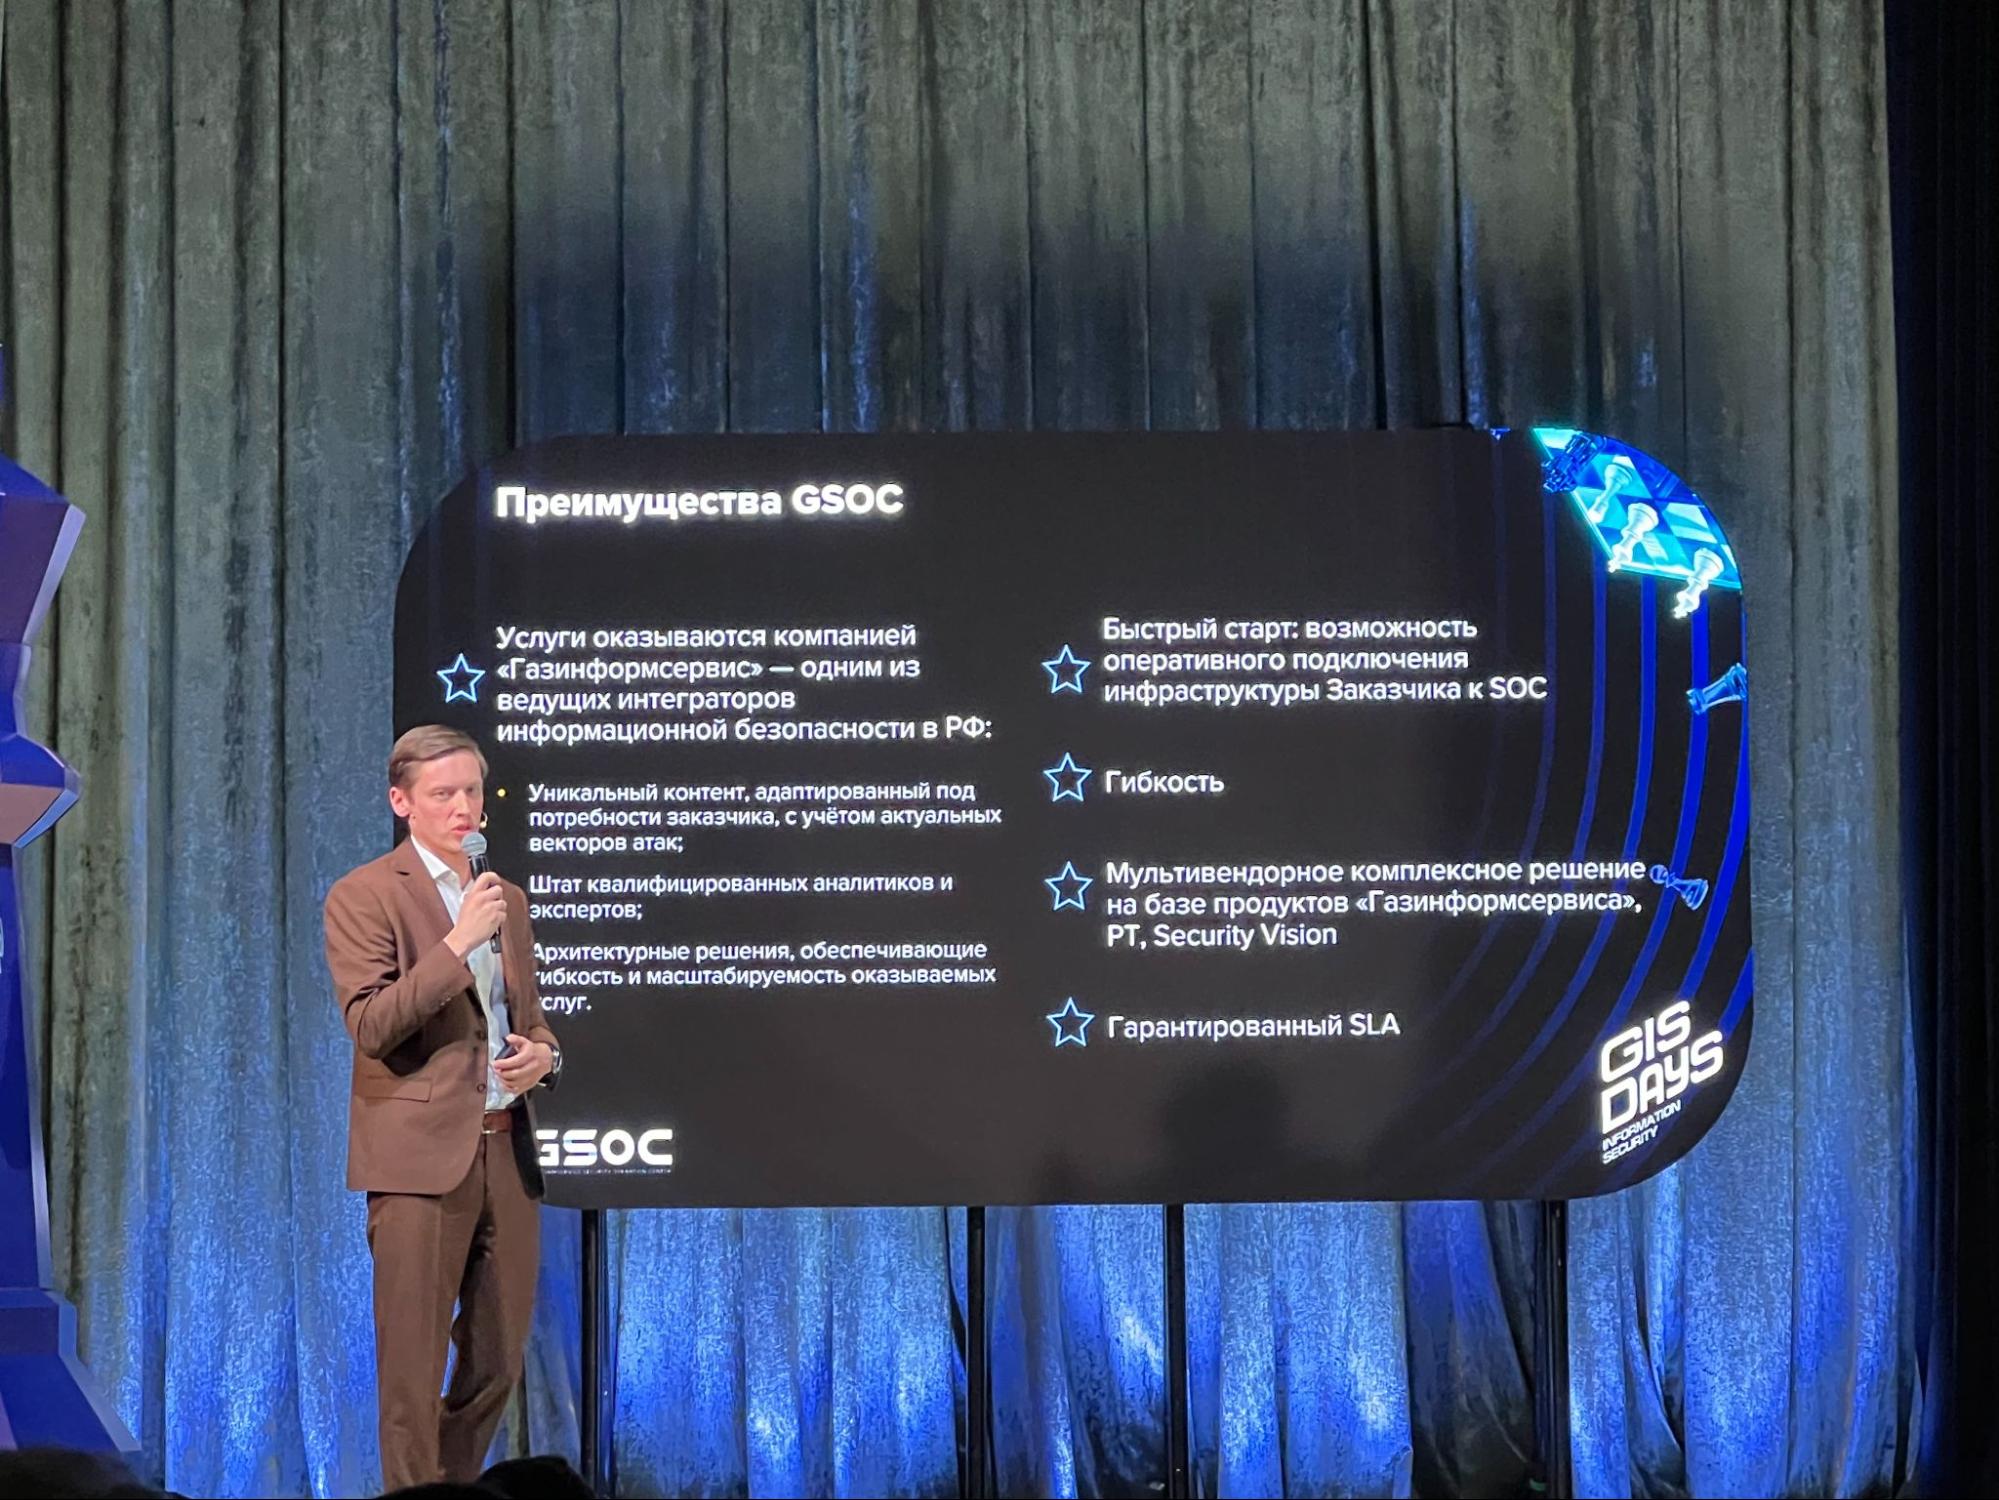 При этом подготовка не обязательно означает создание всей системы информационной безопасности исключительно собственными силами. Михайлов призвал компании не опасаться привлечения подрядчиков. По его словам, специализированные организации могут обладать большей экспертизой, а использование их услуг в ряде случаев оказывается экономически выгоднее самостоятельного построения аналогичной системы. Это связано в том числе с масштабом работы таких компаний и наличием у них собственных программных решений.
Отдельной темой разговора стало использование искусственного интеллекта в бизнесе. На вопрос «Компьютерры», на чьей стороне сегодня находится ИИ — атакующих или все же защищающихся, Михайлов предложил рассматривать новую технологию прежде всего как инструмент.
«Искусственный интеллект — это инструмент. Это как молоток. Можно взять молоток и за минуту вбить 4-5 гвоздей и что-то сколотить. А можно взять молоток и за эту минуту расколотить в доме всю посуду и стекло»
Александр Михайлов, руководитель GSOC «Газинформсервис»
Здесь различается прежде всего свобода применения такого инструмента. Злоумышленнику во время атаки не требуется заботиться о сохранности инфраструктуры жертвы, поэтому он способен использовать новые технологии значительно агрессивнее. Перед специалистами по защите стоит иная задача, а именно остановить атаку и одновременно не нарушить работу той системы, которую они пытаются защитить. Поэтому, отметил Михайлов, к внедрению ИИ в защитные механизмы специалисты подходят осторожнее.
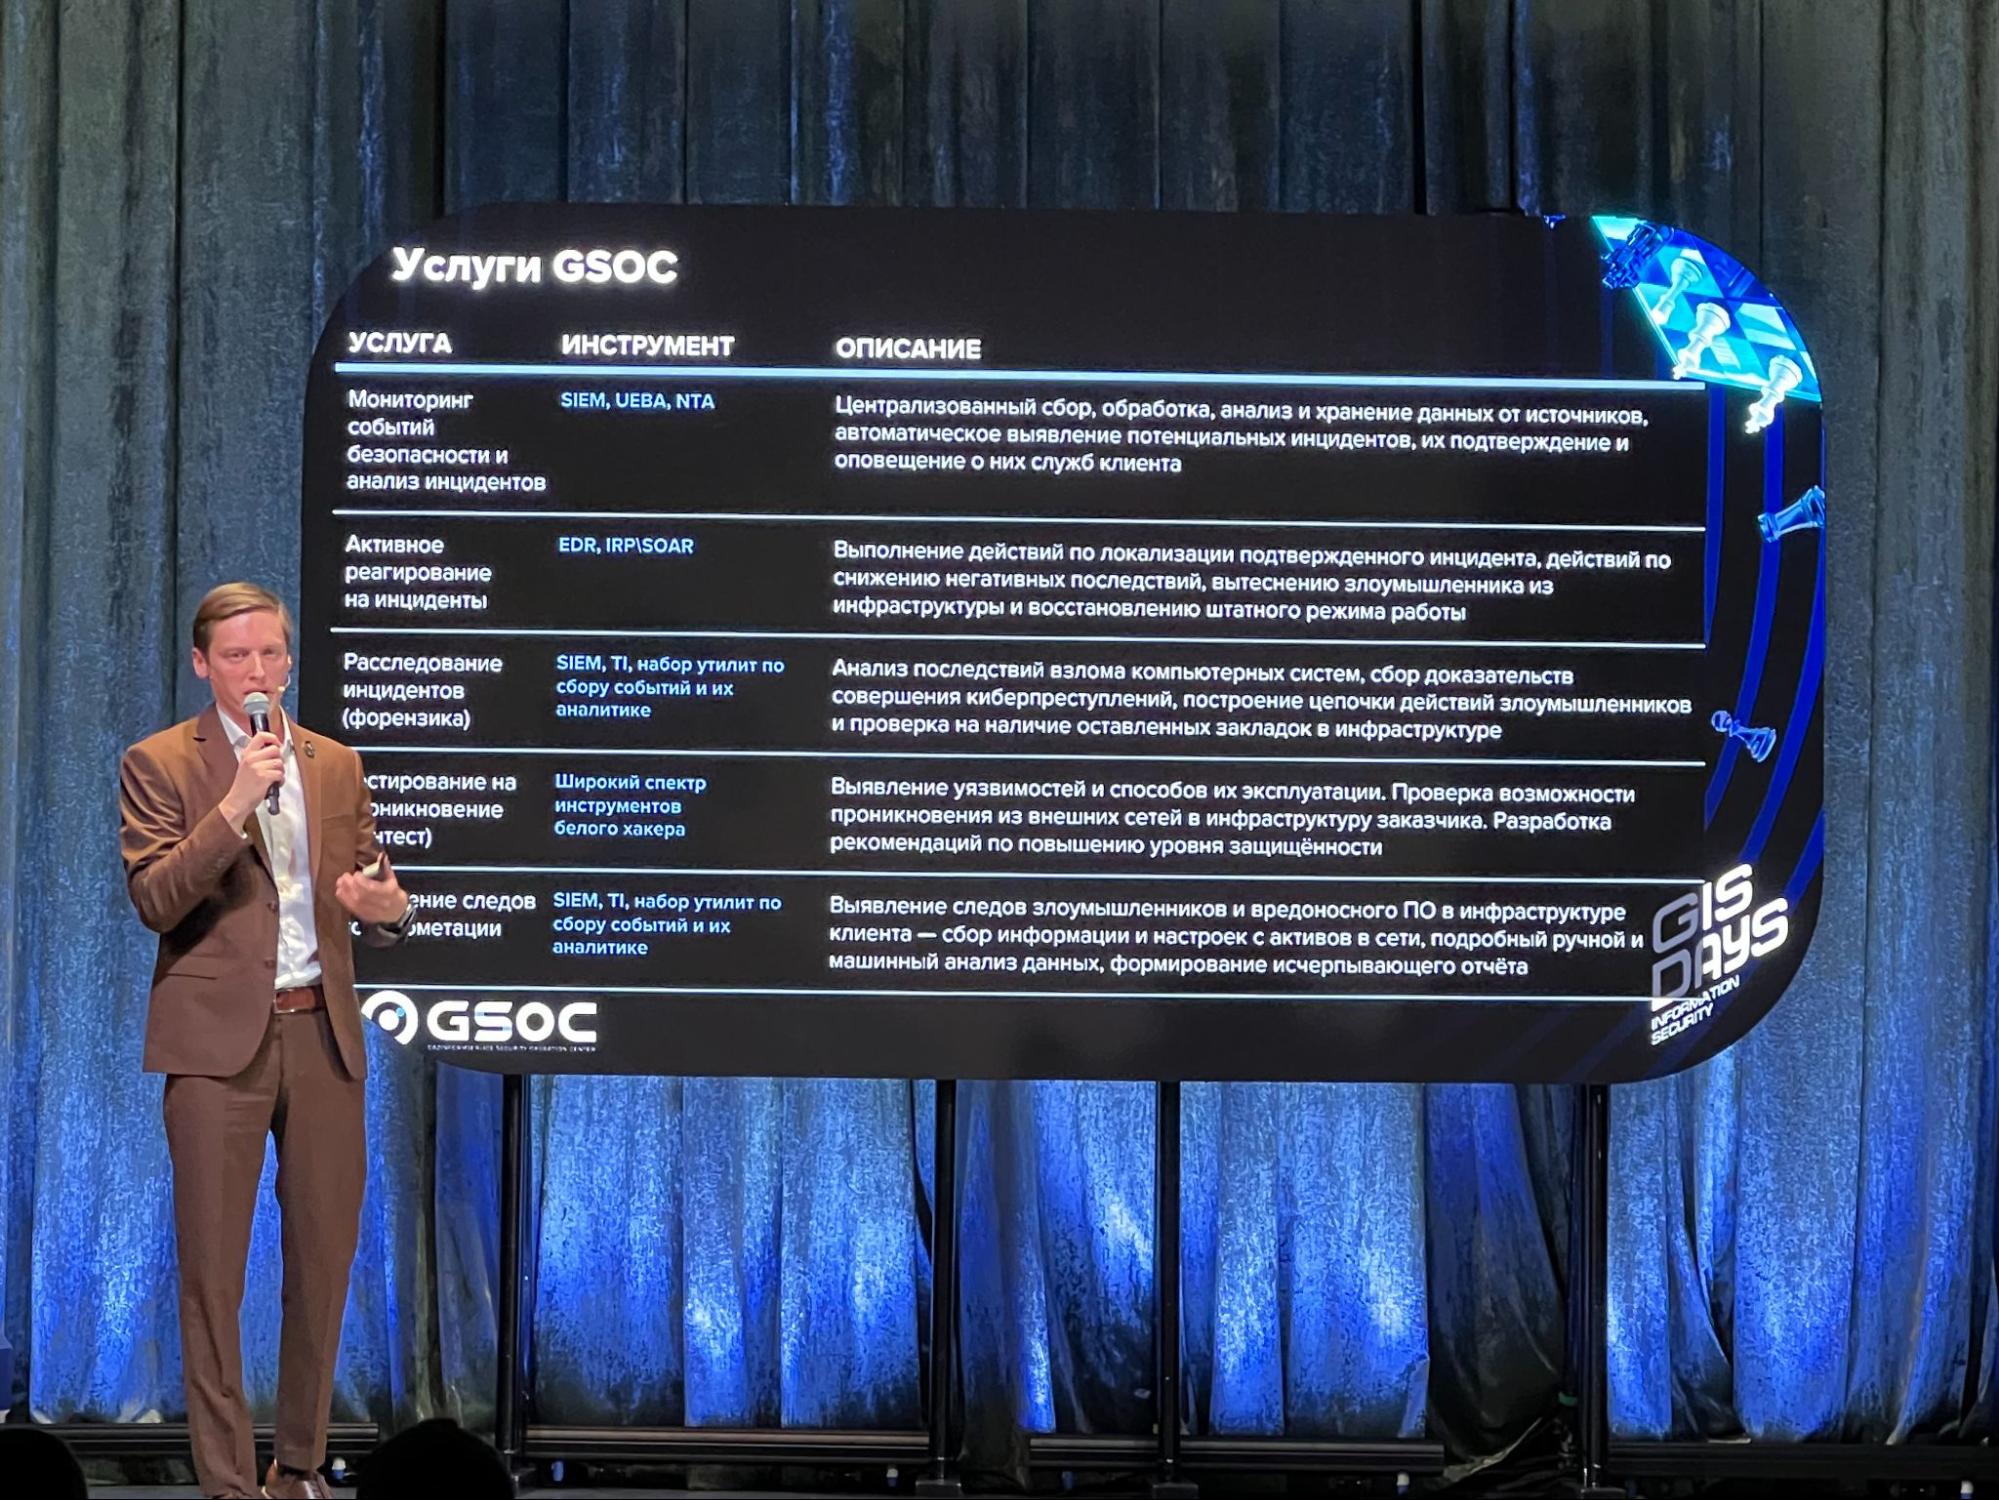 Тем не менее искусственный интеллект уже применяется в информационной безопасности. Пока, по словам руководителя GSOC, речь идет преимущественно о роли помощника специалиста, а не полностью автономного защитника. Появление подобных автономных систем Михайлов допускает в ближайшем будущем.
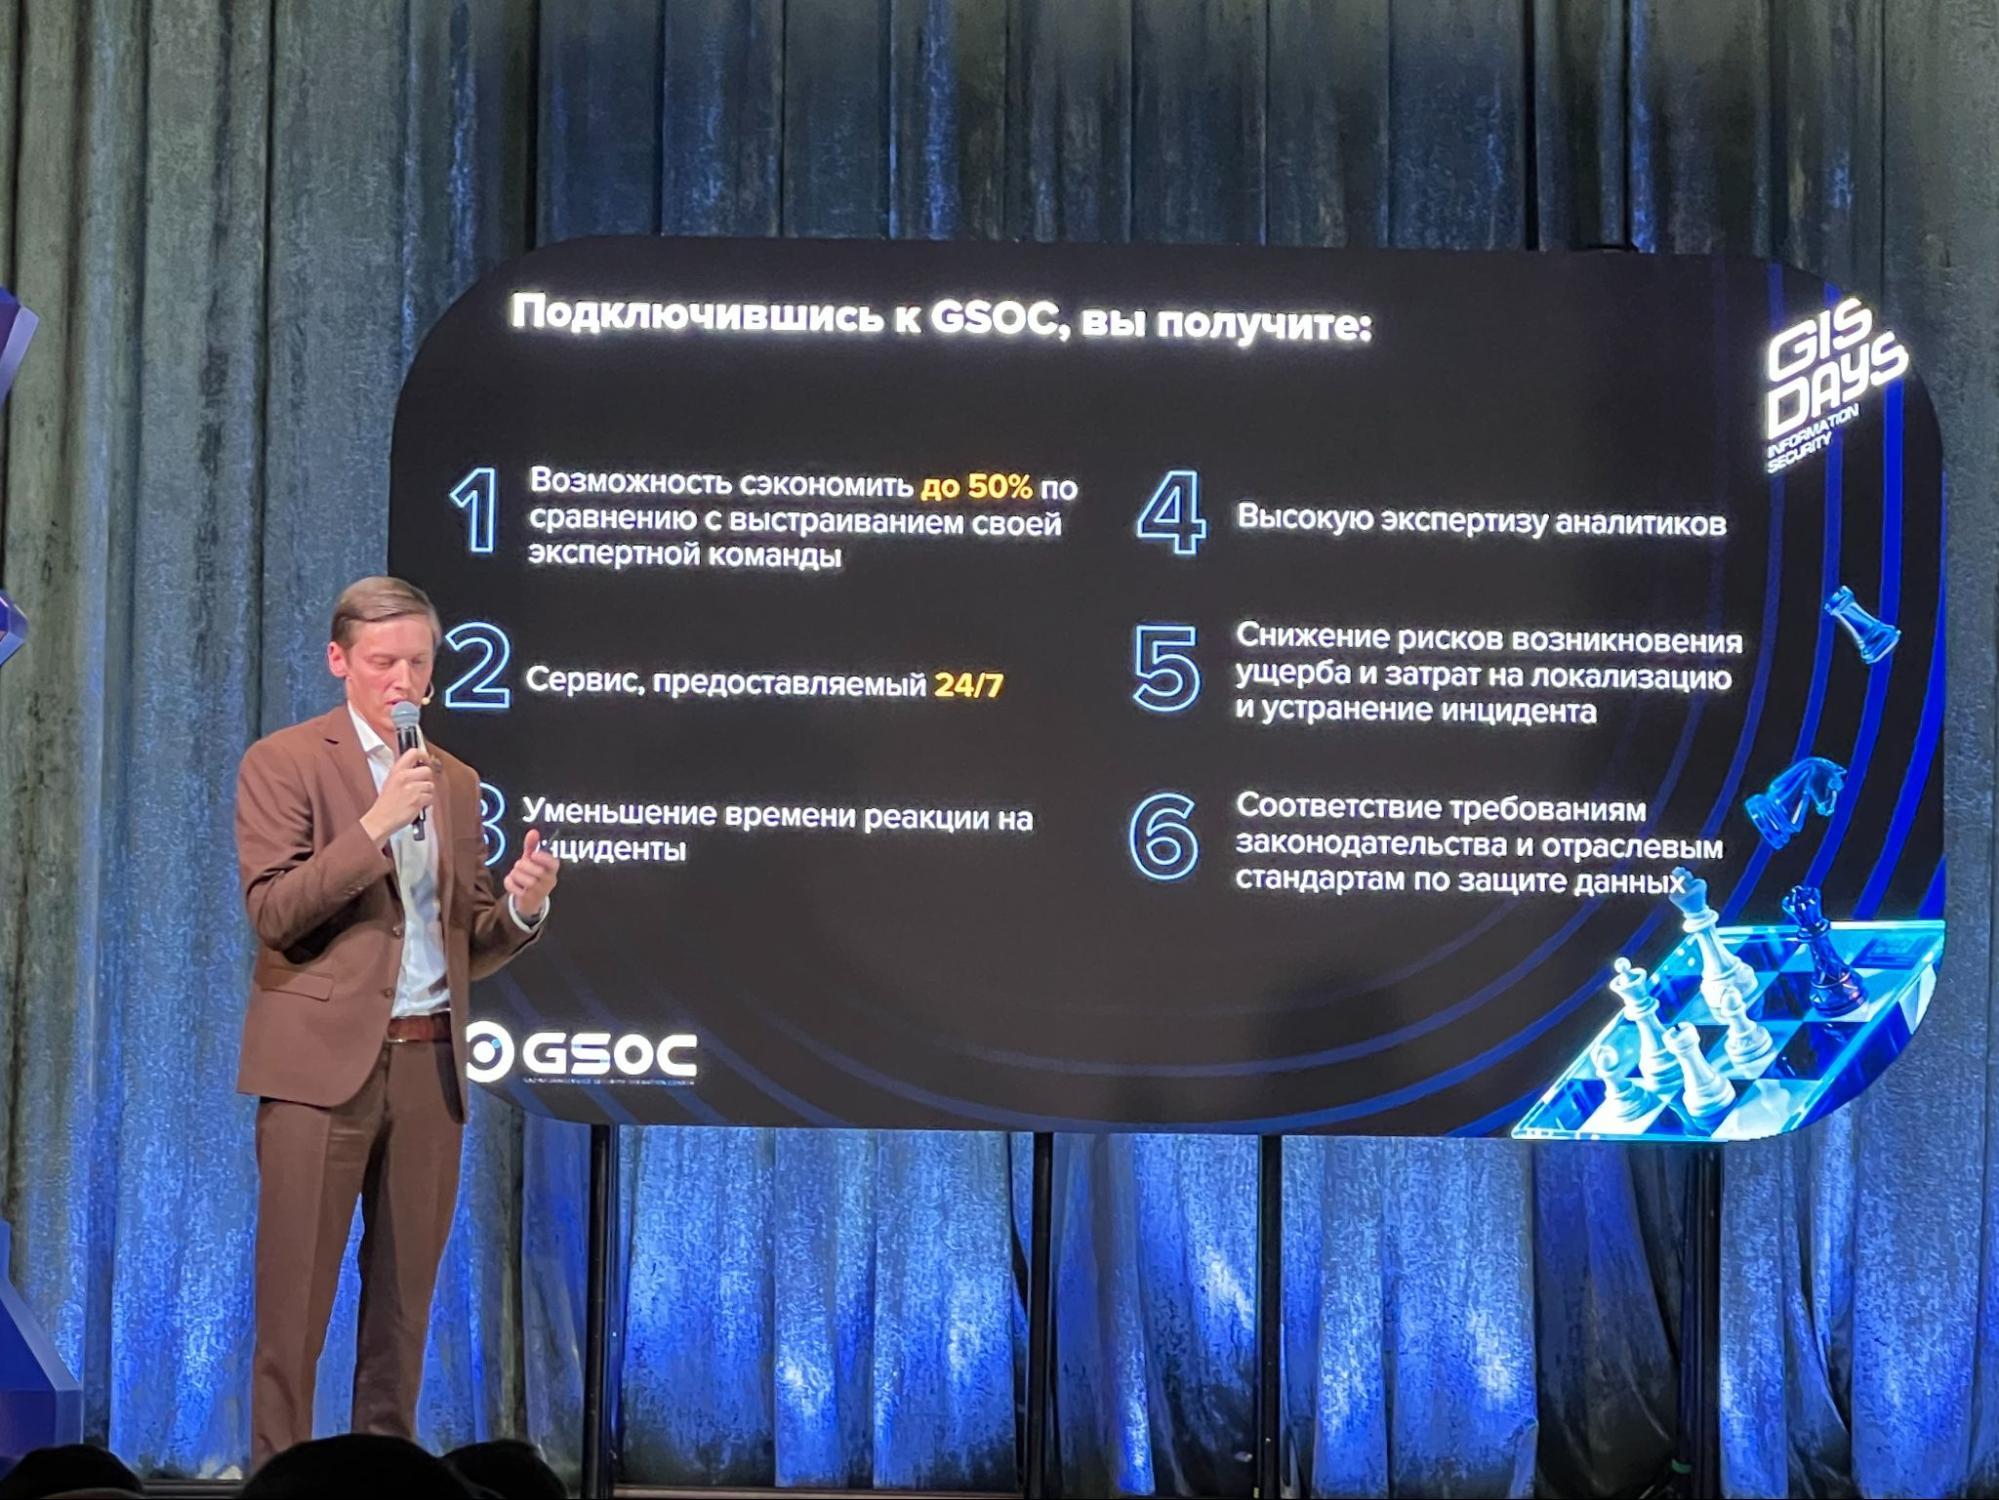 Редакция также спросила спикера о возможности перехода на российские решения в области информационной безопасности. Михайлов заявил, что отечественный рынок уже располагает достаточно большим количеством зрелых продуктов, на базе которых можно построить эффективную систему защиты без потери необходимых бизнесу функций.
«Построить защиту, чтобы она была эффективной и при этом сохранить все функции бизнеса, действительно возможно. Главное — подходить к этому с умом, понимать, что мы защищаем и чем именно мы это защищаем»
Александр Михайлов, руководитель GSOC «Газинформсервис»
Следующий ход за СУБД
После блока о киберустойчивости и защите разговор плавно перешел к применению отечественных решений. Александр Васильев из АО «Невский экологический оператор» и Юрий Осипов из «Газинформсервиса» представили итоги пилотного проекта СУБД «Ятоба» в инфраструктуре НЭО.
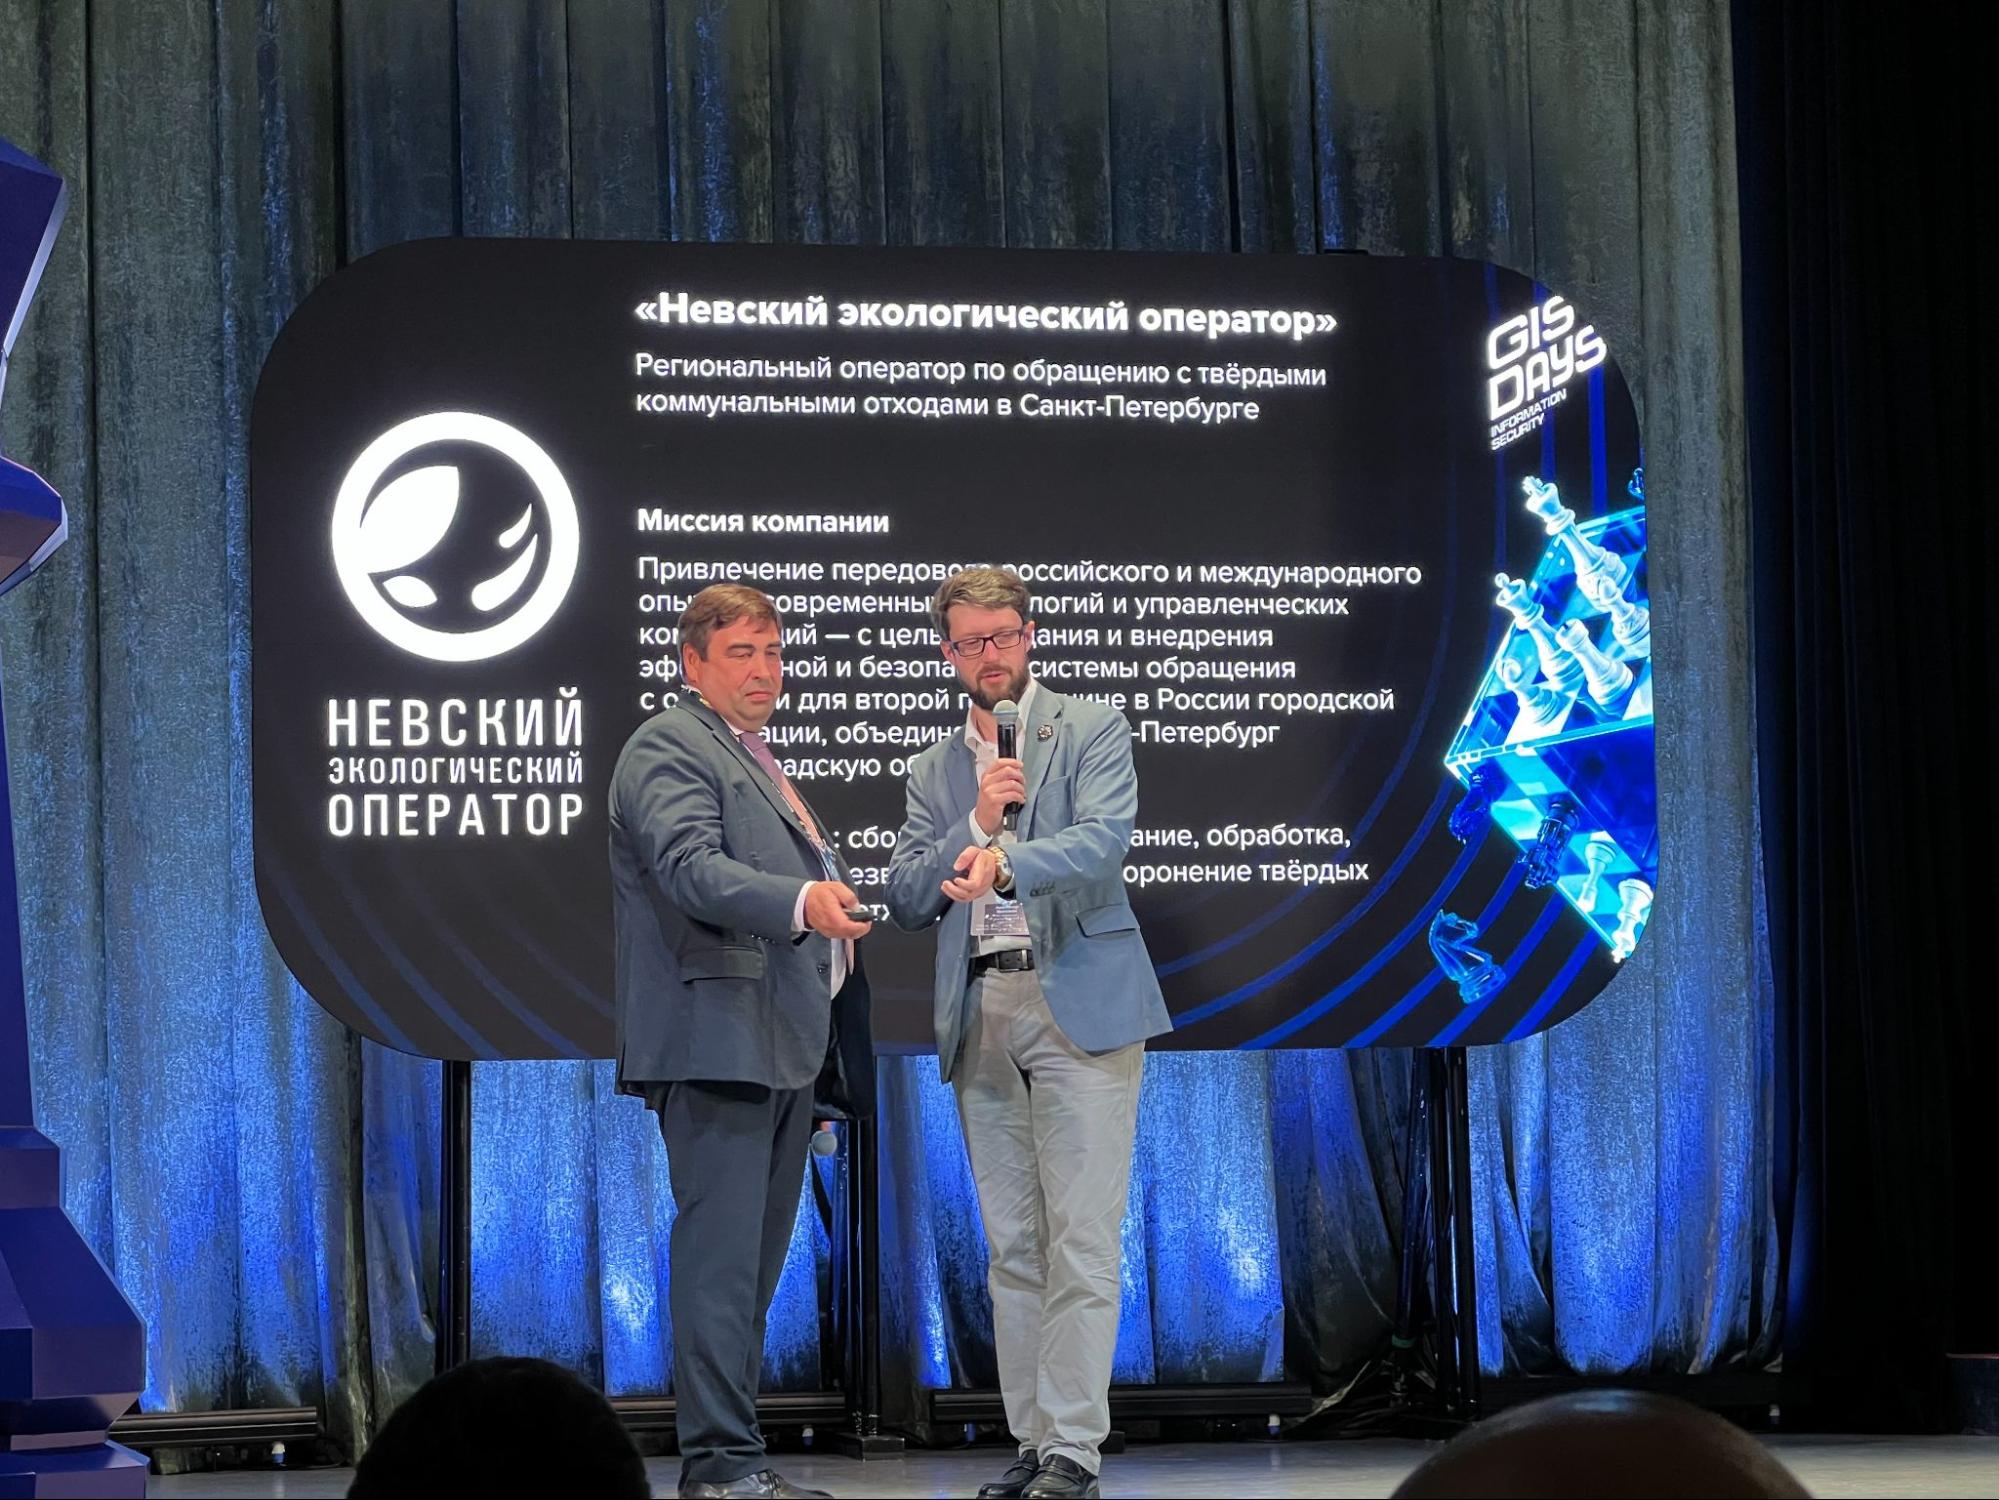 Как рассказали спикеры, одной из исходных бизнес-задач была работа с отчетами, формирование которых могло занимать более суток, из-за чего документ нельзя было использовать сразу после запуска операции. Требовалось сократить время выполнения таких задач и убрать тайм-ауты при взаимодействии с «1С:Предприятием». В рамках пилота интегратор сравнивал «Ятоба» с другими отечественными СУБД по производительности в 1С, типовых операциях и при формировании ресурсоемких отчетов.
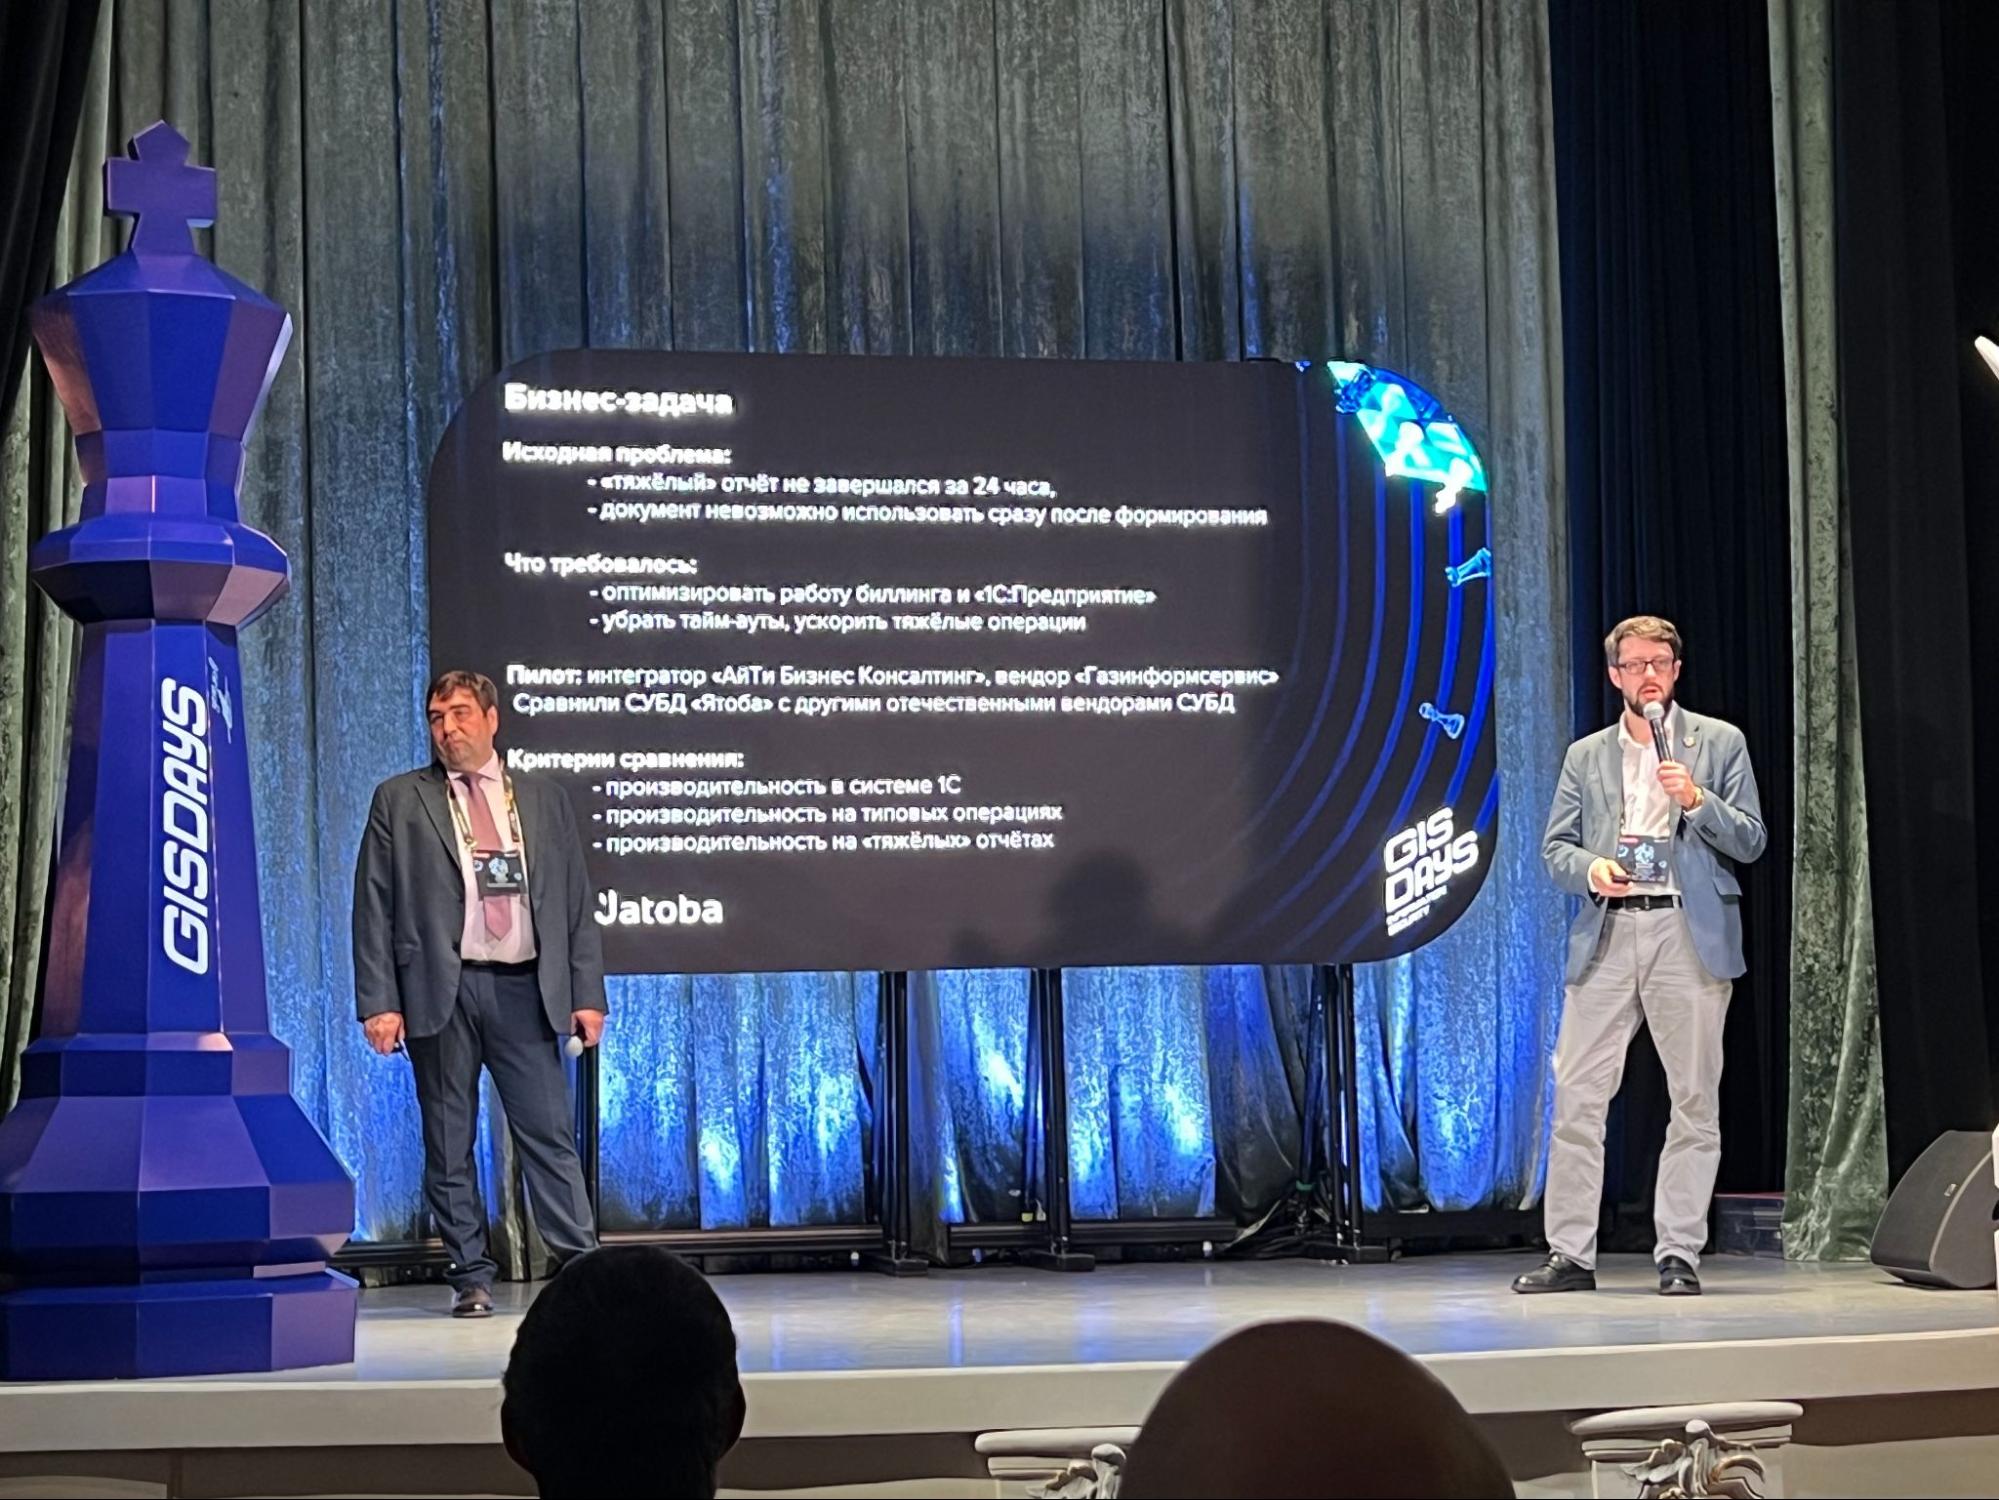 Представители НЭО среди важных требований назвали защиту персональных данных, наличие сертификата ФСТЭК России по четвертому уровню доверия и четвертому классу защиты, встроенные инструменты маскирования данных, возможность построения отказоустойчивых и катастрофоустойчивых кластеров, ограничение прав суперпользователя, защиту от SQL-инъекций и расширенные средства мониторинга событий ИБ.
Следом вместе с Юрием Осиповым тему работы с СУБД продолжил Эмиль Саубанов. Их выступление «Поведенческая аналитика в СУБД Jatoba: на пути к проактивной защите» было посвящено переходу от реагирования на уже произошедшие события к проактивному подходу в обеспечении безопасности баз данных. Далее руководитель группы разработки «Ятоба» Александр Семенов рассказал уже об автоматическом выявлении и обезличивании персональных данных в СУБД при помощи ИИ, сосредотачиваясь именно на инструментах, которые позволяют работать с данными и решать связанные с их защитой задачи.
 Завершила блок Маргарита Белявская из «Газинформсервиса» с докладом о базовой конфигурации Ankey IDM. Выступление получило соответствующее общей шахматной концепции название — «Быстрый первый ход и развитие партии в нужный момент». Маргарита продолжила общую шахматную концепцию форума, сравнив управление учетными записями с партией, в которой важно учитывать положение каждой фигуры. В роли таких «фигур» выступают учетные записи сотрудников и системные аккаунты, а аккаунт с забытыми правами администратора — потенциальной угрозой для всей системы.
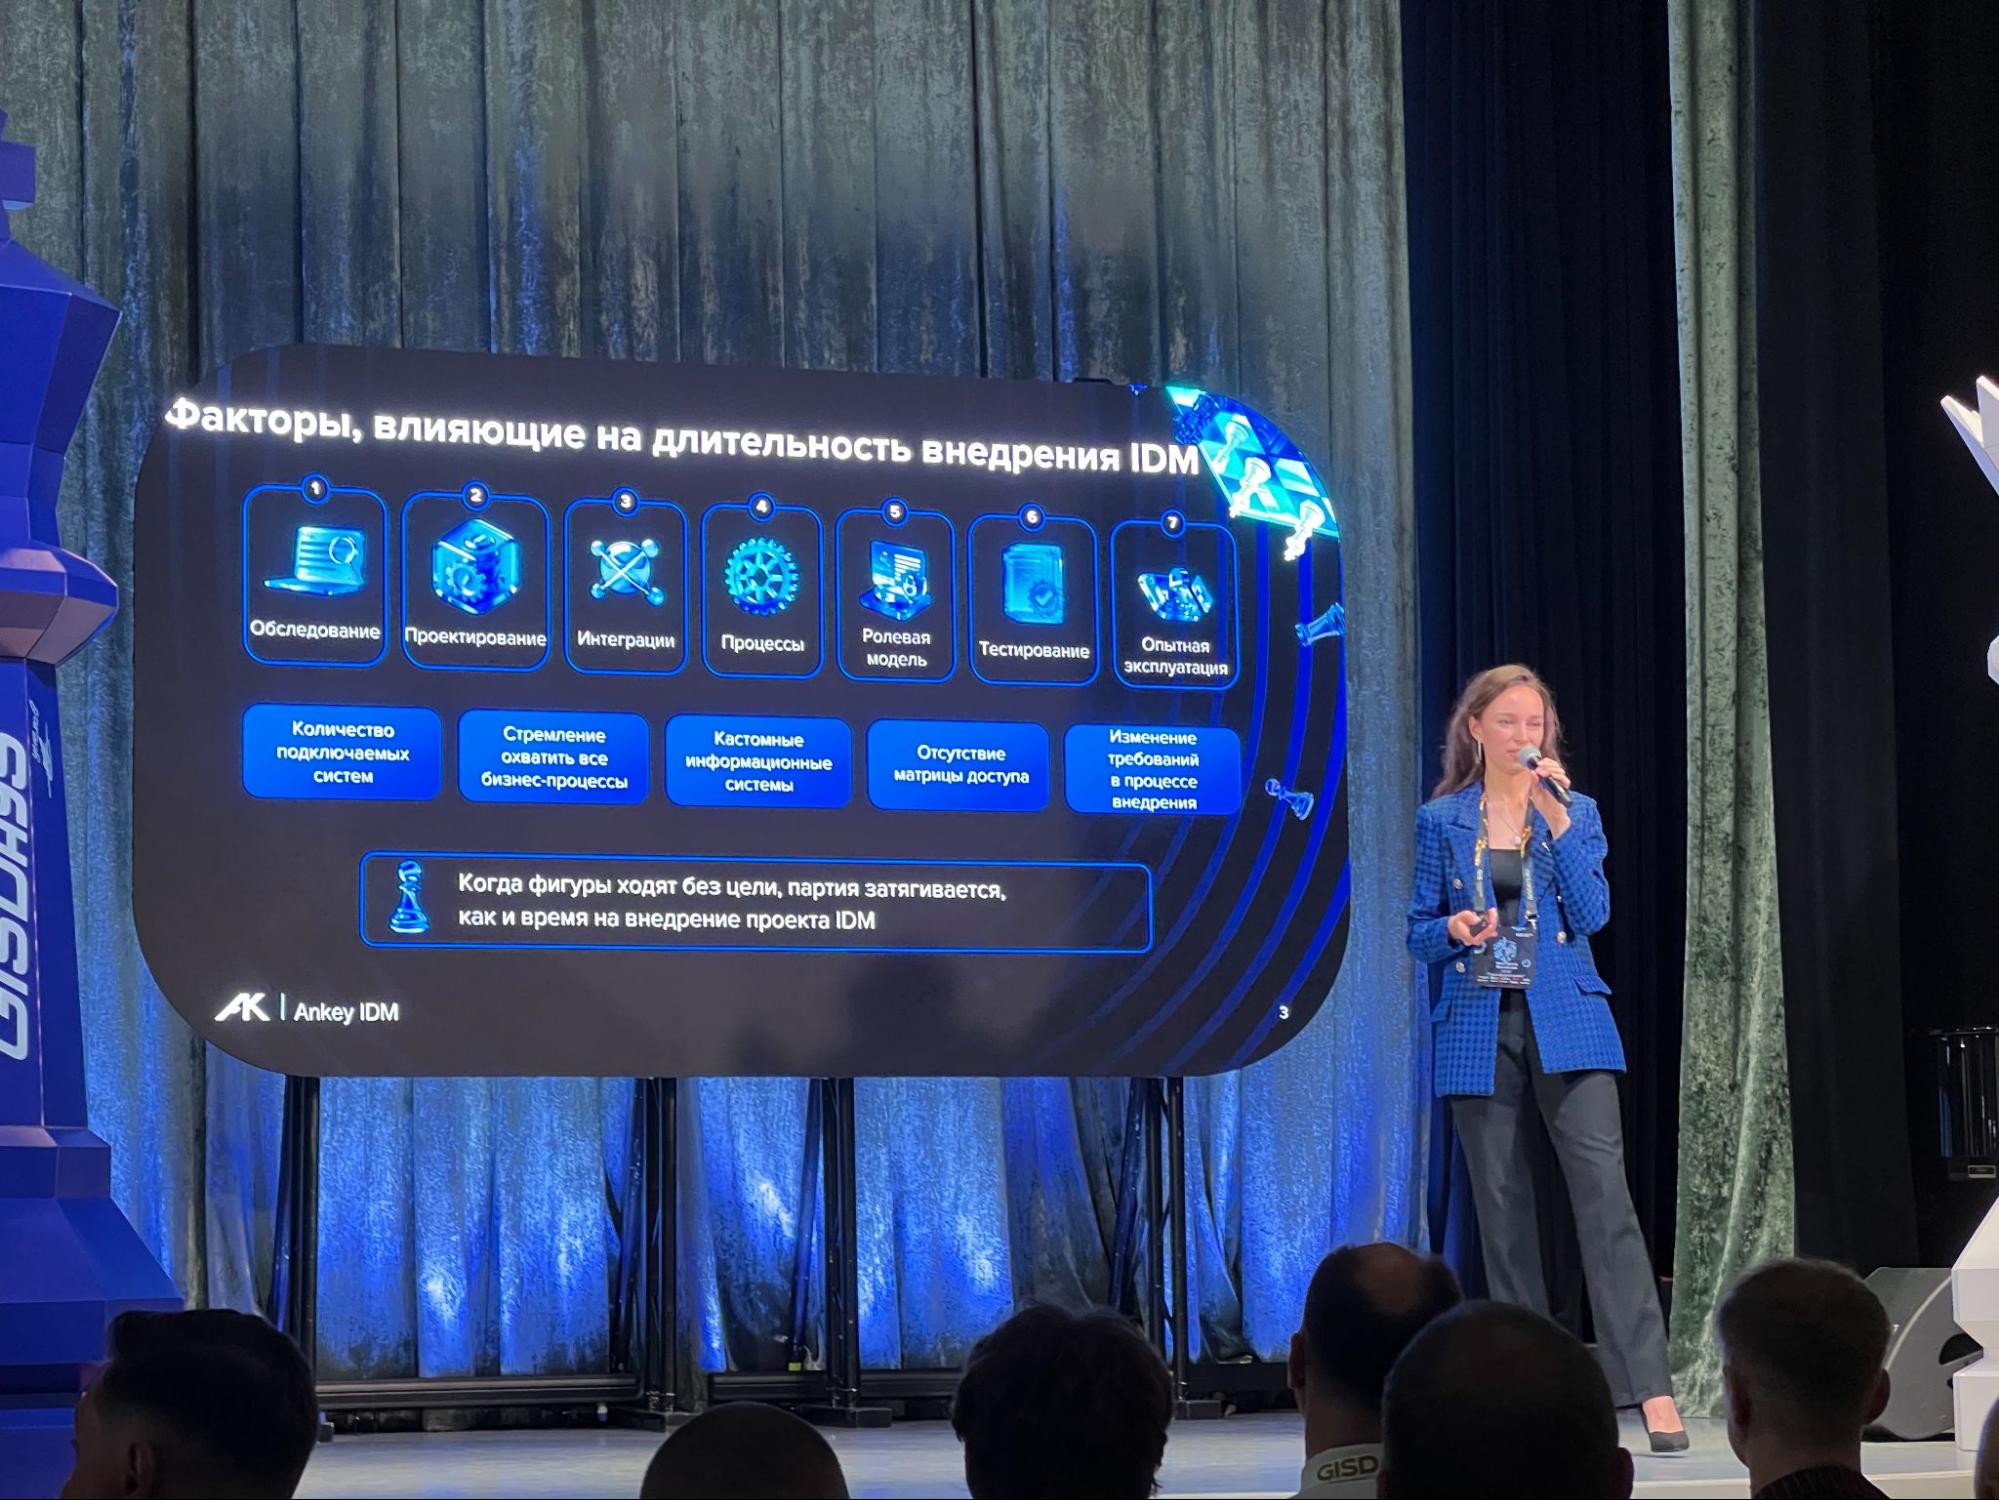 По словам Белявской, внедрение полноценной IDM-системы может потребовать значительного времени и ресурсов, так как проект включает обследование, проектирование, интеграцию и настройку ролевых моделей. В качестве более быстрого «первого хода» спикер предложила базовую конфигурацию Ankey IDM, которая позволяет запустить основные сценарии управления учетными записями, а позднее перейти к полноценной версии без рефакторинга уже внедренного решения.
Партнеры вступают в игру
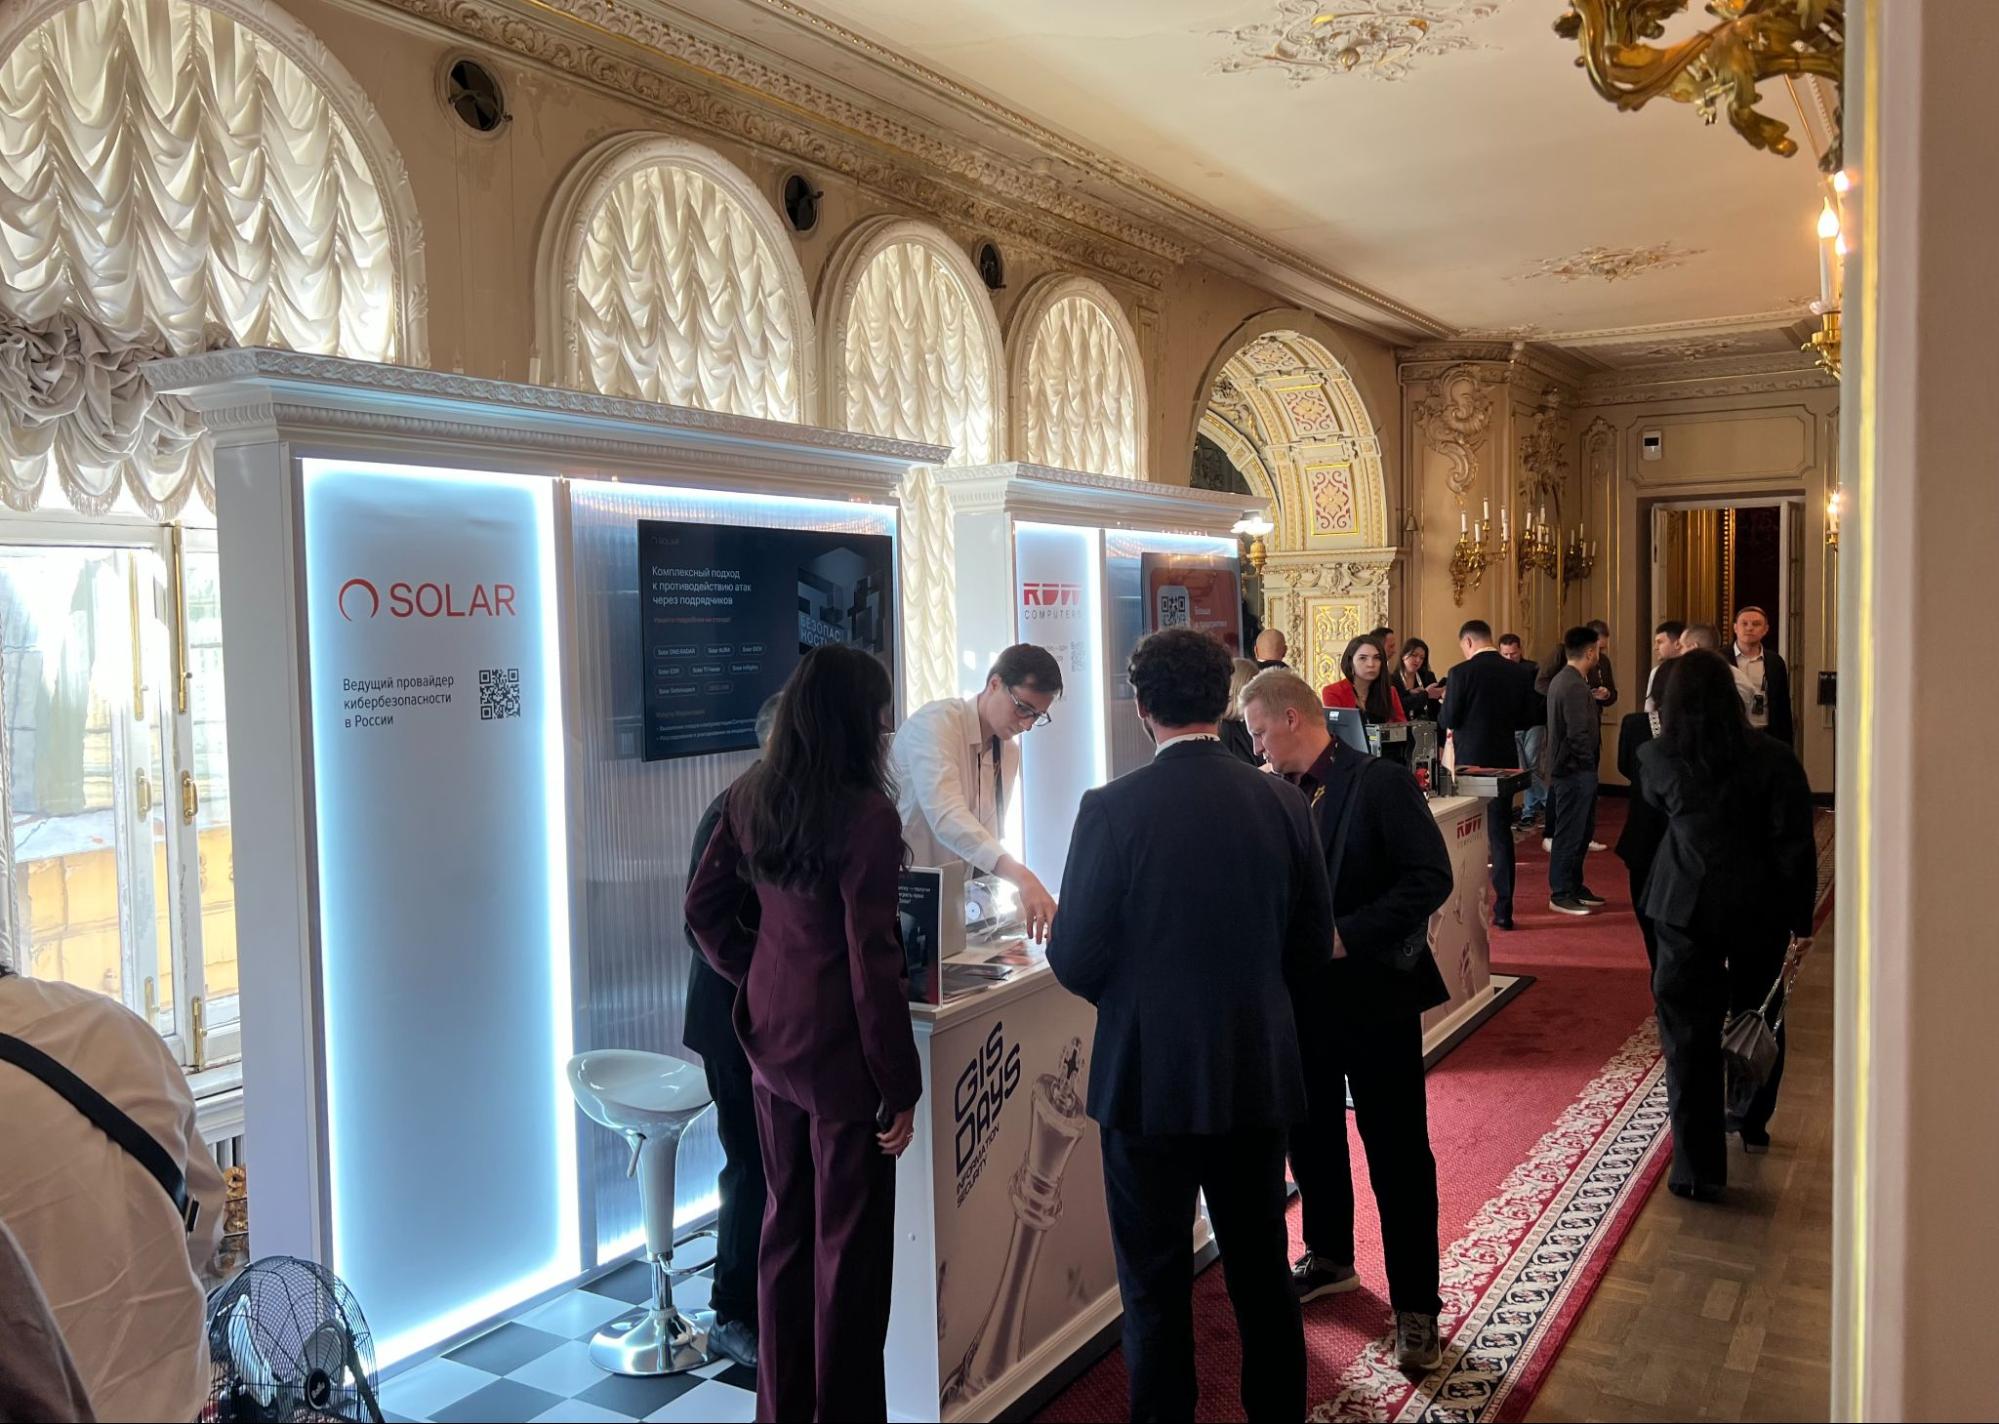
Финальную часть деловой программы GIS DAYS посвятили актуальным вопросам информационной безопасности, а слово перешло к партнерам форума. Партнеры GIS DAYS были представлены на отдельных стендах, где гости могли познакомиться с решениями компаний, узнать подробнее об их продуктах и напрямую задать вопросы представителям разработчиков.4 спикера затронули машинное обучение, киберобман, промышленную безопасность и риски, связанные с подрядчиками.
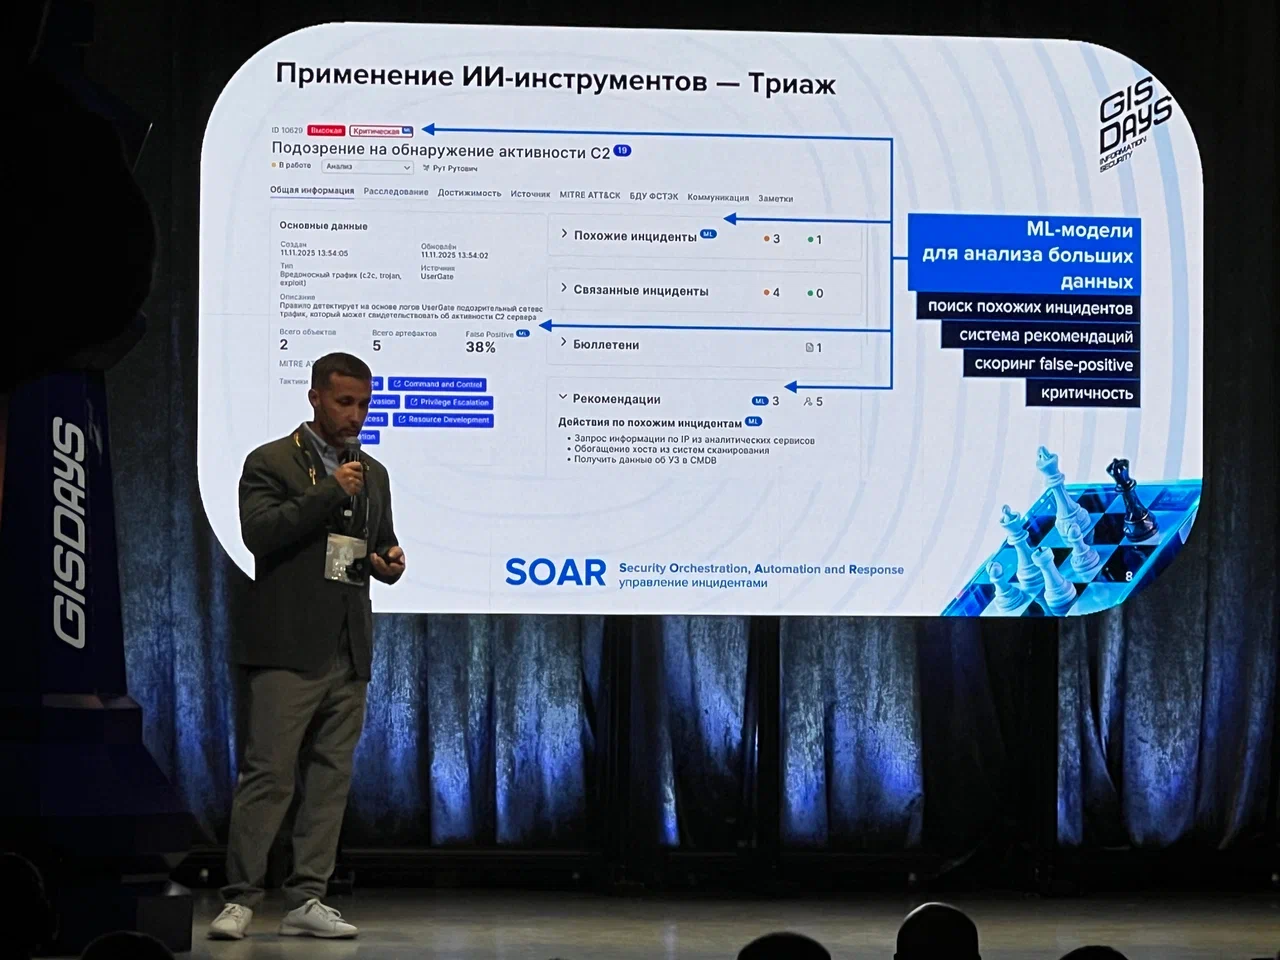
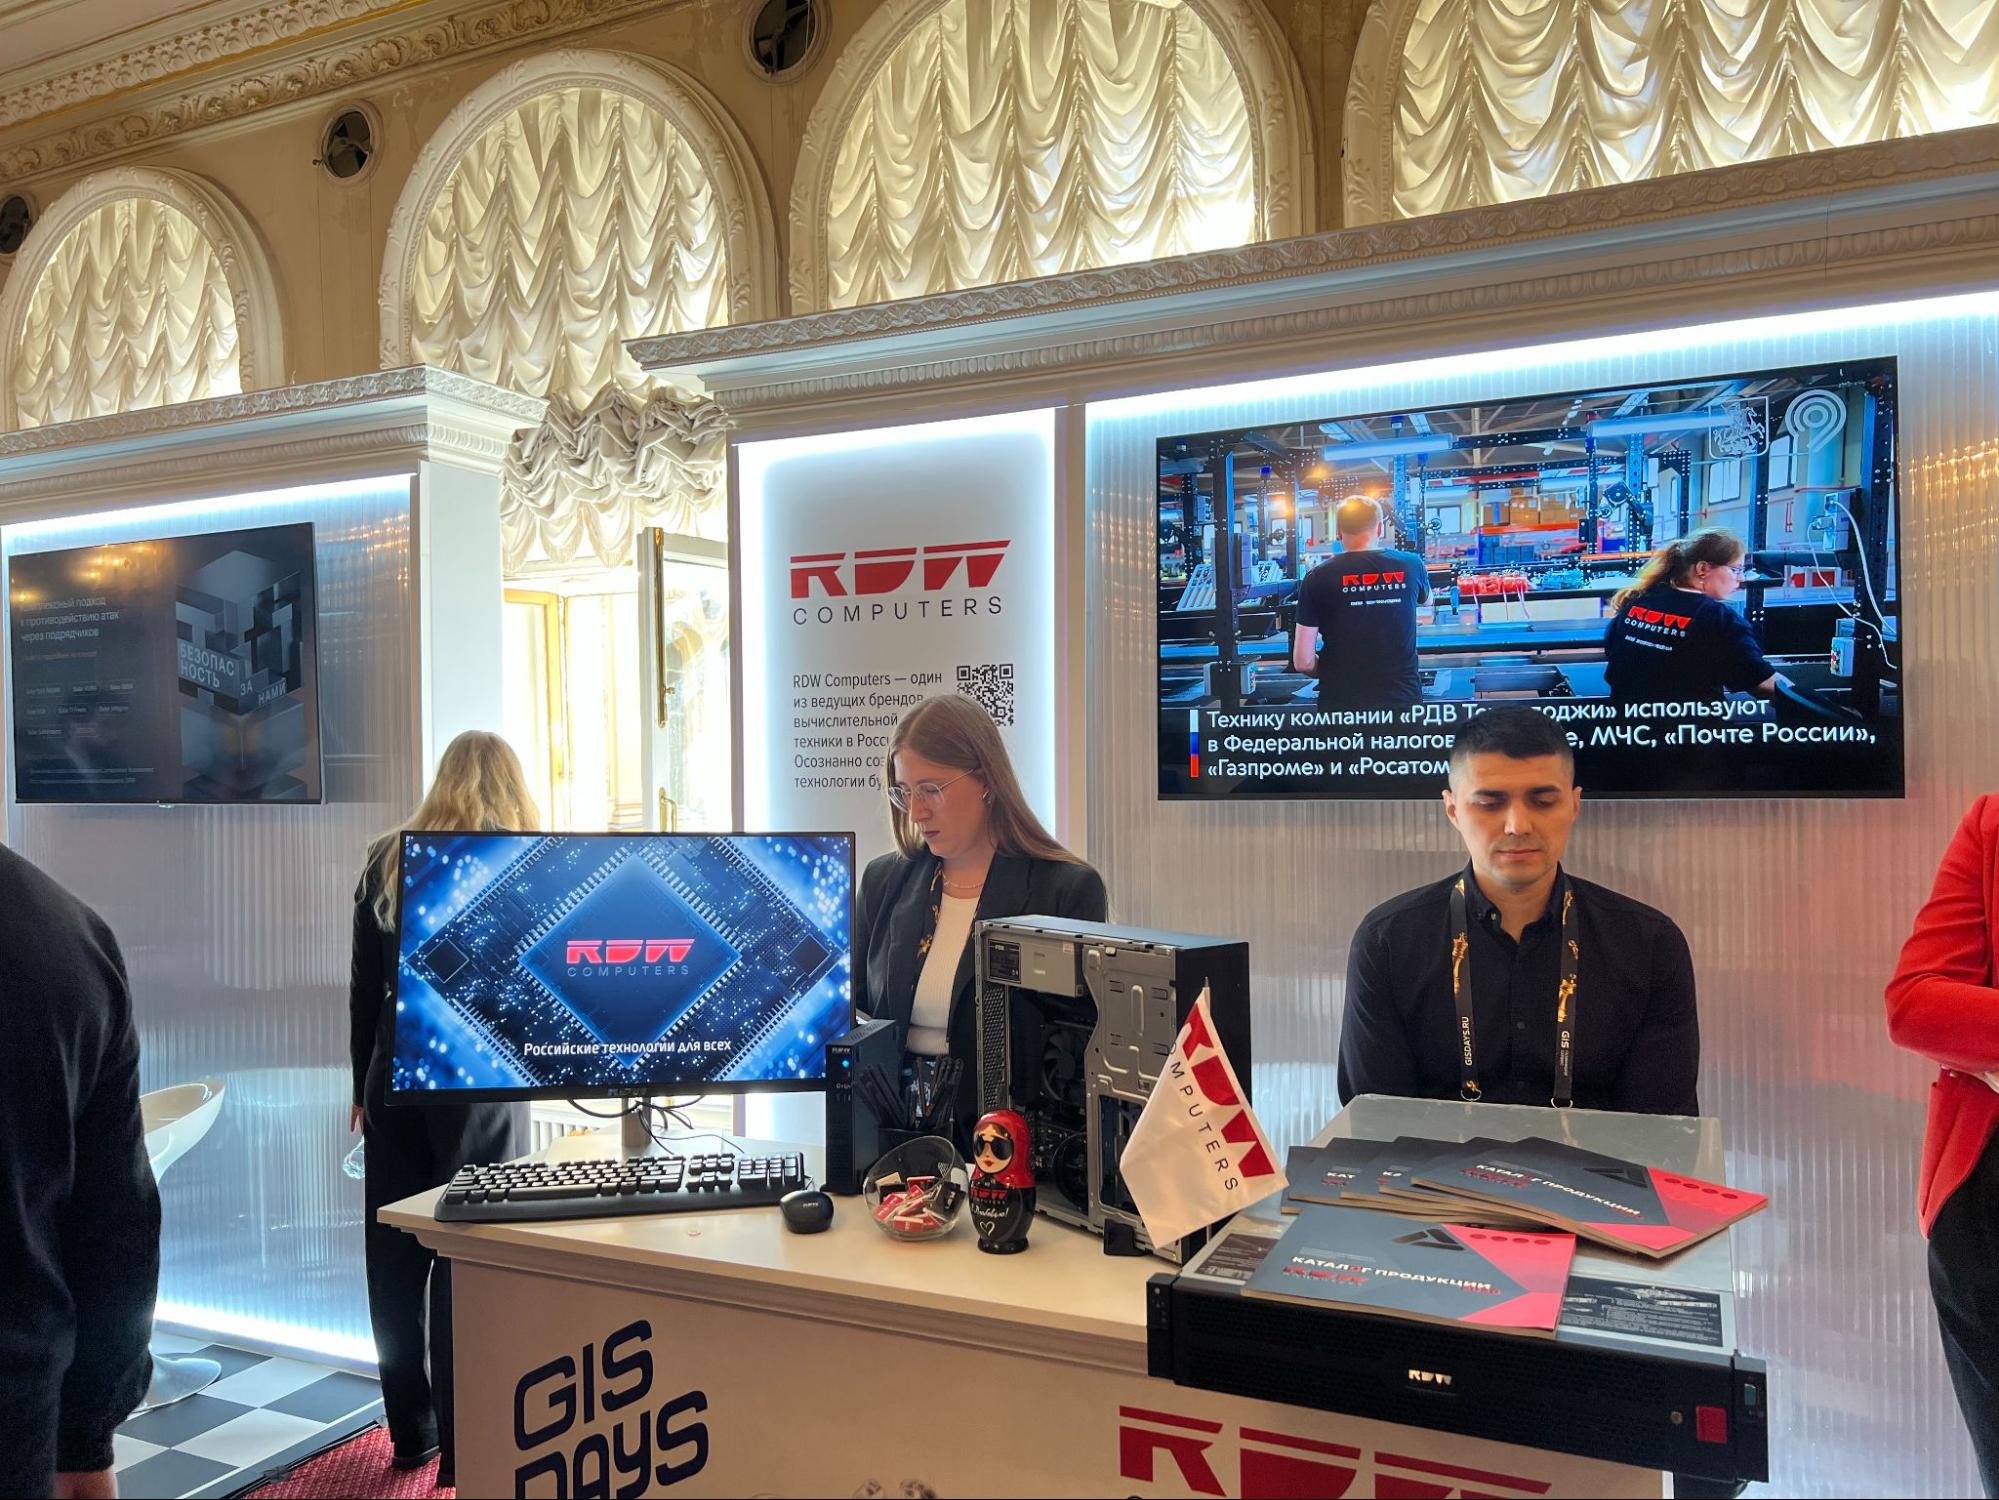 Александр Падурин из компании Security Vision рассказал об использовании элементов машинного обучения для автоматизации реагирования на инциденты ИБ. Следом Антон Стрельцов из Xello представил технологию киберобмана для выявления атак, которые осуществляются через подрядчиков.
Тему проактивной защиты продолжил Павел Бровченко из Positive Technologies, посвятивший свое выступление промышленной безопасности и мерам, которые можно принимать еще до возникновения серьезного инцидента. А в конце серию докладов завершил Владимир Бенгин из ГК «Солар» с темой комплексного противодействия атакам через подрядчиков.
 После завершения деловой программы бизнес-дня GIS DAYS перешел от разговоров о шахматных партиях к настоящему интеллектуальному соревнованию. Участников конференции, заранее зарегистрировавшихся на игру, пригласили принять участие в специальном «Что? Где? Когда?», ставшем завершающей частью петербургского дня форума.
Михаил Мун, являющийся знатоком телевизионной передачи «Что? Где? Когда?», стал ведущим данного мероприятия. Гости объединились в команды и уже сами смогли проверить умение рассуждать, искать нестандартные решения и сообща строить логические цепочки в поиске правильного ответа. Так организаторы сохранили заданную на протяжении всего дня тему стратегии и интеллектуального соперничества, но перенесли ее из области информационной безопасности в игровой формат.
Читайте также: