

Форум ITSEC 2026 объединил специалистов по информационной безопасности, которые обсуждали новые подходы к организации удаленной работы и защите корпоративной инфраструктуры. Амир Хафизов, главный редактор журнала «Информационная безопасность», обозначил основную задачу отрасли — обеспечить сотрудникам доступ к корпоративным ресурсам, не создавая дополнительных рисков для компании.
«Компьютерра» разбиралась, как меняются подходы к удаленному доступу, какие технологии приходят на смену привычным решениям и с какими проблемами сталкиваются компании при подключении мобильных устройств, подрядчиков и ИИ-агентов.
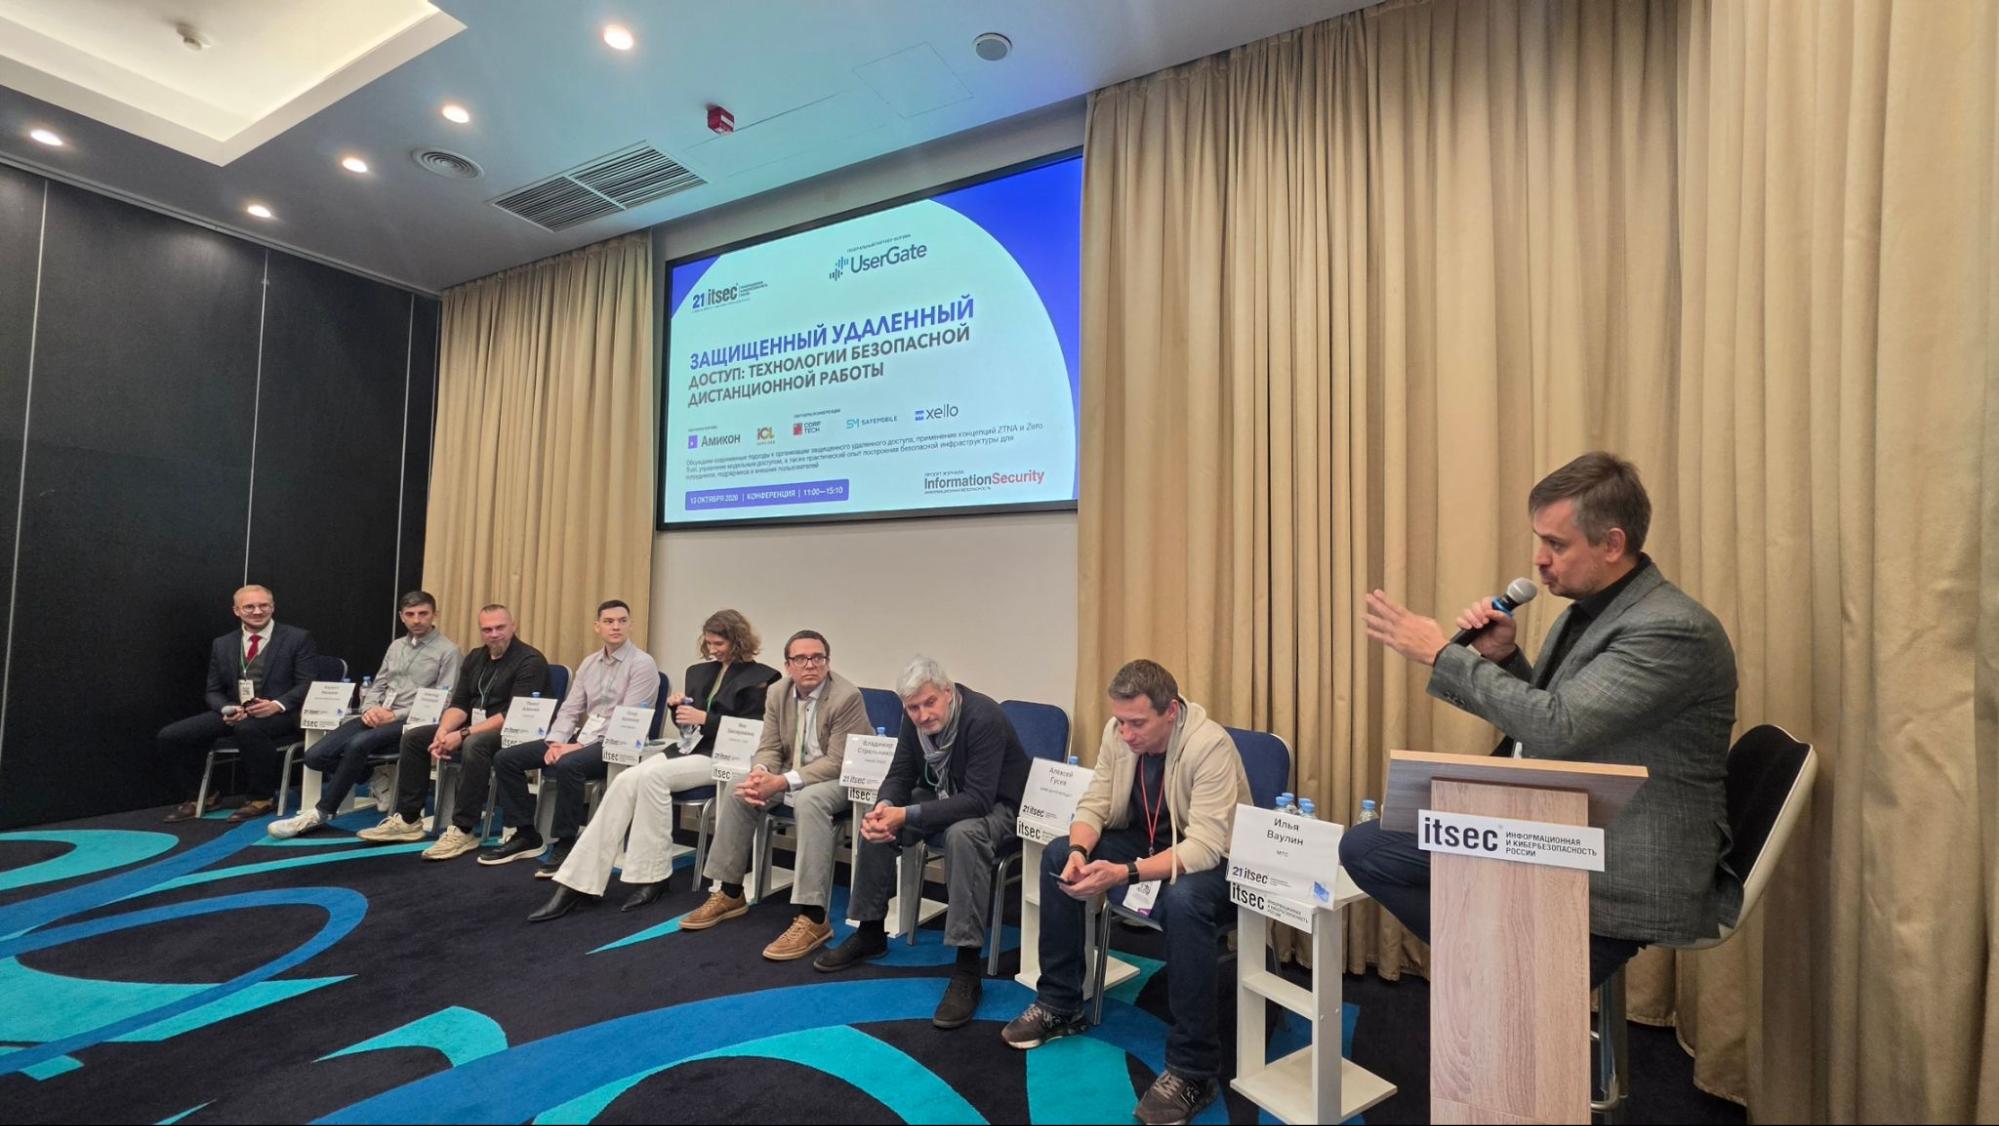
Мобильные устройства меняют правила доступа
Смартфон перестал быть дополнением к ноутбуку и для части сотрудников стал основным рабочим инструментом. Олег Ассур, технический директор SafeMobile, начал выступление с изменений, произошедших за последние годы. До 2020 года удаленная работа во многих компаниях оставалась скорее исключением. Пандемия заставила организации массово выдавать сотрудникам ноутбуки и планшеты, а после 2022 года дополнительным фактором стало импортозамещение. В результате некоторые компании сосредоточились на закупке терминальных решений, воспринимая их как способ выполнить требования к инфраструктуре.
«Я вот общаюсь с коллегами и вижу, что те, кто раньше ходил с ноутбуком за спиной, сейчас ходят с мобильным устройством, и ему достаточно».
Олег Ассур, технический директор SafeMobile
Распространение мобильных устройств усложняет проверку безопасности при подключении к корпоративным ресурсам. В модели Zero Trust недостаточно установить личность пользователя. Организации также необходимо оценить состояние устройства. Для мобильных платформ эту задачу решают, в частности, с помощью систем управления мобильными устройствами (MDM).
«Ничего кроме MDM вам здесь не поможет, потому что по дизайну мобильных операционных систем только MDM-клиент имеет доступ к инвентарю устройства и может адекватно проверять его состояние», — пояснил спикер.
 Отдельно Ассур остановился на применении ИИ в системном администрировании. По его оценке, автономные агенты будут постепенно брать на себя часть административных задач. Это меняет и требования к контролю доступа. Если агент получает полномочия администратора, его действия могут повлиять на всю инфраструктуру, поэтому необходимо учитывать не только права самого сотрудника, но и возможности используемых им инструментов.
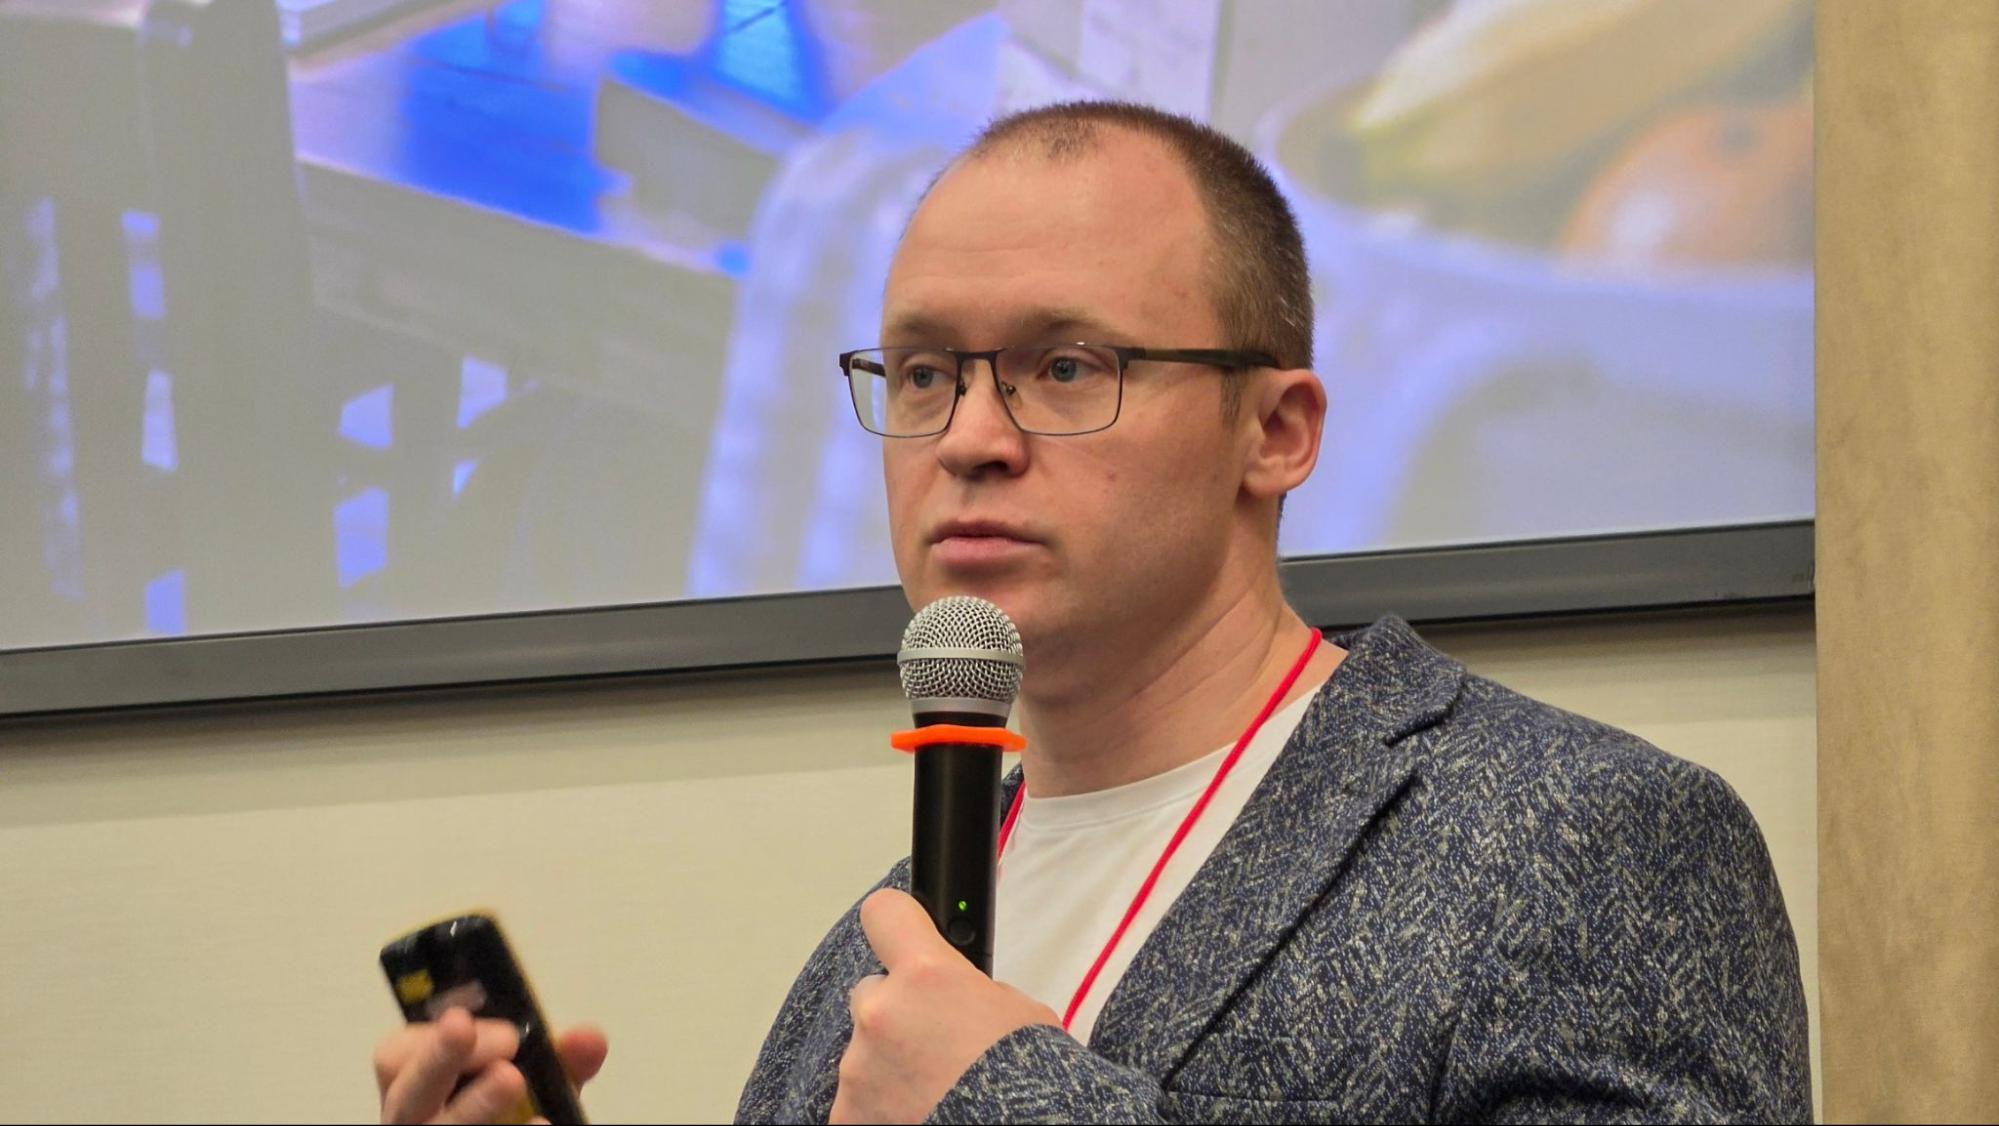
Также про контроль мобильных устройств высказался Илья Ваулин, CPO МТС. Он предложил рассмотреть другой подход: управлять не самим устройством сотрудника, а доступом к изолированному рабочему пространству.
Такая модель позволяет отделить корпоративные приложения и данные от личной среды пользователя. О концепции перехода от контроля физических устройств к управлению защищенной рабочей средой мы писали отдельно.
Защищенный доступ без большого бюджета
Отсутствие бюджета не освобождает компанию от требований регуляторов и необходимости реагировать на инциденты. Независимый эксперт Кирилл Назаров рассказал, как пересмотрел подход к организации удаленного доступа после случая, когда система защиты начала выдавать множество оповещений о попытках блокировки запуска программного обеспечения доверенных партнеров.
В ходе расследования выяснилось, что исполняемый файл оказался на компьютере за 18 дней до обнаружения. Все это время он находился в спящем режиме. Этот случай показал, что стандартных проверок устройства недостаточно, даже если пользователь проходит многофакторную аутентификацию.
«Проверить, что у вас есть какие-то файлы, что у вас есть процесс запущенный, антивирусные базы обновлены, не гарантирует, что ваше устройство является безопасным».
Кирилл Назаров, независимый эксперт
Решение команды строится на агенте, интегрированном с корпоративным провайдером. Перед предоставлением доступа устройство получает политики от сервера антивирусного программного обеспечения. Затем пользователь подключается к корпоративной сети через защищенное соединение и проходит аутентификацию. После этого устройство обращается к отдельному серверу, чтобы вычислить секрет, который должен проверить провайдер.
При реализации подобных схем важна совместимость средств защиты и возможность обмениваться данными между разными компонентами. Назаров выступил за использование открытых стандартов интеграции, которые позволят передавать политики на средства защиты и проверять состояние устройств через единый механизм взаимодействия.
Отдельную задачу представляет подключение подрядчиков. Прямой доступ к серверам компании увеличивает риски, поэтому в описанном Назаровым решении используется тонкий клиент. Через веб-интерфейс пользователь проходит двухфакторную аутентификацию и получает доступ к нужной инфраструктуре. При этом файловый обмен и буфер обмена отключены, а взаимодействие ограничено передачей нажатий клавиш и движений мыши.
Также при слияниях и поглощениях компаний внешнюю инфраструктуру нельзя считать доверенной. Все процессы следует адаптировать под единый формат работы, что поможет избежать нежелательного доступа к базе данных компании.
Zero Trust для подрядчиков
Передача подрядчику доступа к корпоративной сети не позволяет достоверно оценить защищенность его устройства и всей инфраструктуры. Александр Хачапуридзе, ведущий эксперт по информационной безопасности ГК «Аскона», рассказал, как компания столкнулась с ограничениями традиционной модели подключения внешних специалистов.
«Оценить уровень защищенности подрядчика невозможно. Можно либо административно сделать на уровне договора, но когда тебя расшифруют, либо тебе положат полсистемы».
Александр Хачапуридзе, ведущий эксперт по информационной безопасности ГК «Аскона»
В итоге компания использовала систему управления привилегированным доступом (PAM) с дополнительными компонентами и шлюзом для подключения к внутренним ресурсам. Главной целью было отказаться от предоставления подрядчикам прямого сетевого доступа, чтобы они не получали прямого доступа к корпоративным учетным записям.
По его словам, вендор заинтересовался подходом, однако в дальнейшем развитие проекта застопорилось на длительном ограничении со стороны поставщика. Этот кейс показал, что переход к модели Zero Trust требует не только технических изменений, но и готовности поставщиков обеспечивать необходимую совместимость.
Open Source вместо разрозненных правил
Если после подключения пользователь получает полный доступ к внутренней сети, компрометация его учетной записи может стать отправной точкой для дальнейшего распространения злоумышленника по инфраструктуре. Об опыте ограничения таких рисков рассказал Оскар Кауменов, инженер по кибербезопасности «Альфа Деньги».
«Сам факт успешного подключения давал пользователю полный доступ к внутренней инфраструктуре, и в случае компрометации учетной записи у злоумышленников был плацдарм для горизонтального перемещения по сети».
Оскар Кауменов, инженер по кибербезопасности «Альфа Деньги»
Компания решила не менять существующее средство удаленного доступа, а ограничить доступ с помощью собственного скрипта на базе Open Source. Он запускался на сервере раз в час, собирал IP-адреса подключенных пользователей, сопоставлял логины с внутренними идентификаторами и запрашивал у контроллера домена сведения о группах Active Directory.
Такой подход позволил ограничить возможности пользователей и снизить риск горизонтального перемещения по сети при компрометации учетных записей. Однако по мере роста числа правил возникла проблема производительности. Цепочки становились длиннее, а время выполнения скрипта увеличилось с одного до девяти часов.
В перспективе при таком подходе требуется переход к решению, которое сохранит текущие возможности и дополнит их проверкой состояния средств защиты на устройствах.
Проверка состояния конечных устройств
Даже при наличии корпоративного антивируса компаниям необходимо контролировать состояние устройств, с которых сотрудники и подрядчики подключаются к внутренним системам. Яна Заковряжина, менеджер по развитию UserGate Client, рассказала о проекте для благотворительного фонда, которому требовалось заменить зарубежные решения и организовать проверку подключаемых устройств.
Основная проблема заключалась в отсутствии достоверных сведений о состоянии конечных точек.
«Они не могут проконтролировать, в каком состоянии у них получается хост. Независимо от того, это удаленный сотрудник или подрядчик, они, в принципе, не понимают, что находится на устройстве».
Яна Заковряжина, менеджер по развитию UserGate Client
В UserGate предложили использовать механизм проверки соответствия устройств установленным требованиям. Он охватывает сотрудников, подрядчиков и администраторов. На компьютерах устанавливается клиент, который участвует во взаимодействии с кластером центра управления.
Проверка проходит в четыре этапа. Система получает настройки локального межсетевого экрана и самого агента, оценивает состояние конечного устройства, а затем принимает решение о предоставлении доступа. Если устройство не соответствует установленным требованиям, например на нем отключен антивирус или устарели базы, пользователь не попадает в локальную сеть и направляется в карантин.
Отдельная возможность решения — управление защищенным соединением через агента на конечном устройстве. Это позволяет применять ограничения к подключению, даже если сам механизм соединения не относится к инфраструктуре.
Безопасность без VDI
Виртуальная инфраструктура рабочих столов (VDI) позволяет изолировать рабочую среду пользователя, но требует затрат на развертывание и поддержку. Для сценариев, в которых сотрудникам нужны лишь отдельные приложения, такая архитектура может оказаться избыточной.
Артем Ильин, руководитель направления развития бизнеса защиты данных Xello, представил подход Zero Trust Data Access. По его оценке, традиционные средства защиты данных не всегда позволяют предотвратить утечку, а защищенное сетевое подключение само по себе не защищает корпоративные ресурсы, если устройство пользователя уже скомпрометировано. VDI решает часть этих задач, но обходится дорого.
В Xello предлагают создавать изолированную рабочую среду непосредственно на компьютере пользователя. Приложения запускаются в виртуализированном окружении, для которого задаются ограничения. При этом данные должны оставаться в защищенном контуре, а для реализации используются штатные средства операционной системы.
Идея заключается в том, чтобы ограничить последствия возможного заражения: если вредоносная программа попадет в изолированную среду, она не должна получить свободный доступ к остальным ресурсам компьютера.
При этом у подхода есть ограничения. В частности, отдельный риск возникает при попытке извлечь данные из оперативной памяти. По словам Ильина, чтобы этого избежать, необходим модуль супервизора на уровне ядра операционной системы. Но для ввода такого решения требуется сертификат для включения в реестр российского программного обеспечения, что порой бывает сложно, но необходимо получить в нынешних реалиях страны.
Выводы
Одного защищенного канала связи недостаточно для организации дистанционной работы. Компаниям необходимо проверять состояние устройств, ограничивать полномочия сотрудников и подрядчиков, разделять рабочую и личную среды и учитывать риски, связанные с использованием автоматизированных инструментов. При этом универсальной архитектуры для всех сценариев нет: выбор между традиционными средствами сетевого доступа, виртуальными рабочими столами, системами управления привилегиями и изолированными рабочими пространствами зависит от требований к безопасности, особенностей инфраструктуры и доступного бюджета.
 Общий принцип, который объединяет спикеров, — доступ должен предоставляться только к тем ресурсам, которые действительно нужны пользователю, и только при соблюдении установленных требований. Однако технические ограничения не должны мешать выполнению рабочих задач, иначе сотрудники будут искать способы их обойти. Поэтому развитие защищенного удаленного доступа связано не столько с отказом от конкретной технологии, сколько с переходом к более точному контролю устройств, пользователей и их действий.
Читайте также: