

«Т-Банк» завершил открытые кибериспытания, которые продолжались три месяца. За это время банк не зафиксировал ни одного недопустимого события, но получил четыре валидных отчета об уязвимостях и обнаружил несколько атак с использованием искусственного интеллекта. Также представители компании и приглашенные эксперты рассуждали о проверке ИИ-систем, восстановлении после инцидентов и адаптации защитных механизмов к новым угрозам.
«Компьютерра» разобралась, что показали кибериспытания «Т-Банка», почему организациям недостаточно искать отдельные уязвимости и как распространение ИИ меняет работу специалистов по информационной безопасности.
Проверка не только уязвимостей
Открытые кибериспытания стали продолжением программы поиска уязвимостей, которую «Т-Банк» развивал до запуска проекта. В течение трех месяцев 78 исследователей пытались реализовать сценарии, способные нанести компании значительный ущерб. Среди таких сценариев — получение доступа к деньгам или данным, а также воздействие на инфраструктуру.
По итогам испытаний банк не зафиксировал ни одного недопустимого события. Исследователи прислали пять отчетов, четыре из которых признали валидными. Максимальная выплата составила 3,5 млн рублей за одну из найденных уязвимостей. При этом банк был готов заплатить 12 млн рублей за реализацию критического сценария, но довести атаку до такого результата никто не смог.
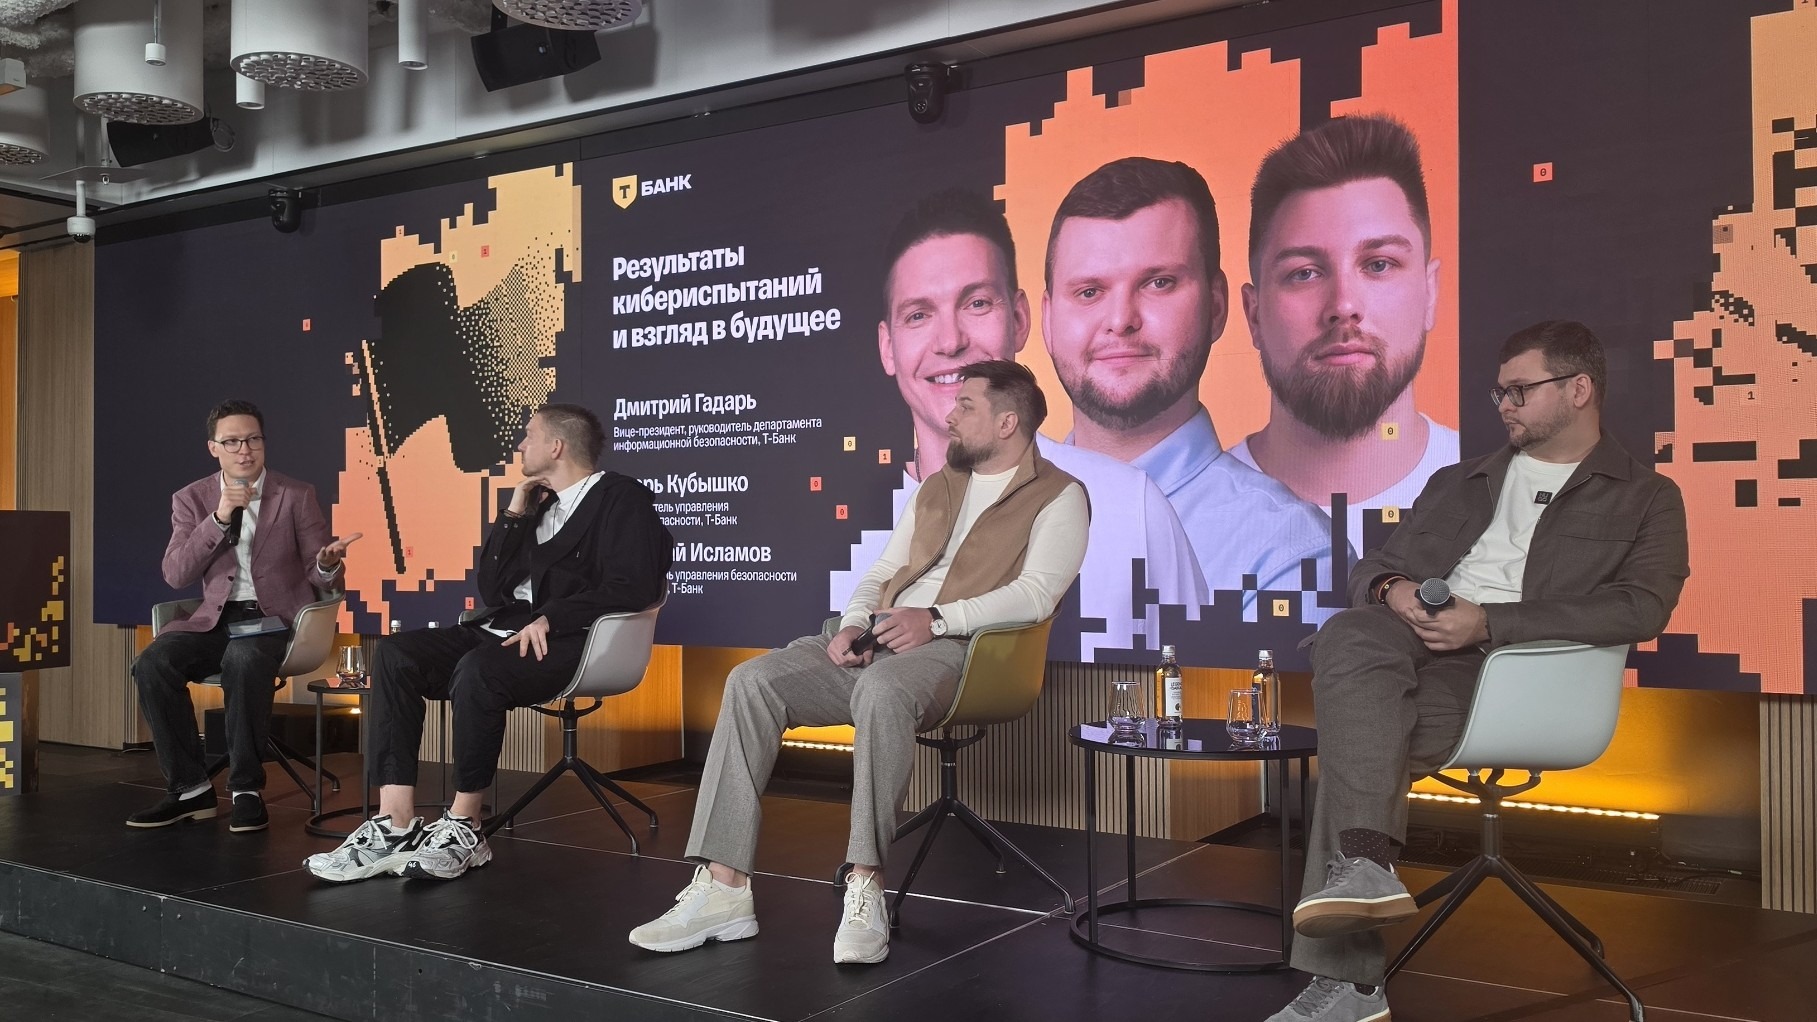 Дмитрий Гадарь, вице-президент и руководитель департамента информационной безопасности «Т-Банка», объяснил, что решение открыть инфраструктуру для внешних исследователей не было разовой акцией. Компания заранее готовилась к испытаниям и увеличивала выплаты в рамках программы поиска уязвимостей.
По словам топ-менеджера, открытая программа нужна банку еще и для того, чтобы проверить собственные представления о том, насколько хорошо он защищен. Запрет на исследование инфраструктуры злоумышленников не остановит, они будут искать слабые места в любом случае. Компании разумнее самой задать правила, по которым специалисты ищут проблемы и сообщают о них владельцу системы.
Николай Исламов, руководитель управления безопасности приложений «Т-Банка», считает, что внутренней команде нужен взгляд со стороны. Когда специалисты годами работают с одними и теми же системами, они привыкают к их особенностям и со временем перестают замечать часть рисков. Самоуверенность в такой работе Исламов считает главной опасностью.
«Нет ничего хуже, чем безопасник, уверенный в собственной неуязвимости».
Николай Исламов, руководитель управления безопасности приложений «Т-Банка»
От защищенности к киберустойчивости
Тему испытаний продолжили в рамках пленарной сессии «Киберустойчивость в эпоху AI». Обсуждение было посвящено не только предотвращению атак, но и способности организаций продолжать работу после инцидентов. Даже развитая система защиты не может гарантировать, что злоумышленник никогда не найдет способ проникнуть в инфраструктуру. Поэтому компаниям необходимо заранее понимать, как они будут ограничивать последствия атаки, восстанавливать системы и возвращаться к нормальной работе.
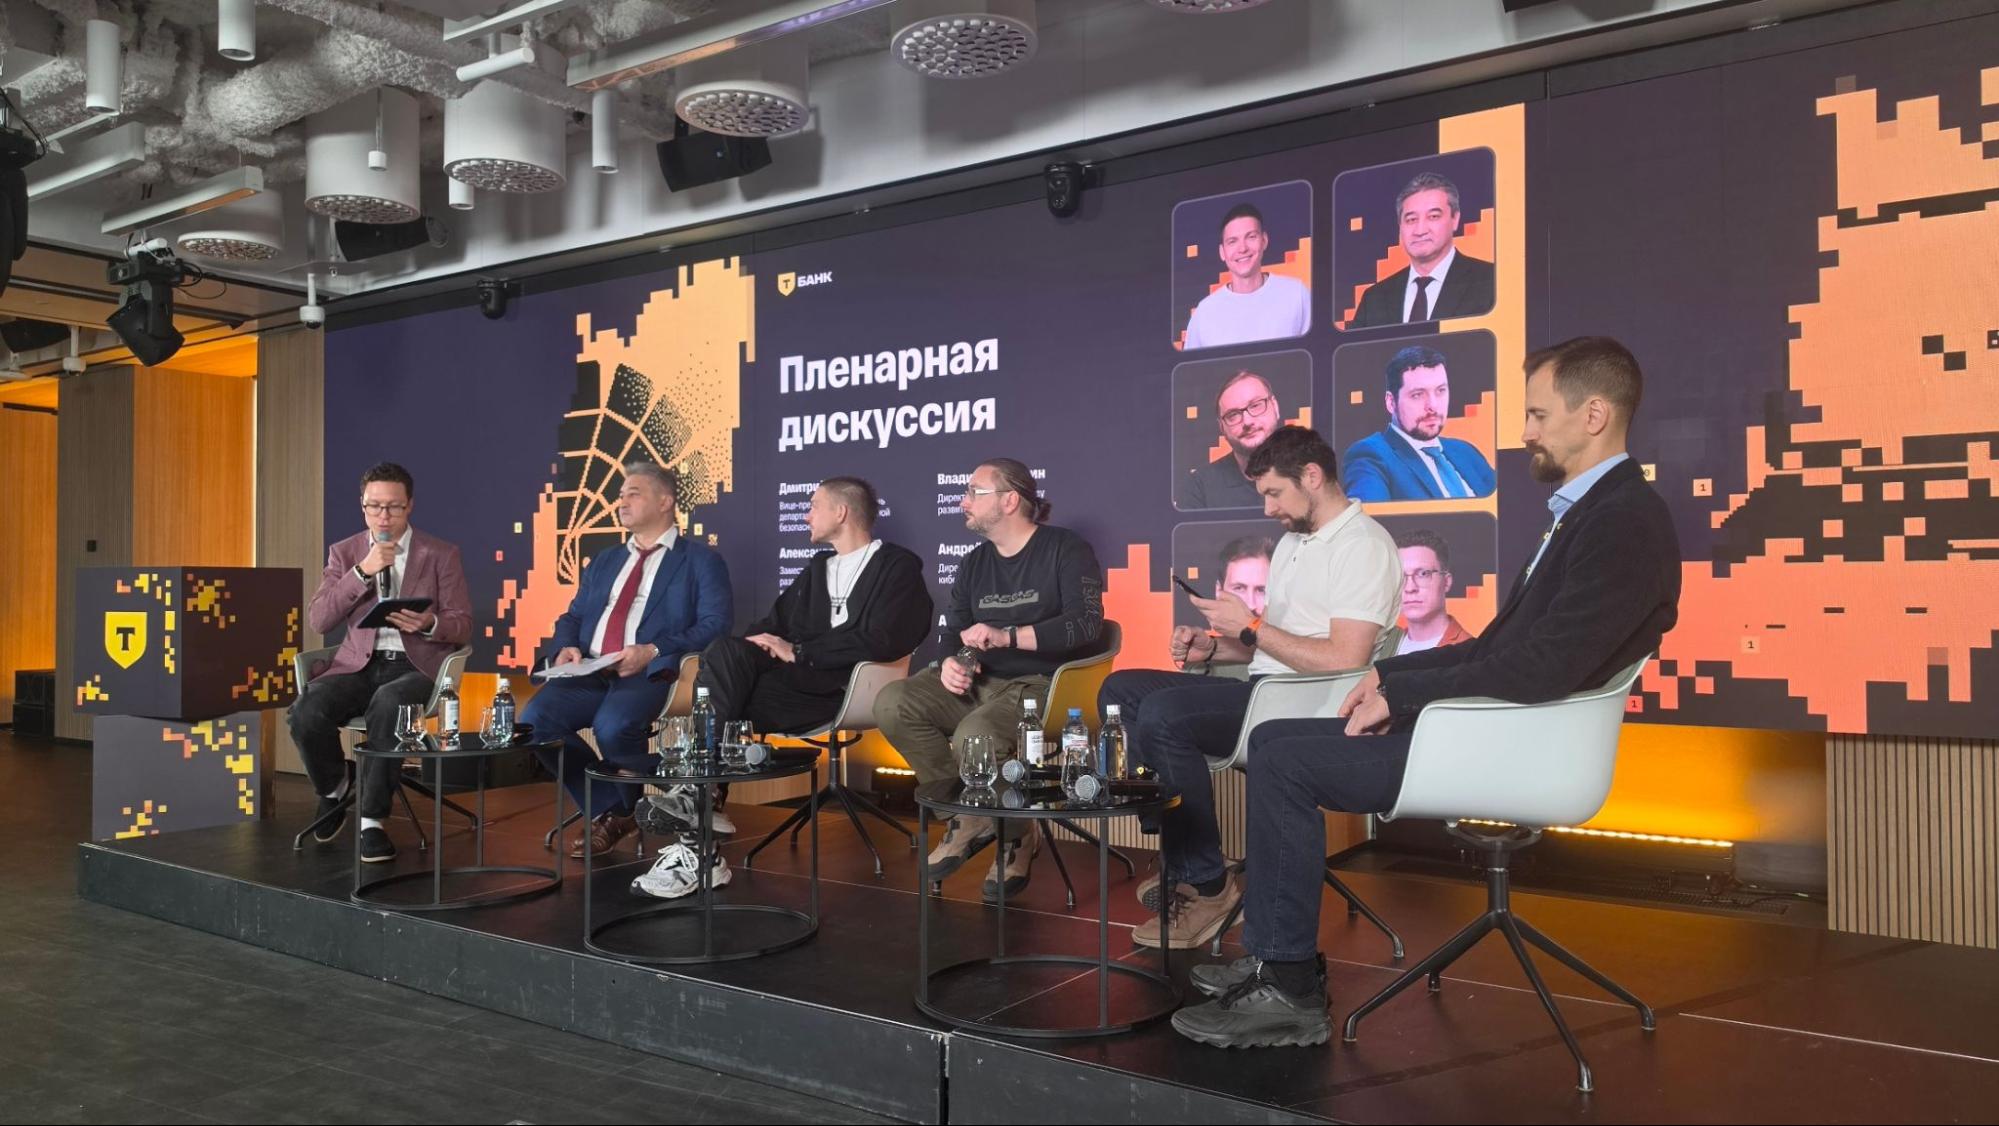 Александр Шойтов, заместитель министра цифрового развития, связи и массовых коммуникаций Российской Федерации, обратил внимание на то, что распространение искусственного интеллекта требует новых подходов к проверке государственных информационных систем. Тестировать приходится не только инфраструктуру, в которую встроены модели, но и сами ИИ-системы. При этом полноценная проверка не всегда возможна непосредственно в рабочем контуре.
По словам министра, для испытаний сложных систем может потребоваться отдельная инфраструктура или цифровые двойники. Масштабная проверка модели может нарушить работу всей системы, в которую она встроена, поэтому среду для тестирования нужно выбирать с учетом этого риска.
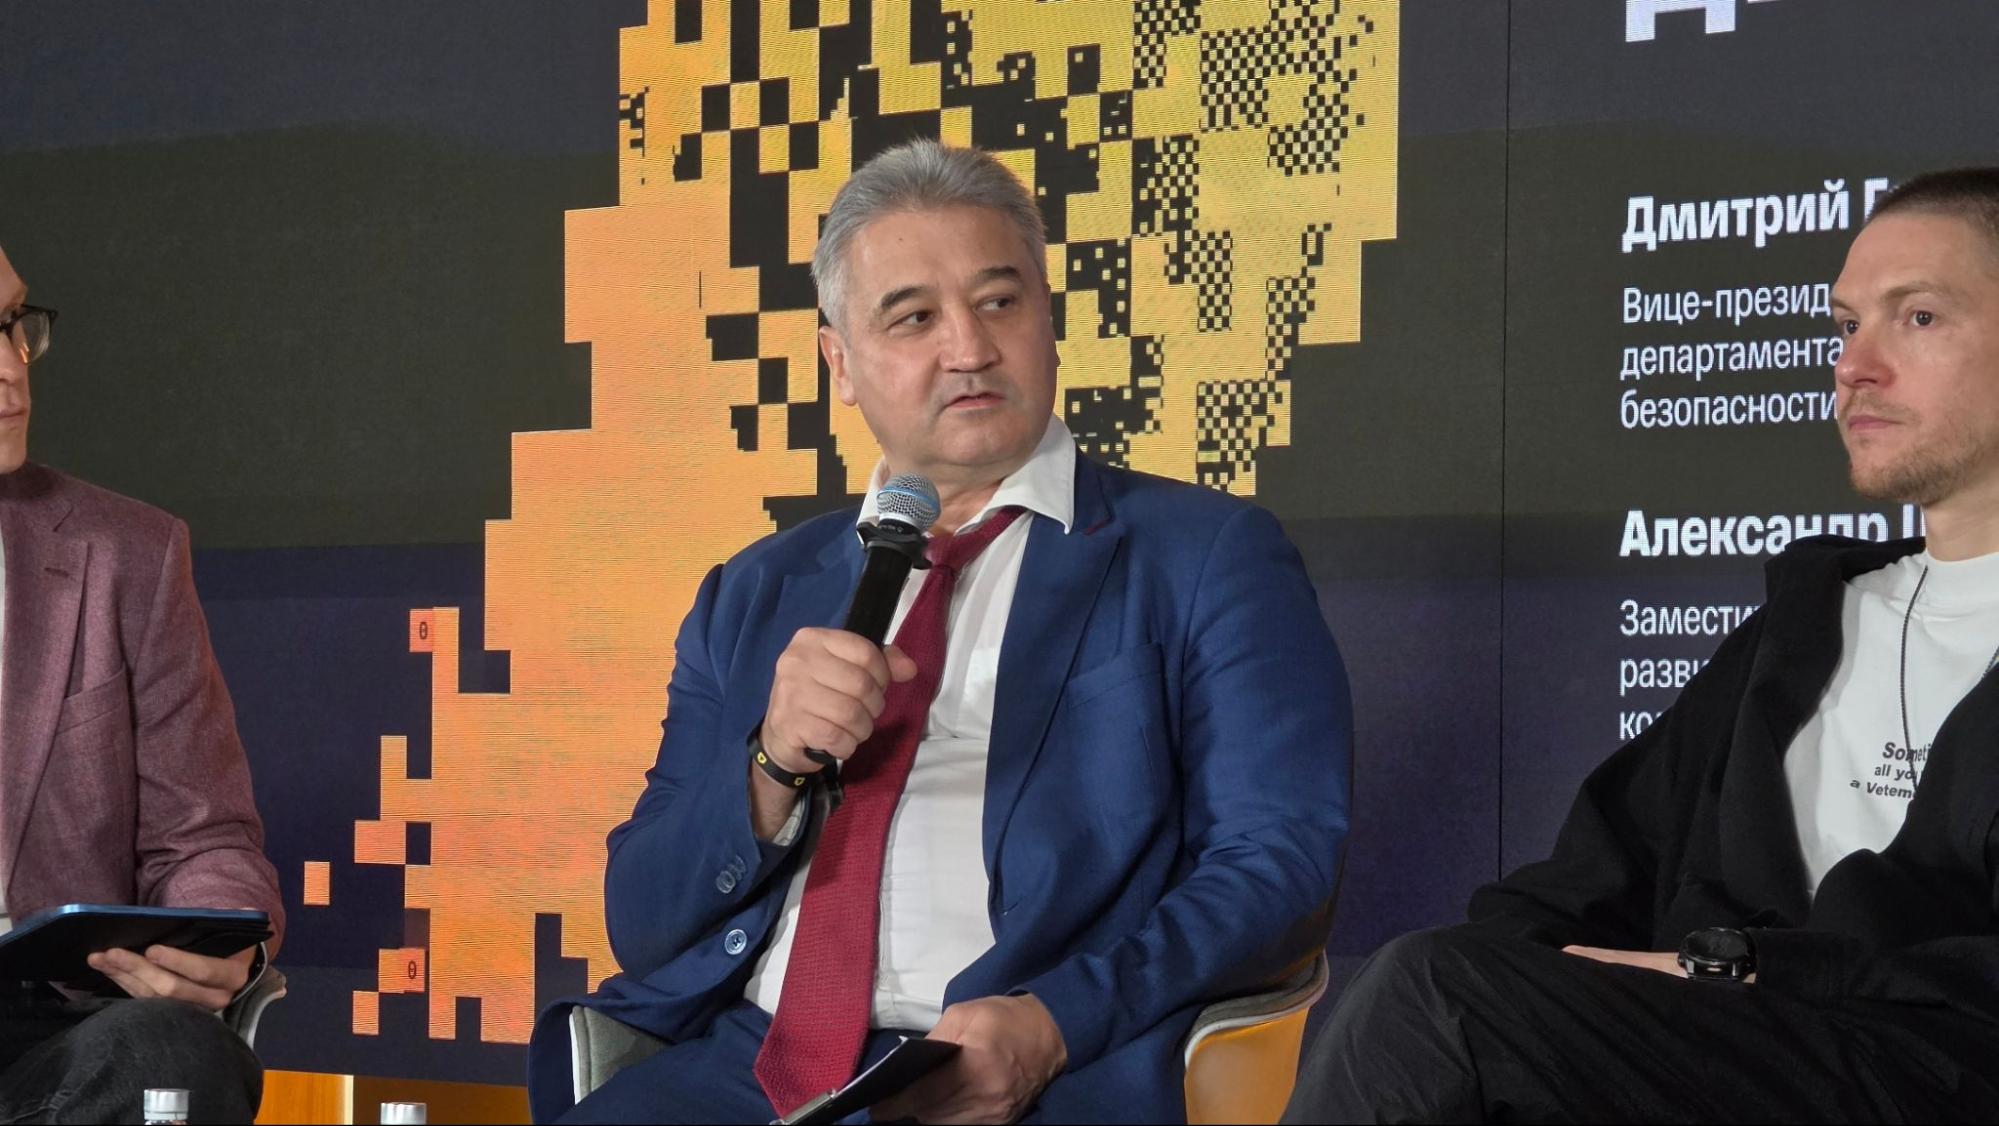
Для Дмитрия Гадаря киберустойчивость во многом зависит от того, в какой момент компания вспоминает о безопасности. Когда ее подключают уже после того, как продукт разработан или бизнес-процесс перестроен, часть рисков всплывает тогда, когда что-то менять уже поздно.
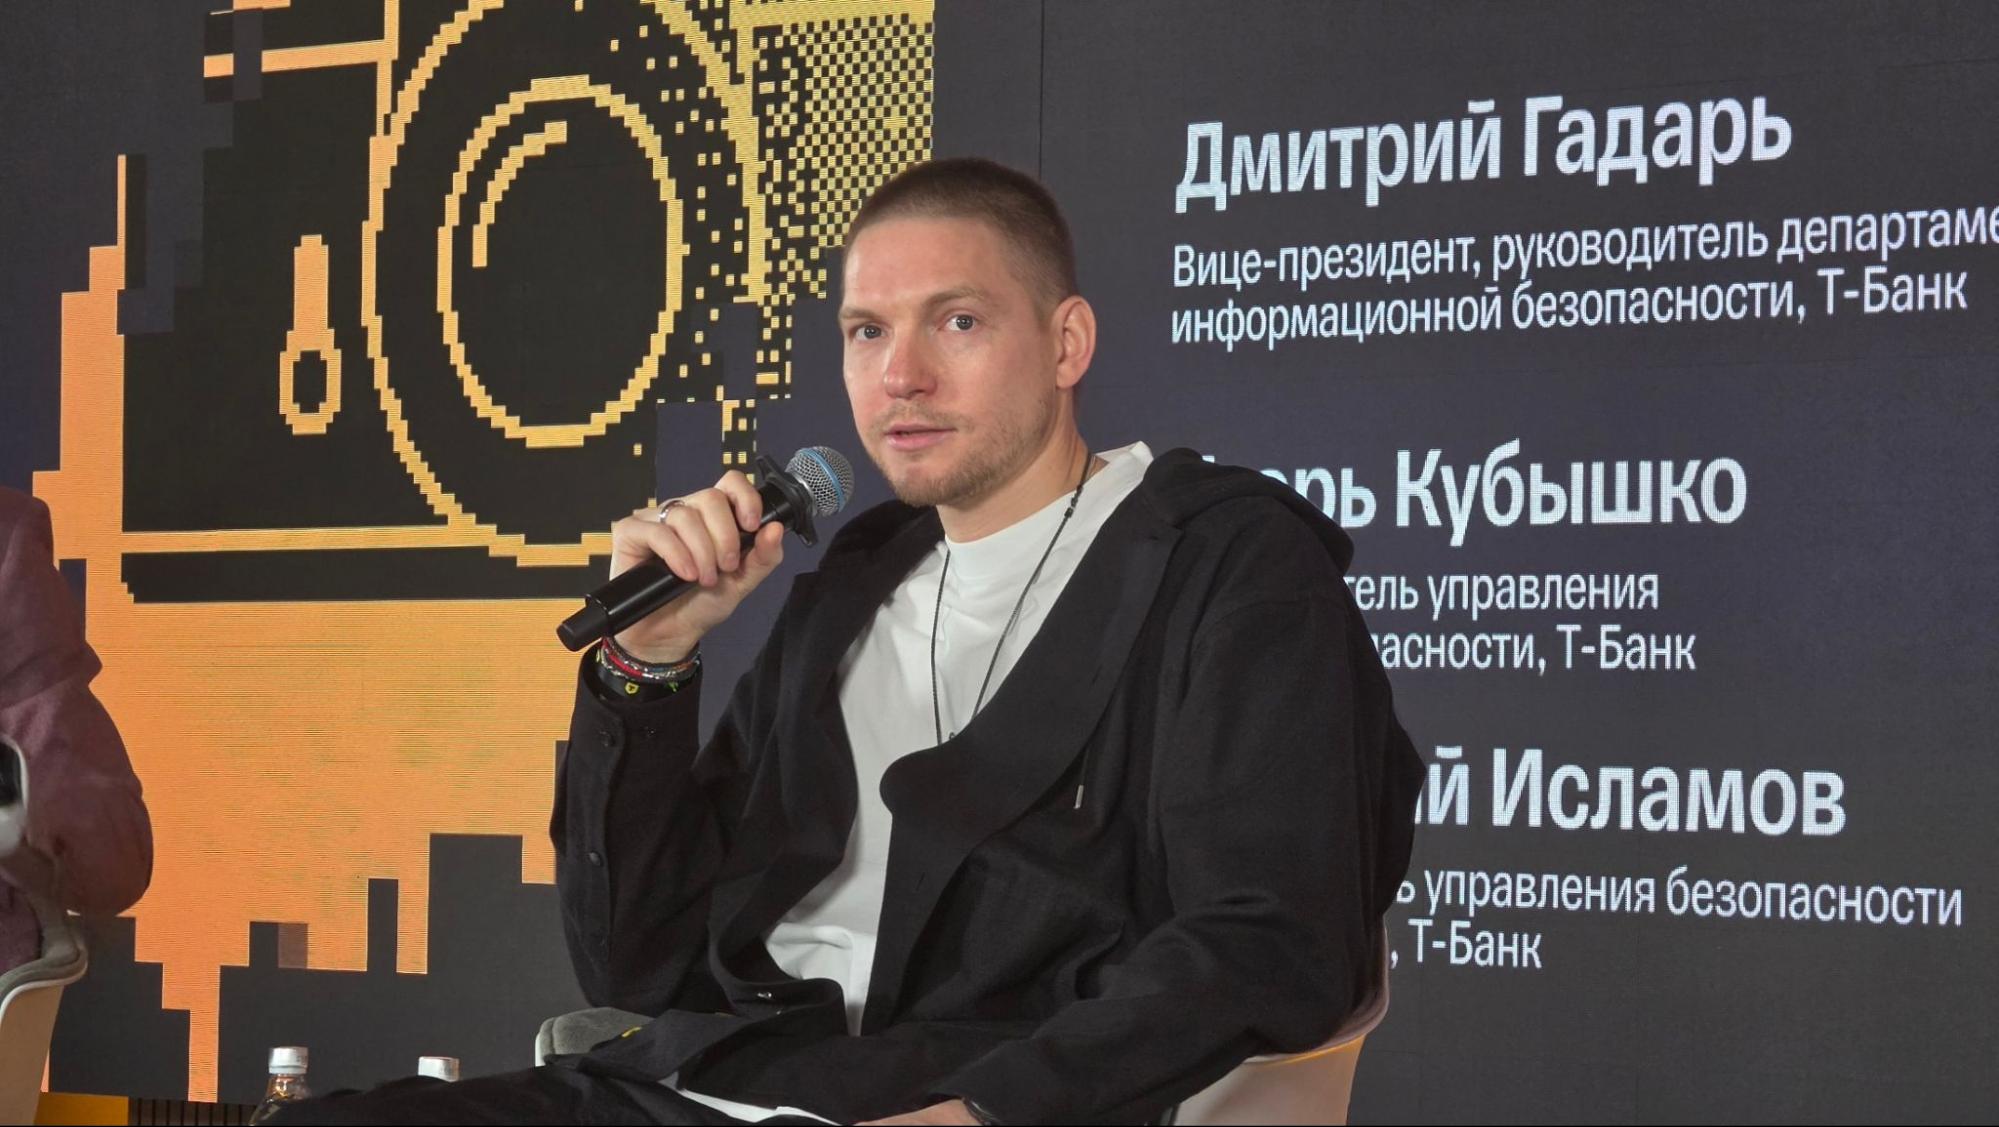
Гадарь предлагает думать о безопасности раньше, еще при проектировании инфраструктуры и работы с данными. Чем больше задач компания отдает автоматизированным системам, тем острее встает этот вопрос, ведь каждой такой системе нужно заранее определить права, круг доступных данных и границы того, что она может сделать сама, не спрашивая человека.
Андрей Дугин, директор центра сервисов кибербезопасности RED Security, смотрит на устойчивость с другой стороны. Для него важнее, сможет ли система восстановиться, если ее все-таки повредили. Бороться с каждой проблемой по мере появления, по его словам, можно бесконечно, поэтому инфраструктуру стоит изначально строить с расчетом на сбои и инциденты, чтобы их последствия оставались ограниченными, а работа быстро восстанавливалась. Новыми инструментами тут не обойтись, менять придется саму архитектуру.
Отдельно говорили о тестировании ИИ на изолированной инфраструктуре. Изучать возможности модели там удобно, но условия реальной эксплуатации полигон повторяет далеко не всегда. В компании атака редко бьет только по программному обеспечению и обычно задевает бизнес-логику, данные и связи между организациями. Так что испытания моделей в изоляции дают лишь часть картины, а инфраструктуру и процессы все равно приходится проверять в условиях, близких к боевым.
Ручные процессы начинают тормозить защиту
Одну из проблем участники связали с тем, как устроено взаимодействие ИТ-подразделений и службы информационной безопасности. Во многих компаниях согласования до сих пор идут через почту, таблицы и совещания. Пока задач немного, это терпимо, но с ростом автоматизации именно здесь все и застревает. Подключение ИИ-агента такую проблему само по себе не решает, и в дискуссии об этом говорили прямо. Если подразделения так и не договорились, кто за что отвечает и как согласует изменения, агент просто быстрее прогонит отдельные операции по старой схеме.
 Владимир Бенгин, директор по продуктовому развитию ГК «Солар», предложил начинать именно с автоматизации отношений между ИТ и безопасностью. По его словам, лишние ручные согласования стоит убрать, а для части решений прописать понятные правила и метрики, по которым они будут приниматься автоматически.
Отменять все таблицы и совещания при этом никто не призывает. Сначала нужно разобраться, какие процедуры действительно помогают контролировать риски, а какие остались по привычке и только замедляют работу. Выбирать ИИ-инструмент имеет смысл уже после того, как понятен сам процесс.
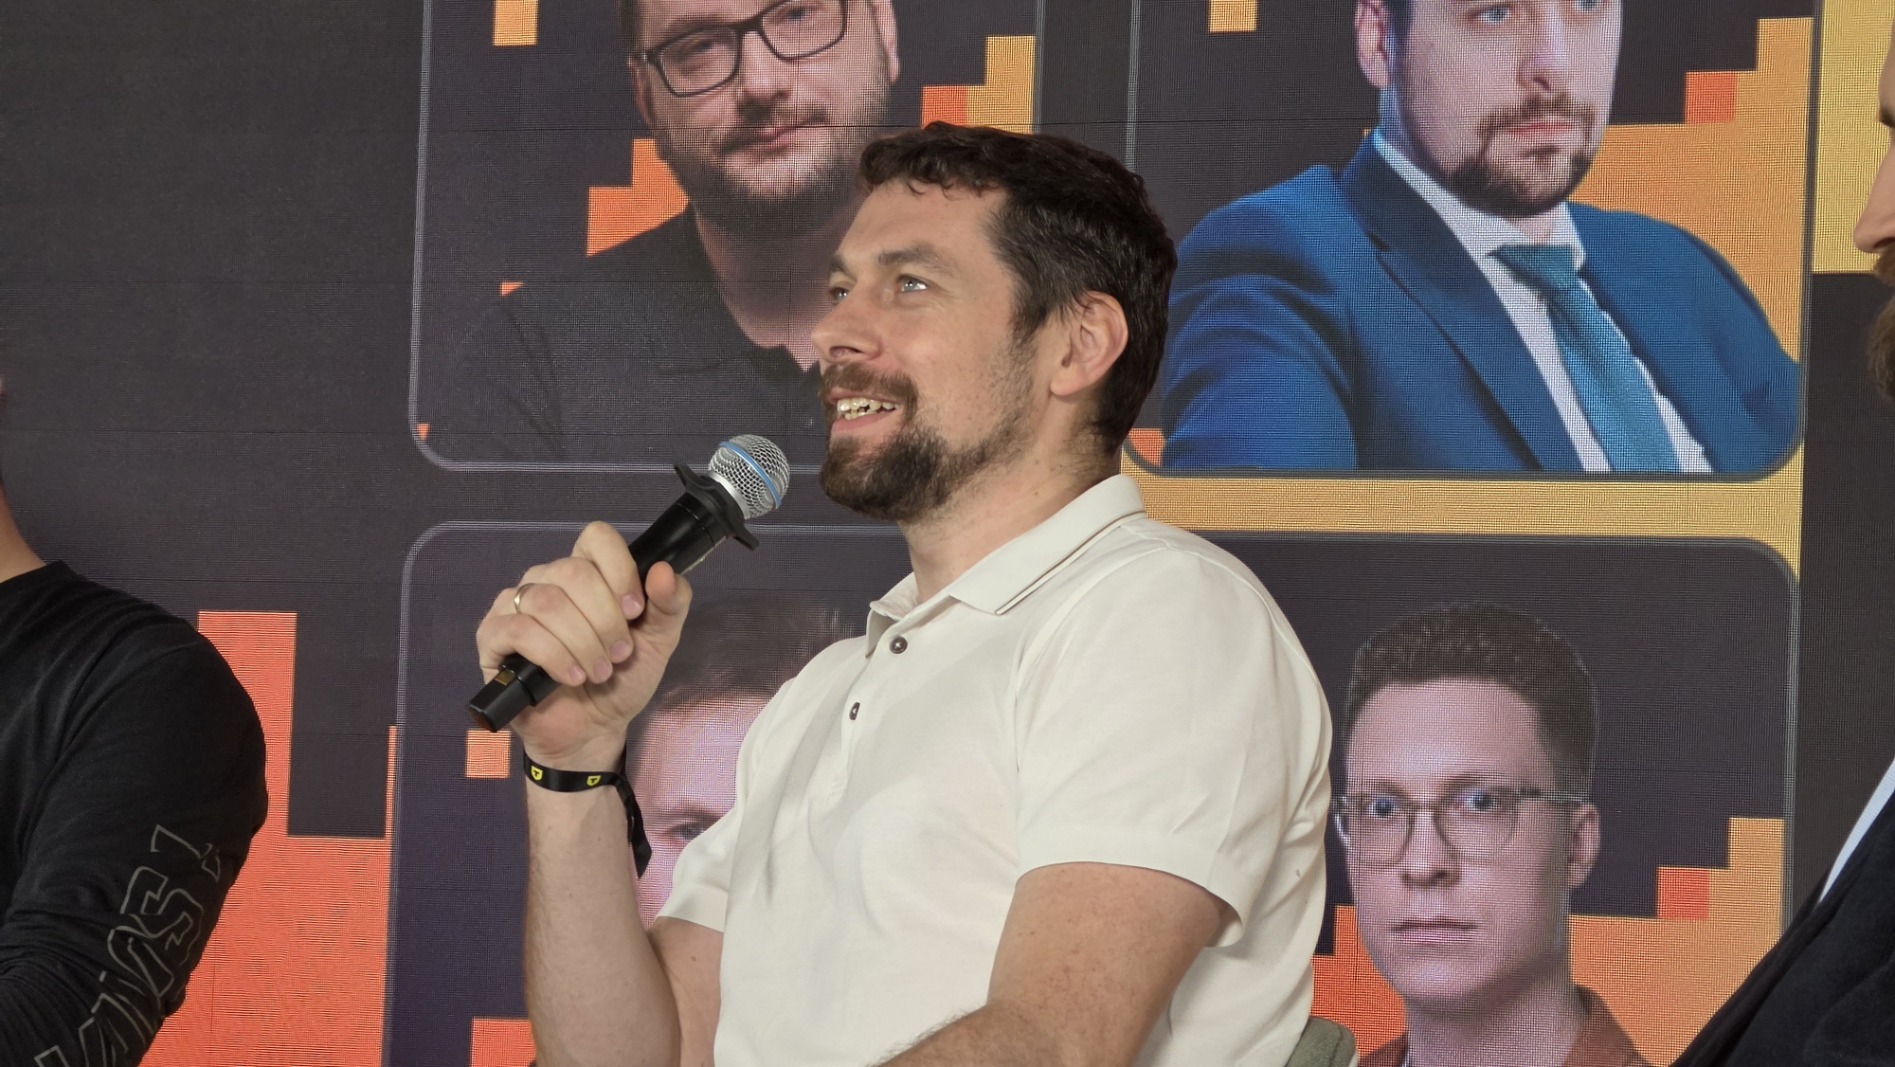
Говорили и о том, кто должен отвечать за изменения. Цифровую трансформацию невозможно поручить одному руководителю или одному отделу. Бизнес-командам самим нужно понимать, какую проблему они решают и от чего в своей работе готовы отказаться, иначе новые технологии так и останутся набором инструментов, которыми толком никто не пользуется.
Когда атакующий и защитник используют ИИ
Нейросети одинаково доступны обеим сторонам. С их помощью злоумышленники могут быстрее анализировать информацию и искать слабые места, а защитники применяют ИИ, чтобы проверять собственные системы и быстрее реагировать на угрозы.
Дмитрий Гадарь рассказал, что в банке ставили эксперименты с агентами, одни из которых атаковали, а другие защищались. Так можно посмотреть, как автоматизированные системы ведут себя друг против друга и насколько хорошо они находят уязвимости и отбивают атаки. Гарантированного преимущества ИИ не дает. Многое зависит от выбранной модели, от того, как поставлена задача и какие данные есть под рукой, а также от того, кто и как контролирует действия агента. Свою роль играют и вычислительные ресурсы.
Игорь Кубышко, руководитель управления кибербезопасности «Т-Банка», считает, что соперничество в кибербезопасности во многом может сместиться в область вычислений. Выиграет тот, кто способен выделить на задачи больше ресурсов и потратить их с толком. Значение здесь имеют и сами мощности, и то, сколько токенов модели нужно на решение задачи. С распространением ИИ появляется и зависимость от внешних поставщиков моделей.
Когда критичный процесс держится на чужой модели, компания плохо контролирует ее ограничения и не может знать заранее, как она поведет себя после очередного обновления. Поэтому при внедрении агентов приходится думать и о том, что произойдет, если поставщик что-то поменяет на своей стороне.
Отдельно встает вопрос с идентификацией агентов и их правами. Когда автоматизированные системы начнут действовать от имени сотрудников и целых организаций, придется точно понимать, кто запустил конкретного агента и что ему разрешено делать. Средства обнаружения вредоносного кода с этой задачей не справятся, они созданы для другого.
Нейросети усложняют работу
На программах поиска уязвимостей генеративные модели тоже сказались. Исследователи с их помощью быстрее разбирают код и пишут отчеты, и компаниям теперь приходится обрабатывать заметно больше обращений, среди которых хватает дубликатов и описаний проблем, которые никак не удается воспроизвести.
Каждый такой отчет кто-то должен прочитать, проверить и решить, что с ним делать дальше. Когда обращений приходит больше, чем специалисты успевают разобрать, действительно ценная находка легко теряется в общем потоке.
У «Т-Банка» за время кибериспытаний набралось пять отчетов, четыре из которых банк признал валидными. Четыре подтвержденные находки команда могла спокойно разобрать и довести до исправления. Будь отчетов в десятки раз больше, львиная доля времени ушла бы на сортировку, и по этому опыту видно, что успех открытой программы определяется в том числе тем, как компания обрабатывает присланное.
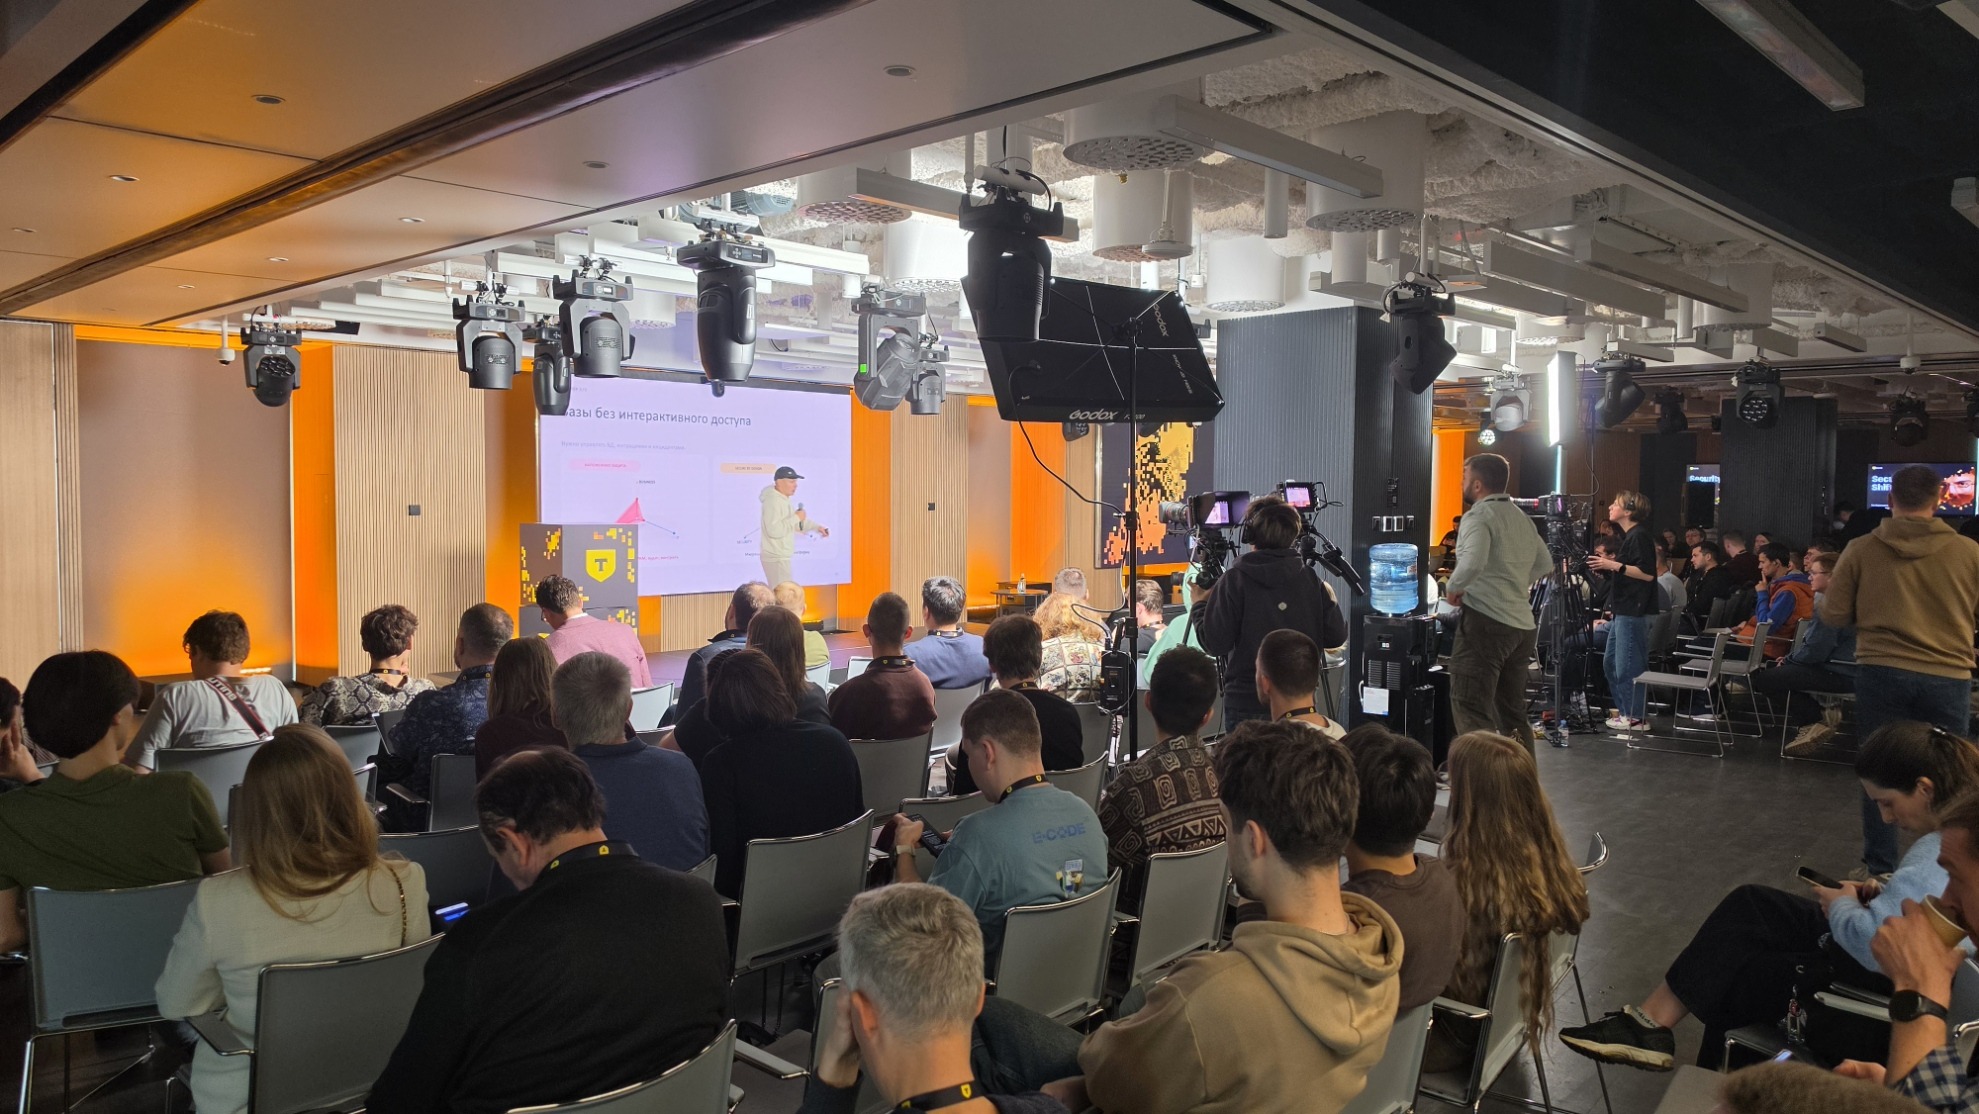 Николай Исламов напомнил, что внешнюю проверку ценят прежде всего за независимый взгляд на инфраструктуру. Толк от нее будет, если компания успевает быстро отсеивать ошибочные сообщения и закрывать то, что подтвердилось.
Первичную сортировку обращений и поиск повторов уже сейчас можно отдать ИИ. Решение о том, насколько опасна уязвимость и в какие сроки ее закрывать, по-прежнему принимает специалист. Ошибка на этом этапе обходится дорого в любом случае, ведь команда либо тратит время на пустяк, либо пропускает серьезную проблему.
Объявить вознаграждение и ждать отчетов недостаточно. Программа поиска уязвимостей приносит результат, когда у компании есть понятные правила подачи отчетов, отлаженная проверка и прямая связь между исследователями и командой, которая устраняет найденное.
Выводы
Результат «Т-Банка» легко прочитать как историю успеха, но любые испытания фиксируют состояние защиты на конкретный момент, а условия, в которых она работает, меняются быстрее, чем компании успевают провести следующую проверку. Атаки с применением ИИ, замеченные во время испытаний, пока не выходят за рамки привычных методов. Однако они показывают, в какую сторону сдвигается баланс.
Главное, что меняет ИИ в кибербезопасности, это объем. Атакующий может перебирать больше вариантов, исследователь присылает больше отчетов, а агенты выполняют больше действий от имени людей. Узким местом в такой ситуации оказывается уже не поиск проблемы, а то, сколько информации организация способна переварить и как быстро она превращает ее в решение. Компания, где каждое изменение проходит через письма и совещания, проигрывает не потому, что у нее хуже инструменты, а потому, что она медленнее реагирует.
Отсюда и смещение акцентов, которое было заметно на сессии. Безопасность все меньше похожа на отдельную систему, которую можно купить, настроить и проверить раз в год. Она становится вопросом того, как компания устроена изнутри, как быстро в ней принимаются решения и насколько она готова к тому, что рано или поздно что-то все-таки сломается. Технологии здесь помогают, но обойти организационные ограничения за компанию они не смогут.
Читайте также: