
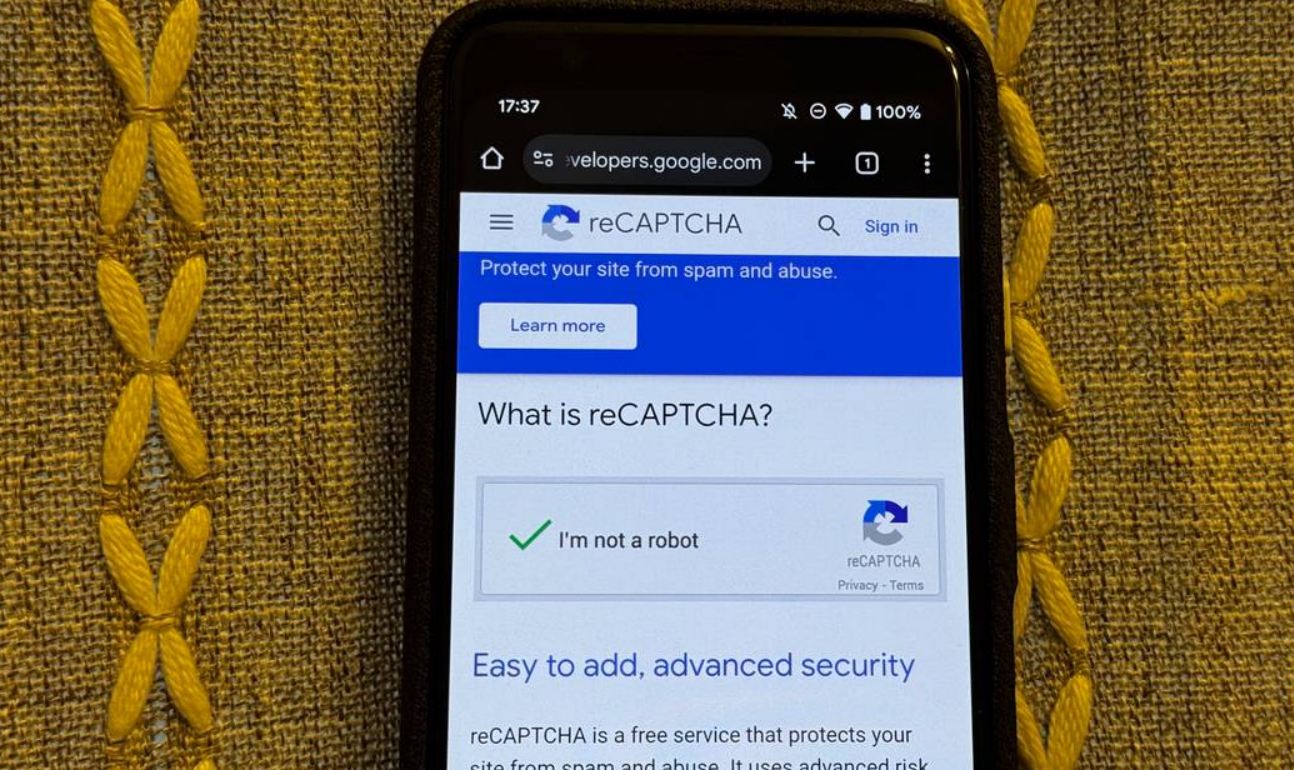
Поддельные CAPTCHA-проверки становятся новым инструментом киберпреступников. Вместо клика по картинкам жертву просят открыть командную строку, вставить скопированный текст и нажать «Проверить». За такой «проверкой на робота» скрывается вредоносная команда, которая загружает и запускает малварь на компьютере.
Энтузиаст рассказал, что получил письмо с утверждением, что о нем опубликовали новостную статью с его контактными данными. Подозрение вызвали сразу три детали: формат сообщения напоминал старые схемы в соцсетях, имя отправителя не совпадало с адресом на домене Чили, а в названии сайта перед «.com» стоял лишний пробел — вероятно, чтобы обойти фильтры Gmail. Проверка домена через Wayback Machine показала, что сайт существует давно, но менял облик: иногда это была «парковочная» страница, иногда — новостной портал с некачественным контентом. Похоже, ресурс взломали и использовали для атаки.
При переходе по ссылке посетителя встречала CAPTCHA, стилизованная под Cloudflare. Настоящие проверки Cloudflare проходят автоматически, а здесь после нажатия кнопки «Я не робот» появлялось окно с инструкцией открыть командную строку, вставить скопированный текст и нажать «Проверить». В этот момент сайт незаметно помещал в буфер обмена вредоносную команду — ее выполнение загружало на компьютер программу, крадущую пароли из браузера, криптовалюту и другую чувствительную информацию.
Сам исследователь вставил команду в «Блокнот», чтобы изучить ее: код был обфусцирован переменными и посторонним текстом, маскирующими его настоящую цель. Он проверил домен через WHOIS и сообщил регистратору GoDaddy — вскоре сайт начал выдавать ошибку.
Главный вывод: ни один легитимный сайт никогда не попросит запустить команду на компьютере для подтверждения, что вы человек. Незнакомые сообщения стоит считать опасными по умолчанию, а команды из непроверенных источников — не выполнять, даже если они выглядят безобидно.
Читать еще: Кабель Cat7 оказался бесполезной тратой денег для домашней сети