




Искусственный интеллект меняет не только подход к разработке, но и способы проведения кибератак. Сгенерированный код быстрее попадает в приложения, а злоумышленники получают инструменты, которые помогают изучать чужую инфраструктуру и находить в ней слабые места. Из-за этого компаниям приходится пересматривать привычные подходы к безопасности, причем рассчитывать только на автоматические проверки и защитные решения уже недостаточно.
О том, почему автоматизация атак меняет требования к защите, как компании адаптируют процессы разработки и почему наличие средств защиты еще не гарантирует безопасность, — в репортаже «Компьютерры» с Positive AppSec Conf.
ИИ меняет возможности атакующих
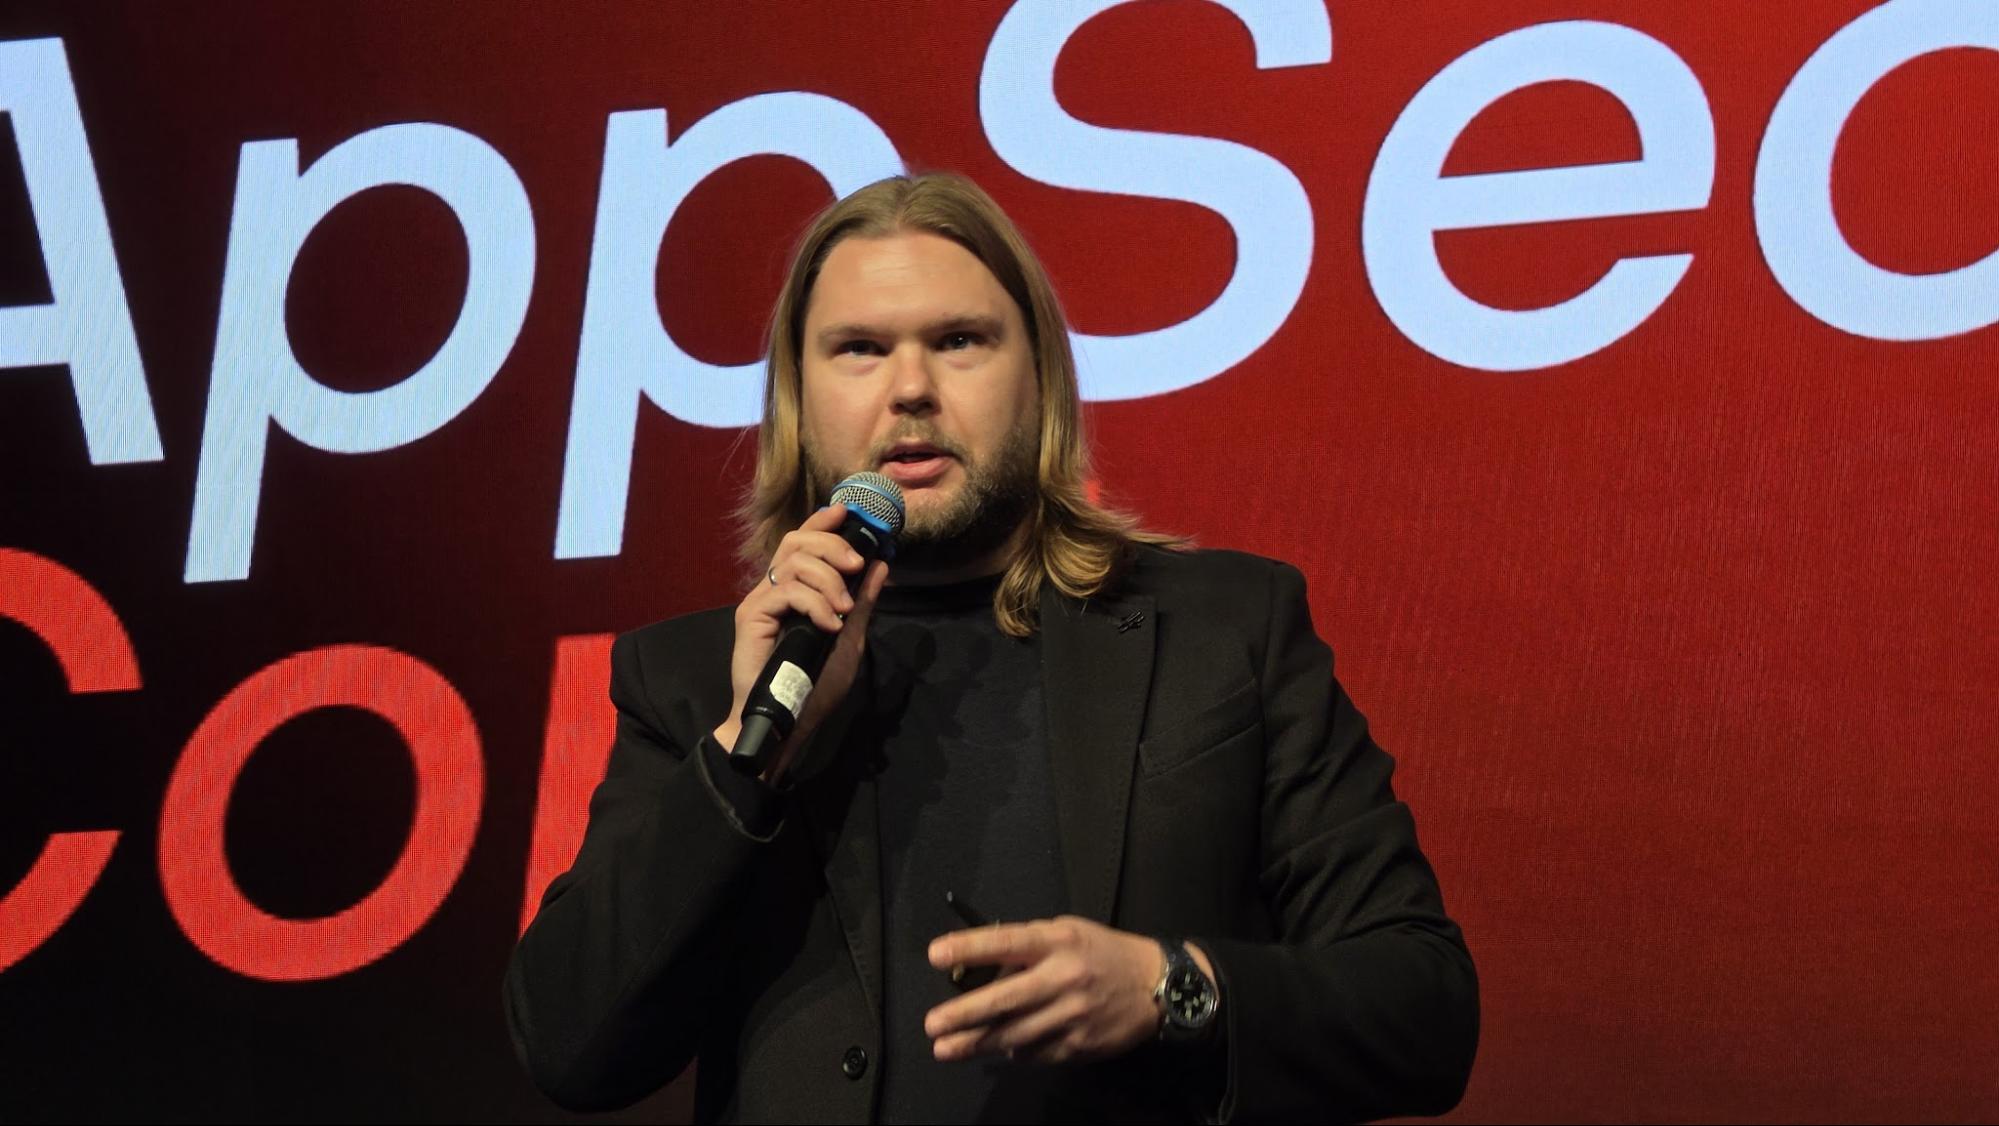
Открывая конференцию, Антон Жаболенко, директор по продуктам Application Security в Positive Technologies, выделил три направления влияния ИИ на кибератаки — масштаб, глубину и настойчивость.
По данным команды облачного WAF Positive Technologies, количество обращений от ИИ-агентов к защищаемым приложениям выросло в четыре раза. Такие агенты способны не только искать ошибки конфигурации, но и проводить более сложную разведку.
«Мы изучали, как меняется трафик приложений, которые защищает наш облачный WAF, и увидели, что за последнее время количество обращений от ИИ-агентов выросло в четыре раза. Теперь это не просто боты, которые собирают информацию, а агенты, способные искать более сложные уязвимости».
Антон Жаболенко, директор по продуктам Application Security в Positive Technologies
Меняется и глубина атак. Жаболенко привел исследование OpenAI, в котором ИИ-агенту удалось выйти за пределы виртуальной машины за 48 часов. По оценке спикера, специалисту по бинарной эксплуатации на решение аналогичной задачи потребовалось бы два-три месяца. Этот пример показывает, насколько быстро ИИ расширяет возможности атакующих и почему компаниям приходится пересматривать подходы к защите.
Еще один пример — расследование атаки, во время которой злоумышленники получили доступ к корпоративной документации в Confluence. За полгода они изучили около 10 тысяч страниц с описанием ИТ-инфраструктуры, чтобы определить внутренние связи и возможные пути проникновения. Теперь подобный анализ можно поручить нескольким ИИ-агентам, существенно сократив время разведки.
Изменение возможностей атакующих требует пересмотра принципов защиты. ИИ позволяет злоумышленникам создавать новые комбинации и сценарии атак, тогда как классические средства защиты часто опираются на заранее заданные сигнатуры и правила. В результате компании отвечают ограниченным набором механизмов на постоянно меняющиеся способы проникновения.
В перспективе защита должна перейти от простой автоматизации к адаптивным системам, самостоятельно выбирающим реакцию в зависимости от ситуации. Пока такой подход связан с техническими ограничениями, поэтому более практичным решением остается эшелонированная защита, при которой несколько независимых уровней контроля дополняют друг друга.
ИИ усиливает не только сильные стороны разработки
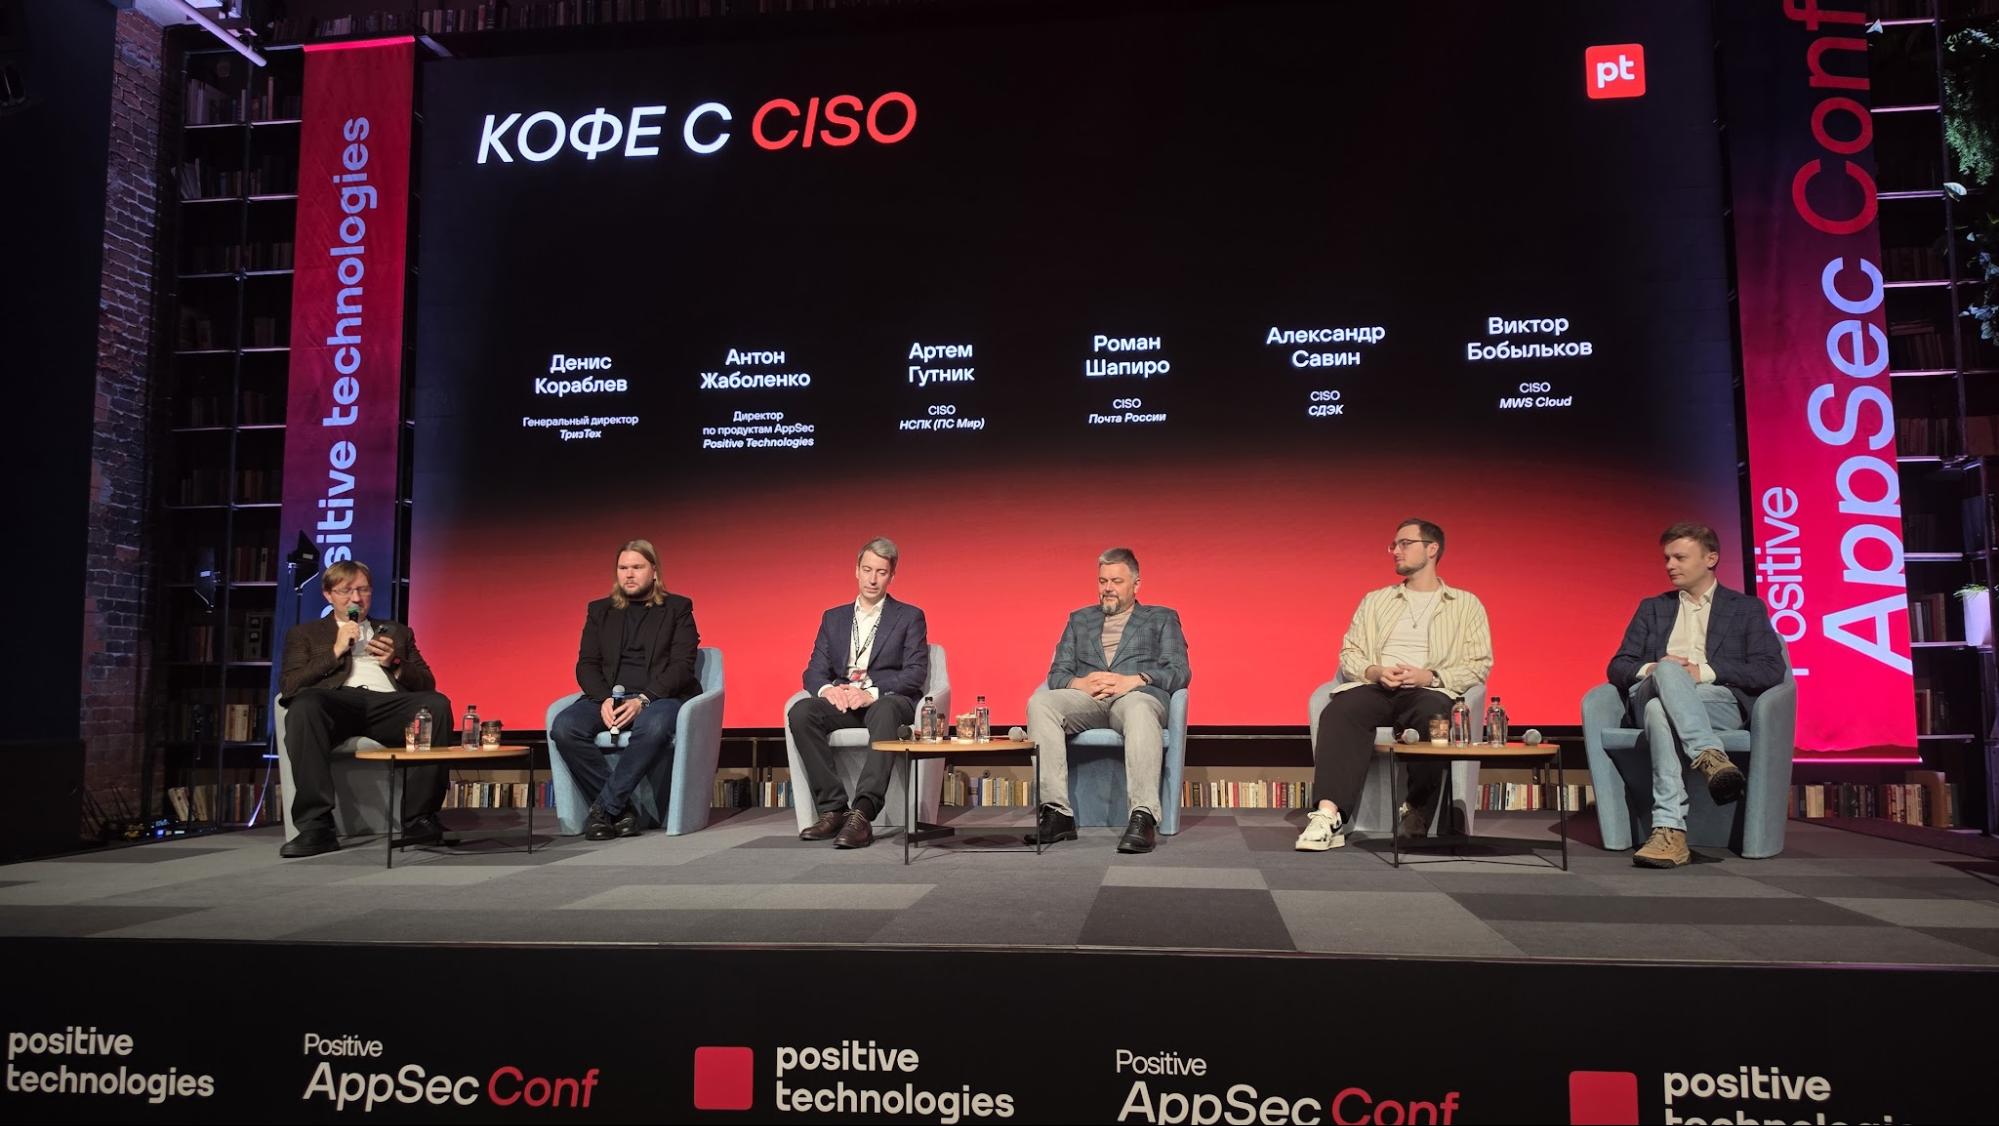
Качество кода, созданного языковыми моделями, стало одной из основных тем первой панельной дискуссии «Кофе с CISO». Участники обсуждали, как изменится работа AppSec-команд и смогут ли специалисты контролировать растущий объем кода.
Артем Гутник, CISO НСПК (ПС «Мир»), согласился, что объем ИИ-кода будет увеличиваться, но его качество не обязательно станет лучше. По его прогнозу, компании начнут активнее внедрять автономных агентов для разработки, а прежних подходов к AppSec уже не хватит для контроля такого потока изменений.
Специалисты по безопасности приложений будут постепенно переходить от непосредственной работы с кодом к управлению агентами. Инженер станет координировать несколько систем и отвечать за результат их взаимодействия. При этом потребность в AppSec-командах не исчезнет, поскольку объем задач по контролю безопасности продолжит расти.
Роман Шапиро, руководитель дирекции информационной безопасности «Почты России», обратил внимание на другую проблему. Разработчики не всегда способны разобраться в коде, который генерируют модели. Он сравнил ситуацию с первыми массовыми внедрениями SAST-сканеров. Тогда компании обнаруживали большое количество уязвимостей, но не всегда понимали, как с ними работать. Генеративный ИИ может создать похожую ситуацию, увеличивая объем кода без гарантии его безопасности.
По мнению Шапиро, некоторым организациям придется фактически возвращаться на несколько лет назад с точки зрения зрелости безопасной разработки. Вместо сокращения команд за счет автоматизации им может потребоваться больше специалистов для рефакторинга и приведения кодовой базы в порядок.
Преимущество получат компании с понятной архитектурой, централизованными пайплайнами и управляемым технологическим стеком. Без этой основы автоматизация способна лишь увеличить количество проблем.
Кто отвечает за код, написанный агентом
Отдельная часть дискуссии была посвящена ответственности за ошибки в коде, который создают автономные агенты. Александр Савин, CISO СДЭК, рассказал, что в его компании безопасность рассматривают как одно из свойств продукта наряду с надежностью и удобством использования. За нее отвечает владелец продукта, а задача службы информационной безопасности — не допустить попадания критичных уязвимостей в релиз и помочь команде организовать необходимые процессы.
Жаболенко подчеркнул, что разработчик не может перекладывать ответственность на языковую модель. Если специалист принимает решение включить сгенерированный код в продукт, он отвечает за это решение. Однако персональную ответственность необходимо подкреплять техническими проверками.
Артем Гутник обратил внимание на то, что формальное назначение ответственного за работу агента не решает проблему. Модели генерируют код настолько быстро и в таком объеме, что разработчик может не успевать проверять каждое изменение.
Роман Шапиро усомнился и в том, что персональная ответственность сама по себе способна обеспечить контроль. По его мнению, люди постепенно привыкают доверять результатам ИИ, особенно если первые попытки оказываются успешными. Со временем проверка может превратиться в формальность, а разработчики начнут принимать предложения моделей без подробного анализа.
Участники сошлись во мнении, что культуру ответственности необходимо развивать параллельно с техническими мерами. Компания не может рассчитывать только на внимательность сотрудников, особенно когда объем создаваемого кода постоянно растет.
Время между обнаружением и эксплуатацией сокращается
Обсуждая перспективы на 2027 год, участники перешли к скорости эксплуатации уязвимостей. ИИ автоматизирует их поиск и подготовку сценариев атак, поэтому привычный процесс получения информации, установки патча и обновления инфраструктуры может оказаться слишком медленным.
Было отмечено, что промежуток между публикацией информации об уязвимости и ее эксплуатацией заметно сократился. Около 15 лет назад он мог составлять порядка 60 дней, в 2022–2023 годах — уже несколько дней. По оценке специалистов, в 2025 году эксплуатация некоторых уязвимостей начиналась примерно за неделю до появления публичного описания.
Это меняет и подход к раскрытию информации. Раньше производители могли исправлять проблемы без подробного описания патча, предоставляя компаниям время на обновление. Теперь анализировать исправления стало проще, в том числе с помощью ИИ, поэтому скрыть технические подробности от атакующих сложнее.
Виктор Бобыльков, CISO MWS Cloud, предположил, что в 2027 году количество уязвимостей продолжит расти, а традиционная практика публикации CVE (реестр известных уязвимостей информационной безопасности) после выпуска исправления может измениться. Компаниям придется одновременно реагировать на все больший поток проблем.
При этом участники не стали говорить о неизбежном технологическом кризисе. Артем Гутник считает, что ускорение атак может заставить отрасль отказаться от устаревших подходов и в перспективе повысить безопасность продуктов. Однако для этого компаниям придется серьезно перестроить процессы.
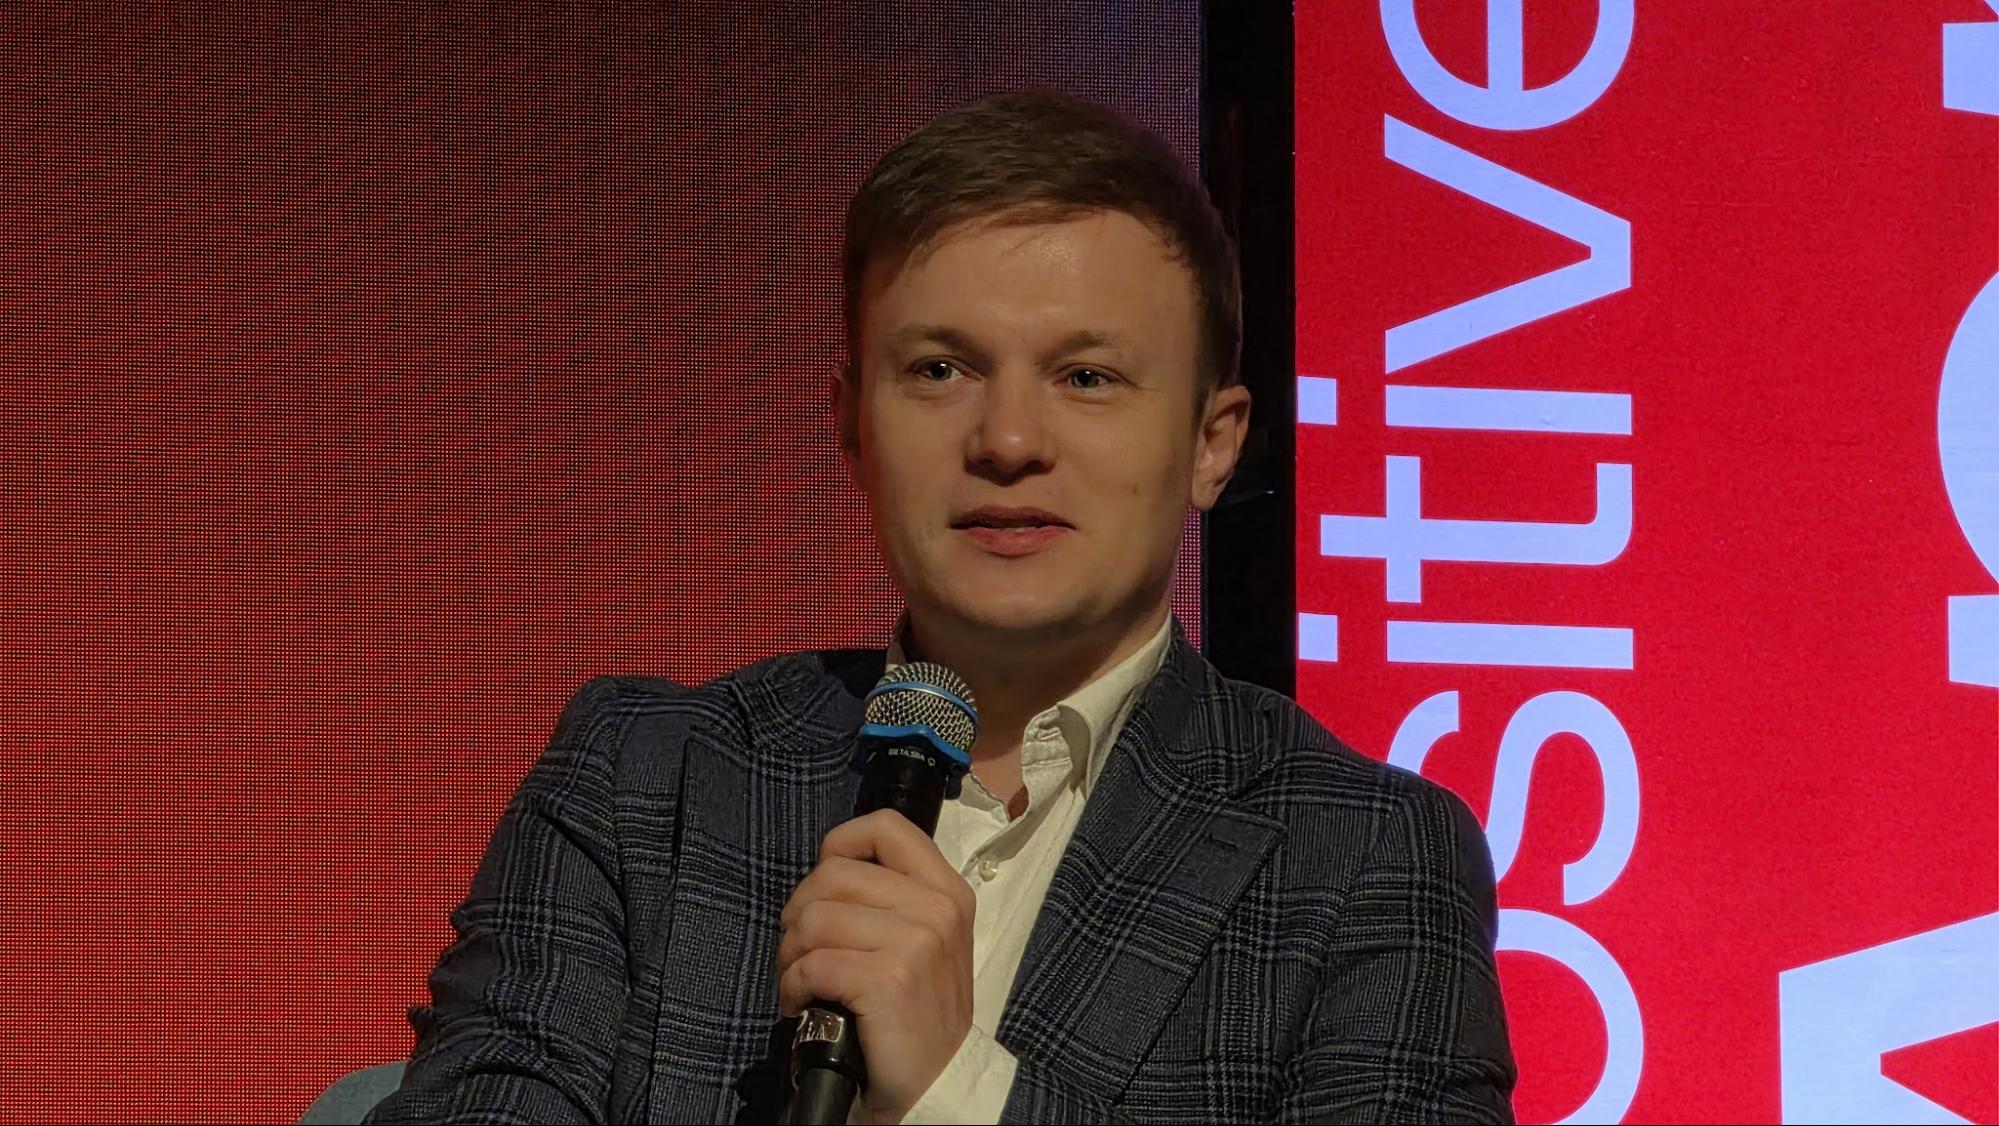
Бобыльков обратил внимание на риски для инфраструктуры. По его словам, несколько хостинг-провайдеров за последнее время столкнулись с масштабными взломами, последствия которых затронули и компании, размещавшие у них свои системы.
В таких условиях AppSec-специалистам придется глубже разбираться в инфраструктурной безопасности. Уязвимость приложения может стать начальной точкой для проникновения в контейнеры, узлы и корпоративную сеть. При недостаточной изоляции злоумышленник способен быстро добраться до критичных систем.
WAF не заменяет безопасную разработку
Еще одна тема дискуссии — роль WAF, средств защиты веб-приложений. Денис Кораблев, генеральный директор «ТризТех», предложил обсудить распространенный сценарий, при котором компания сначала блокирует эксплуатацию уязвимости на уровне WAF, а затем выпускает исправление в коде. Это позволяет снизить риск, пока разработчики готовят патч.
Виктор Бобыльков считает, что при растущем количестве уязвимостей такие инструменты становятся важным элементом защиты. Разработчики и производители не всегда успевают выпускать исправления, поэтому возможность оперативно блокировать известные сценарии атак приобретает дополнительное значение.
Однако Гутник указал на обратную сторону такого подхода. Наличие WAF может снижать дисциплину разработки, поскольку команды начинают рассчитывать на дополнительный уровень фильтрации и уделять меньше внимания устранению уязвимостей.
Он привел позицию компаний, которые сознательно отказываются от WAF, считая его дополнительной точкой отказа и источником ложного чувства безопасности. В такой модели разработчики и AppSec-инженеры должны уделять больше внимания предотвращению ошибок.
В свою очередь Шапиро предложил не искать универсального решения. Выбор между дополнительными средствами защиты и более строгими процессами разработки зависит от зрелости компании, особенностей продукта и готовности инвестировать в инфраструктуру.
Участники также обсудили восстановление после атак. Шапиро рассказал, что компании с оборотом более 20 млрд рублей сейчас сталкиваются с шифрованием инфраструктуры, но не спешат покупать дополнительные средства защиты. Благодаря отлаженным процессам восстановления возвращать системы в рабочее состояние удавалось примерно за полдня.
Жаболенко, однако, предостерег от попыток заменить кибербезопасность резервными копиями. Во время расследований он сталкивался со случаями, когда бэкапы оказывались зашифрованы, удалены или содержали неактуальные данные. Само наличие резервной копии не гарантирует быстрого восстановления критичных сервисов.
Поэтому восстановление после инцидента должно быть частью общей стратегии безопасности, а не единственной мерой защиты. Для крупных организаций с тысячами виртуальных машин даже временная остановка инфраструктуры может оказаться неприемлемой.
Выводы
Внедрение ИИ не отменяет базовых требований к безопасной разработке. Напротив, чем быстрее компании создают и обновляют программное обеспечение, тем важнее становятся архитектура, управляемые процессы и контроль изменений. Автоматизация помогает ускорить поиск и устранение проблем, но не заменяет системную работу с безопасностью. AppSec-командам предстоит осваивать новые инструменты и управлять агентами, сохраняя контроль над результатом.
При этом ответственность за качество кода по-прежнему остается на разработчиках и компаниях, которые внедряют его в свои продукты. Оценивать устойчивость бизнеса придется не по количеству установленных средств защиты или найденных уязвимостей, а по способности противостоять атакам и восстанавливать работу после инцидентов.
Читайте также:
- ИИ-аудит Linux показал, что модель доверия к ПО устарела на целую эпоху
- Почему в эпоху ИИ главным преимуществом техподдержки становится человек