



Исследователь безопасности обнаружил в Windows 11 уязвимость, которая позволяет получить доступ к некоторым функциям системы без ввода пароля или PIN-кода. Для атаки требуется физический доступ к компьютеру, а воспользоваться ею можно с помощью обычной клавиатуры и встроенного экранного диктора.
Уязвимость под названием FastUnlock обнаружил исследователь Абдельхамид Насери, известный под псевдонимом Nightmare Eclipse. Он утверждает, что проблема связана с работой функции специальных возможностей Narrator — экранного диктора, который озвучивает элементы интерфейса для пользователей с нарушениями зрения.
Согласно опубликованному описанию, атакующий может воспользоваться функцией восстановления PIN-кода на экране блокировки и вызвать экранный диктор. Хотя его окно остается скрытым за экраном входа, отдельные элементы интерфейса можно переключать с помощью клавиатуры. В результате появляется возможность перейти к настройкам Windows и получить доступ к некоторым системным функциям.
Исследователь продемонстрировал способ запуска программ с внешнего накопителя. По утверждению автора, в определенных условиях также можно получить доступ к приложениям и данным пользователя, который ранее работал за компьютером.
Специалисты компании ThreatLocker независимо проверили опубликованный метод. Они подтвердили возможность обхода экрана блокировки, однако обнаружили важное ограничение: в их испытании система предоставляла доступ к учетной записи WSIAccount, которая не обладает правами администратора. Для ввода текста исследователям пришлось использовать экранную клавиатуру.
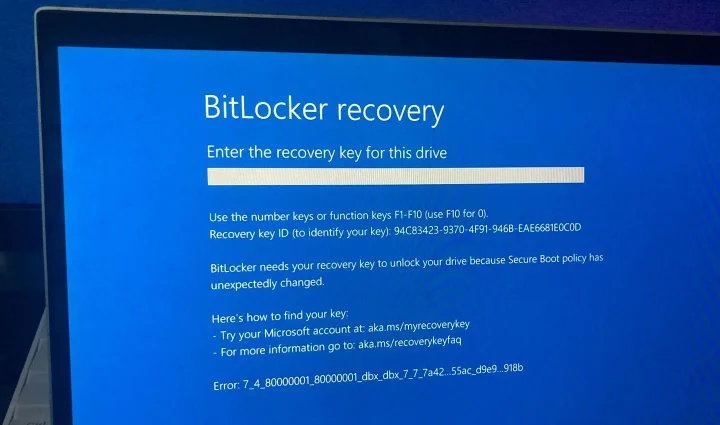
Отдельный вопрос касается BitLocker — встроенной системы шифрования дисков Windows. По заявлению исследователя, FastUnlock может позволить добраться до данных на защищенном компьютере. Однако BitLocker с PIN-кодом до загрузки Windows способен защитить устройство, если оно выключено или находится в режиме гибернации: без предварительного ввода PIN-кода зашифрованный диск не разблокируется.
На момент публикации Microsoft не представила официального комментария и не выпустила исправление для этой проблемы. Также пока нет подтвержденных сведений о массовом использовании FastUnlock в реальных атаках.
Уязвимость особенно важна для владельцев ноутбуков и корпоративных компьютеров, которые могут оказаться без присмотра. Сам по себе экран блокировки не гарантирует защиту, если злоумышленник получил физический доступ к включенному устройству.
Читайте также: GPT-6 Cyber обнаружила уязвимость в Java из-за последовательности букв «A»