

Несколько лет назад информационная безопасность строилась преимущественно вокруг защиты периметра: корпоративной сети, серверов, рабочих станций и каналов удаленного подключения. Эти задачи никуда не исчезли, однако сегодня риски все чаще реализуются на другом уровне — через учетные записи, роли, полномочия и действия пользователей. В связи с этим главный вопрос для службы информационной безопасности меняется.
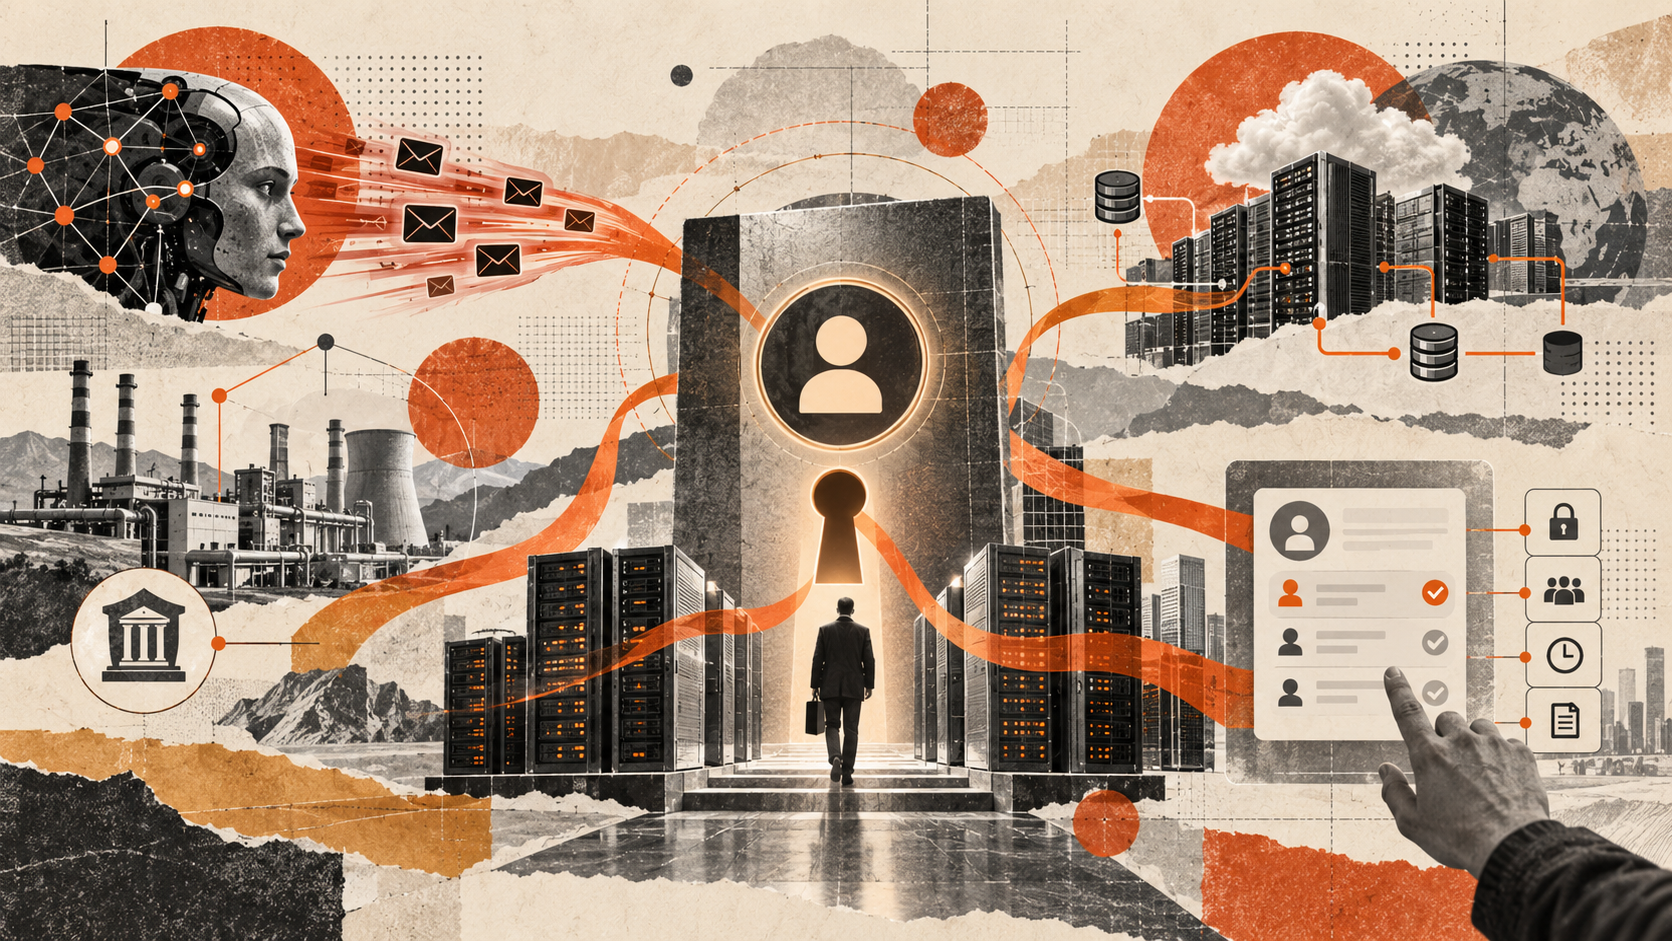
Становится важным, кто получил доступ к системе, на каком основании, что именно он может сделать и удастся ли впоследствии восстановить всю цепочку его действий. Именно вокруг управляемости сходятся ключевые тренды 2026 года — развитие ИИ, усиление требований к критической информационной инфраструктуре, переход импортозамещения на архитектурный уровень и рост внимания к контролю полномочий. В статье их разбирает Андрей Кузнецов, руководитель решения Digital Q.Security компании «Диасофт».
Тренд 1. Искусственный интеллект ускоряет атаки
Искусственный интеллект не отменяет базовые принципы кибербезопасности и не превращает любую атаку в сложную технологическую операцию. Он меняет экономику атаки.
Задачи, которые раньше требовали времени, квалифицированных специалистов и значительных ресурсов, теперь можно выполнять быстрее и дешевле. Особенно заметно это в социальной инженерии. Злоумышленники получают возможность оперативно собирать открытые сведения о компании и ее сотрудниках, анализировать утечки, изучать стиль корпоративного общения и формировать персонализированные сценарии обмана.
В результате фишинговое письмо может учитывать должность адресата, его профессиональный контекст, актуальные события в компании, информацию о партнерах и даже особенности внутренних процессов. Сотрудник получает уже не шаблонное сообщение о неожиданном выигрыше, а правдоподобное обращение, которое сложно отличить от обычной деловой переписки. Одновременно снижается порог входа для атакующих, ведь убедительную кампанию может подготовить человек, не обладающий глубокой технической экспертизой.
При этом ИИ способен усиливать и защиту. Он помогает обрабатывать большие объемы журналов, искать аномалии и быстрее выявлять подозрительные события. Однако технология не компенсирует отсутствие базовой дисциплины. Если организация не знает, почему пользователю выданы определенные права, кто их согласовал и нужны ли они ему сейчас, алгоритм не исправит этот процесс.
Таким образом, ИИ становится усилителем уже существующей системы управления. При наличии качественных данных, определенных ролей, владельцев процессов и работающего аудита он повышает эффективность защиты. При отсутствии этих элементов он лишь быстрее обнаруживает накопившийся беспорядок.
Тренд 2. КИИ и регулирование требуют доказательного контроля
Подход «У нас установлено средство защиты — значит, мы защищены» окончательно перестает работать. Требования к безопасности, особенно в сегменте критической информационной инфраструктуры, смещаются от наличия отдельных продуктов к качеству процессов.
Организация должна быть готова показать, как устроена защита, кто за нее отвечает, каким образом контролируются доступы, где фиксируются события и как происходит реагирование на инциденты. Для субъектов КИИ эта задача особенно важна, так как последствия нарушения могут выходить далеко за пределы ИТ-подразделения и приводить к остановке бизнес-процессов, сбоям в оказании услуг, финансовым потерям, юридической ответственности и репутационному ущербу.
На первый план выходит концепция доказательного контроля — способности быстро и однозначно подтвердить обоснованность каждого доступа. Система должна позволять показать конкретного пользователя, его роль, основание и срок предоставления полномочий, согласовавшее лицо и журнал совершенных действий.
Если такой системы нет, расследование превращается в ручную реконструкцию событий. Сотрудники собирают электронные письма, заявки, таблицы и логи из разных источников, пытаются восстановить решения по памяти. Это занимает много времени, а итоговая картина нередко остается неполной.
Особую опасность представляют права, выданные «на всякий случай», устаревшие роли, доступы бывших сотрудников, общие учетные записи и полномочия без владельца. В критической инфраструктуре угрозой становится не только внешний атакующий, но и любой доступ, у которого нет понятного основания, срока действия и прозрачного аудита.
Тренд 3. Импортозамещение требует зрелой архитектуры
Первый этап импортозамещения для многих компаний был вынужденным и максимально быстрым. Основной задачей становилась замена недоступных продуктов, сохранение критичных функций и обеспечение непрерывности бизнеса. В подобных условиях архитектурная целостность часто отходила на второй план.
К 2026 году простая замена одного продукта другим не решает задачу полностью. Компаниям приходится отвечать на более сложные вопросы. Как новые решения интегрируются с кадровыми системами, каталогами пользователей, сервис-деском, бизнес-приложениями, инструментами мониторинга и аудитом? Где хранятся роли? Как синхронизируются учетные записи? Можно ли восстановить сквозную историю действий?
Импортозамещение переходит от продуктового к архитектурному этапу. Главный риск здесь заключается в том, что зависимость от зарубежных платформ может смениться новым набором проблем — несколькими несвязанными отечественными системами, каждая из которых по-своему управляет пользователями, ролями и журналами событий.
В результате возникает фрагментированный технологический ландшафт, где доступы и события распределены по разным контурам, а централизованный контроль затруднен. Поэтому задача нового этапа — не просто заменить решения, а сформировать управляемую архитектуру с едиными принципами идентификации, предоставления полномочий, интеграции и аудита.
Зрелость импортозамещения будет определяться не количеством внедренных отечественных продуктов, а тем, насколько согласованно они работают друг с другом и позволяют ли организации сохранять прозрачность процессов безопасности.
Тренд 4. Контроль полномочий становится критичным
Корпоративный периметр продолжает размываться. Удаленная работа, подрядчики, облачные сервисы, мобильные сотрудники и гибридная инфраструктура делают недостаточным контроль только IP-адреса, устройства или точки подключения. Новой границей безопасности становится цифровая идентичность.
Организации необходимо понимать, кто именно действует в системе, в какой роли, при каких обстоятельствах и что он делает в конкретный момент. Однако во многих компаниях права пользователей накапливаются годами.
Сотрудник получает базовый набор доступов при трудоустройстве, дополнительные роли — во время работы над проектом, временные полномочия — на период замещения коллеги. После перехода в другое подразделение ему назначают новые права, но прежние часто остаются. Через несколько лет возникает набор доступов, происхождение и необходимость которых уже никто не может объяснить.
Зрелое управление полномочиями предполагает полный жизненный цикл доступа. Право должно появляться по конкретному основанию, проходить согласование, использоваться в определенном контексте, регулярно пересматриваться и автоматически отзываться, когда перестает быть необходимым. Вся эта цепочка должна фиксироваться в системе, а не храниться в переписке отдельных руководителей.
Особого внимания требуют временные доступы. Отпуска, командировки, болезни и работа службы поддержки не должны приводить к передаче паролей или выдаче постоянных ролей. Временная бизнес-ситуация должна решаться временными, ограниченными и контролируемыми полномочиями.
Не менее важен содержательный аудит. Недостаточно зафиксировать, что определенная учетная запись выполнила операцию. Необходимо понимать, кто был реальным инициатором, действовал ли он под собственными или делегированными правами, было ли действие разрешено и какие данные изменились. Только в этом случае журналы становятся основой расследования и доверия, а не просто массивом технических записей.
Заключение
В 2026 году информационная безопасность все больше определяется управляемостью. ИИ ускоряет атаки, регулирование требует доказательств, импортозамещение — целостной архитектуры, а размывание периметра усиливает роль контроля полномочий. Ключевой принцип защиты: нужный доступ должен предоставляться нужному человеку на ограниченный срок, по понятному основанию и с прозрачным аудитом.