

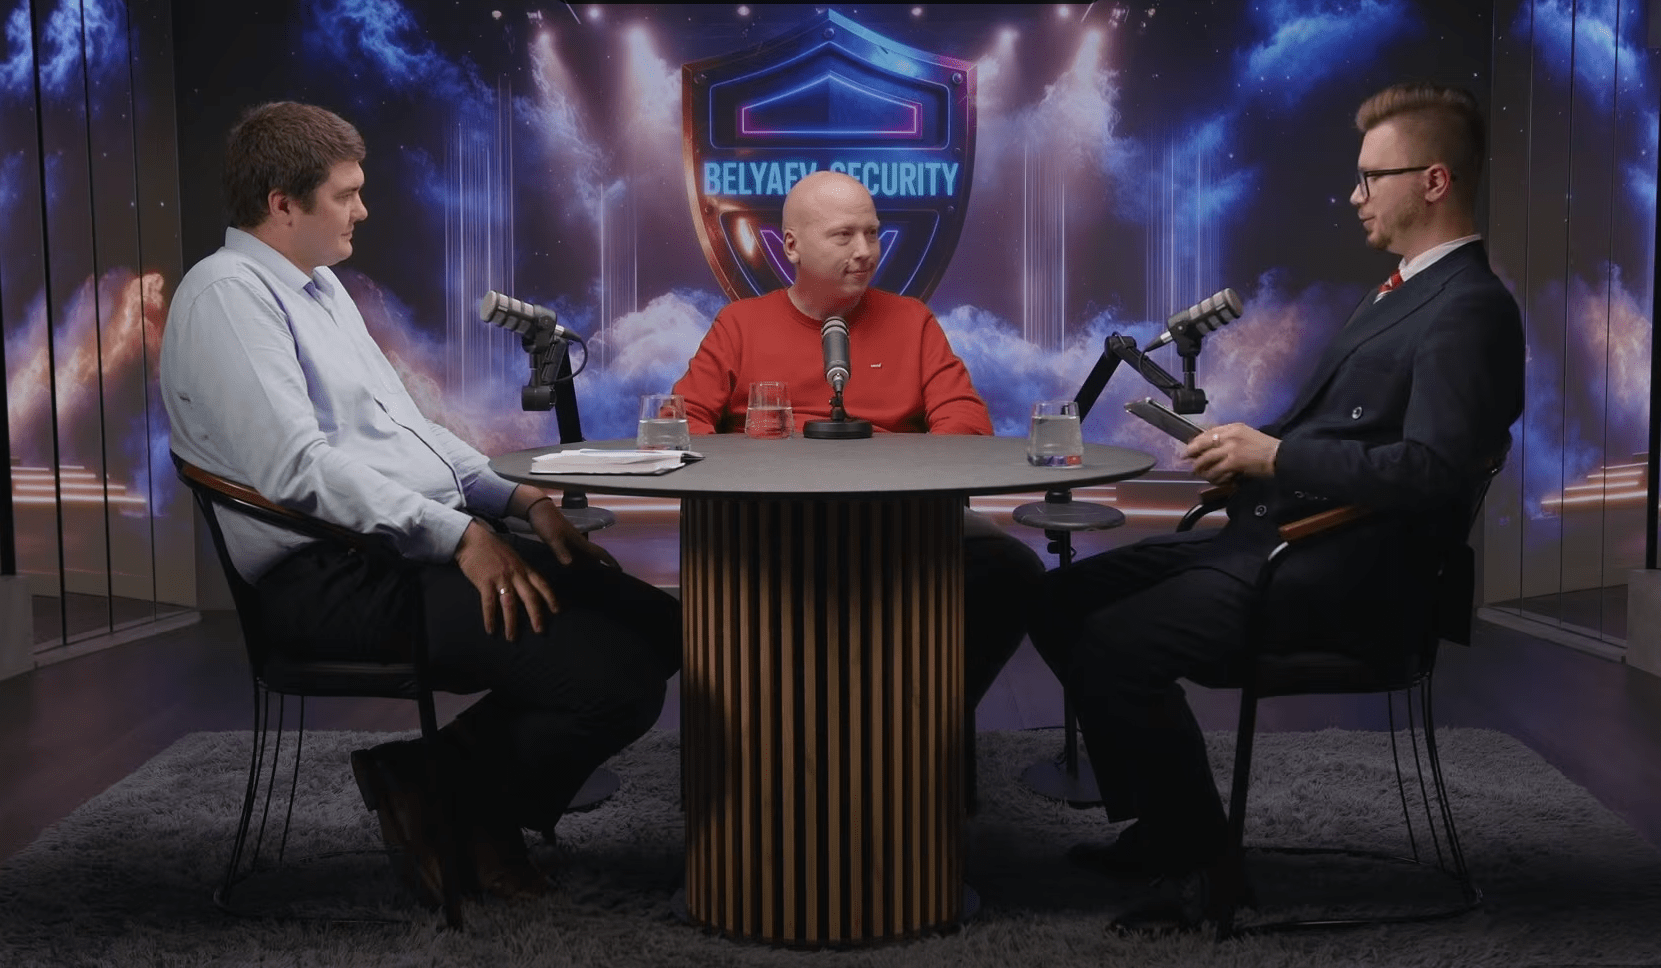
В новом выпуске «Беляев Подкаста» эксперты обсудили, сколько на самом деле стоит взлом компании, как обосновывать инвестиции в информационную безопасность и почему отсутствие заметных инцидентов еще не говорит о том, что защита работает. Гостем выпуска стал Вячеслав Касимов, лидер информационной безопасности «Точка Банка». Вместе с ведущим Дмитрием Беляевым и директором по информационной безопасности и технической защите ГК «АСНА» Борисом Евдокимовым он разобрал, как CISO говорить с бизнесом о рисках через деньги, вероятности и возможные потери. «Компьютерра» — информационный партнер Belyaev_Podcast.
 Атакующему и защищающейся компании приходится играть в игру с очень разной стоимостью входа. По словам Вячеслава Касимова, в некоторых сценариях нескольких сотен долларов достаточно, чтобы найти уязвимую цель и попытаться ее скомпрометировать. Бизнесу с другой стороны приходится вкладываться в инвентаризацию инфраструктуры, контроль доступа, мониторинг, SOC, резервное копирование, EDR, управление уязвимостями, обучение сотрудников и расследование инцидентов.
«В принципе, за $500 ты можешь разломать маленькую компанию, можешь большую. А те, кто является потенциальными жертвами, им нужно тратить миллионы, иногда десятки миллионов.»
Вячеслав Касимов, лидер информационной безопасности «Точка Банка»
При этом сама сумма расходов еще ничего не гарантирует. Дорогая эшелонированная защита не спасет компанию, если на внешнем периметре остался забытый сервис, подрядчику выдали избыточные права или критичное обновление месяцами не устанавливается. Поэтому разговор об ИБ, по мнению участников выпуска, стоит начинать не с количества купленных средств защиты, а с того, какой ущерб компания пытается предотвратить и сколько готова потратить на снижение конкретного риска.
Как посчитать риск, которого еще не было
Одна из центральных тем выпуска посвящена тому, как CISO обосновывать бюджет перед руководством. Если у компании накоплена статистика, можно опираться на историю собственных инцидентов, данные антифрода и отраслевые показатели. Сложнее становится там, где достоверной выборки нет и вероятность приходится оценивать экспертно.
В таком случае, считает Касимов, важна не иллюзия математической точности, а прозрачность допущений. В обсуждение стоит включать владельцев бизнес-процессов, финансовую функцию и других людей, которые понимают возможные последствия. Тогда оценка риска перестает выглядеть цифрой, которую подразделение ИБ придумало самостоятельно, и становится общей управленческой гипотезой.
Отдельно эксперты обсудили распространенный аргумент «у нас никогда не было утечек». Отсутствие публичного инцидента еще не означает, что его действительно не было — организация могла не обнаружить компрометацию, не связать опубликованные данные со своей инфраструктурой или просто не отслеживать внешние признаки утечки.
Когда безопасность превращается в шлагбаум
Еще одна проблема возникает, когда функция ИБ сводится к формальному запрету. Касимов называет таких специалистов «операторами шлагбаума»: команда приходит с новым продуктом или функцией, а в ответ получает только перечень причин, почему запускать их нельзя.
В зрелой модели задача ИБ выглядит иначе. Специалист оценивает риск и помогает найти вариант, при котором продукт все-таки можно запустить: ограничить права, изменить архитектуру доступа, вынести компонент в другой контур, добавить журналирование или запланировать необходимую доработку. Иногда от идеи действительно приходится отказаться, но запрет без попытки найти решение часто говорит скорее о качестве самого процесса управления рисками.
Эффективность ИБ в выпуске рассматривается шире предотвращенного ущерба. Хорошая функция безопасности помогает бизнесу принимать решения с понятным уровнем риска, а не просто сокращает количество разрешенных действий.
Что можно отдать ИИ в SOC
Отдельная часть разговора посвящена искусственному интеллекту. В SOC уже можно автоматизировать часть первичной работы: классифицировать события, собирать контекст для расследования, запускать отдельные плейбуки и помогать аналитику разбирать большой поток сигналов.
Но чем больше полномочий получает ИИ-агент, тем меньше он похож на обычного помощника. Если модель может обращаться к корпоративной инфраструктуре, выполнять команды или самостоятельно инициировать действия, ее приходится рассматривать как еще один привилегированный программный компонент. Значит, ограничивать права, журналировать операции, тестировать интеграции и заранее разбирать сценарии ошибочных решений.
Особенно опасным эксперты называют сочетание внешней атаки и внутреннего доступа. Подрядчик с широкими полномочиями или недовольный сотрудник способен дать злоумышленнику то, что гораздо сложнее получить обычным взломом: легитимные учетные данные, знание процессов и понимание того, где действительно находятся критичные системы.
Почему восстановить доверие сложнее, чем сервер
Технический ущерб после атаки можно оценить относительно быстро: простой, восстановление систем, работа специалистов, штрафы и потерянные операции переводятся в деньги. С репутацией все сложнее.
Потеря доверия начинает влиять на отток клиентов, повторные продажи и стоимость привлечения новых пользователей. В этот момент инцидент перестает быть исключительно задачей ИБ. В работу включаются PR, юридическая функция, клиентский сервис и продуктовые команды, а последствия могут оставаться с компанией намного дольше, чем следы самой атаки.
Выпуск №26 «Беляев Подкаста» «Сколько стоит ИБ. Как CISO считает эффективность защиты» будет полезен CISO, руководителям SOC и команд реагирования, CIO, CFO, владельцам цифровых продуктов и руководителям бизнеса.
Выпуск доступен на нескольких площадках: