

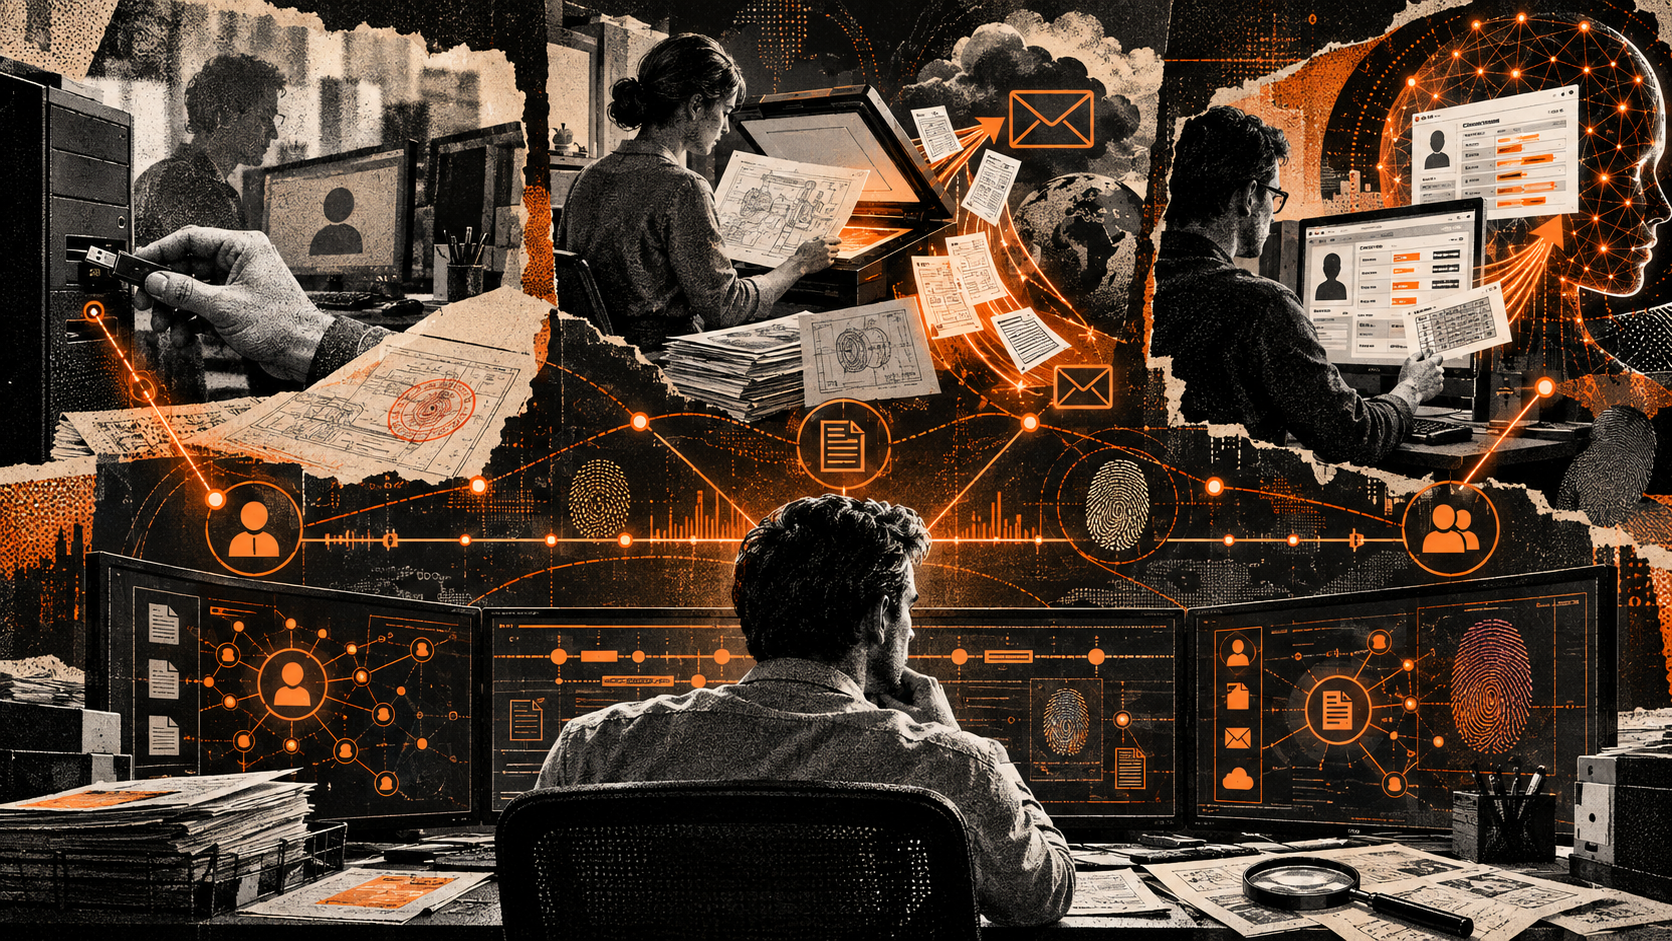
Утечка данных может начинаться с подключения USB-носителя, сканирования документов, отправки письма на личную почту или загрузки рабочего файла во внешний ИИ-сервис. Сотрудник при этом имеет легитимный доступ — он знает внутренние процессы, работает под корпоративной учетной записью и может обращаться с документами так же, как делал это раньше. Отдельное действие не всегда выглядит подозрительно, поэтому при расследовании учитывают последовательность событий и их контекст.
DLP-система фиксирует действия с данными: какие документы открывал пользователь, куда их передавал, что записывал на носитель, какие файлы загружал во внешние сервисы и как менялось его обычное поведение. Эксперт в области защиты данных ГК «Солар» Виталий Петросян разбирает три расследования, в которых использовался Solar Dozor.
Дело первое. Чужая учетная запись
Руководитель крупного подразделения уходил в отпуск и передал пароль от рабочей станции доверенному человеку, чтобы тот мог продолжить работу. В результате под учетной записью руководителя получил возможность работать другой сотрудник. Действия совершает один человек, а в системах они фиксируются за другим пользователем.
Первый сигнал Solar Dozor был связан с попыткой записать служебный документ на USB-носитель. Документ относился к чувствительным материалам и содержал пометку ДСП. Перед записью цвет пометки изменили так, чтобы она почти сливалась с фоном.
Команда ИБ зафиксировала событие и продолжила наблюдать за действиями учетной записи в рамках внутреннего расследования. Позже попытка переноса сведений повторилась.
В распоряжении специалистов оказались данные о рабочей станции, учетной записи, USB-носителе, времени его подключения, документах и изменении служебной пометки. Повторение действий позволило рассматривать первый эпизод уже не изолированно и сопоставить цифровые события с тем, кто мог находиться за рабочей станцией и иметь доступ к паролю.
Solar Dozor фиксирует такие события и сохраняет историю действий, по которой служба ИБ может установить, кто фактически пользовался учетной записью.
Передача пароля усложняет расследование: компания уже не может однозначно связать действие в системе с конкретным сотрудником.
Дело второе. Подготовка к увольнению
В другой ситуации сотрудник работал под собственной учетной записью. Он давно работал на предприятии, знал внутренние процессы и ранее не привлекал внимания службы безопасности.
Перед уходом из компании характер его работы с внутренними материалами изменился. Сотрудник начал сканировать конструкторскую и технологическую документацию, материалы по перспективным разработкам и сведения о компетенциях коллег. Поскольку использование USB-носителей на предприятии было заблокировано, для передачи документов он использовал личную почту.
Отдельные операции соответствовали обычным рабочим действиям: сотрудник открывал документы, сканировал материалы и отправлял письма. В ходе расследования специалисты оценивали их совокупность.
Solar Dozor зафиксировал повторяющееся сканирование, типы обрабатываемых документов, отправку писем на внешний адрес, вложения, объемы передачи и тематику материалов. Эти данные показали, что сотрудник систематически собирал и передавал за пределы компании значимые для предприятия документы.
Для промышленной компании предметом защиты могут быть не только персональные данные, но и чертежи, технологические карты, проектная переписка, материалы НИОКР, архивные разработки, специализированные форматы файлов, документы по ГОСТ и сведения о компетенциях сотрудников.
Блокировка одного канала передачи не исключает другие. Если закрыт USB, сотрудник может использовать почту, облачный сервис, мессенджер или другой внешний ресурс. При расследовании учитываются документы, каналы, объем передачи, повторяемость действий и изменение поведения пользователя.
По серии связанных событий специалисты обнаружили подготовку к выводу данных еще до завершения утечки.
Дело третье. Данные во внешнем ИИ-сервисе
В третьей ситуации сотрудник использовал внешний ИИ-сервис для рабочей задачи.
Перед защитой годового плана продаж коммерческая команда уточняла прогнозы и сверяла данные в CRM. Руководитель направления работал с карточкой стратегического клиента, в которой находились контакты лиц, принимающих решения, история переговоров, коммерческие условия, прогноз выручки, внутренние комментарии и возможная стратегия сделки.
Чтобы получить рекомендации по дальнейшим переговорам, сотрудник сделал скриншот карточки и загрузил его во внешний ИИ-сервис без предварительного обезличивания данных.
Во внешний ИИ-сервис можно передать не только текст запроса, но и скриншот, презентацию, финансовую модель, договор, проектный документ, отчет или другой рабочий файл. Вместе с ними за пределы корпоративного контура могут уйти коммерческие условия, финансовые данные, планы развития или сведения о клиентах.
Solar Dozor зафиксировал обращение к внешней ИИ-платформе и графическое вложение. OCR распознал содержимое скриншота, в том числе имена, контакты, суммы, условия, комментарии и прогнозы. После проверки по политикам безопасности передача была заблокирована.
Если возможную передачу обнаружили уже после события, для проверки может использоваться технология цифровых отпечатков DiFi. Она ищет документ по содержанию, а не только по имени файла.
Документ могли переименовать, сохранить в другом формате, передать частями или скопировать отдельные фрагменты в запрос. DiFi сопоставляет эталонный документ с накопленными перехватами и показывает, передавалось ли его содержание, когда это произошло и через какой сервис.
UBA-механизмы сопоставляют текущую активность сотрудника с его обычным профилем: частотой обращений к внешним сервисам, типами передаваемых данных, используемыми платформами и объемом информации. Резкое изменение этих параметров становится основанием для проверки специалистами ИБ.
Solar webProxy фиксирует обращения к ИИ-платформам и текстовые запросы. Solar Dozor анализирует документы, изображения и вложения. Solar Dozor контролирует взаимодействие сотрудников с внешними ИИ-сервисами. OCR извлекает текст из изображений, DiFi ищет защищаемые документы по содержанию, UBA выявляет изменения в поведении пользователей.
Служба ИБ в результате может проверить сам факт использования внешнего ИИ-сервиса и установить, какие данные сотрудник ему передавал.
Что показывают эти случаи
В трех расследованиях использовались разные способы передачи данных. В первом случае сотрудник получил доступ к чужой учетной записи и использовал USB-носитель. Во втором пользователь работал под собственным именем и отправлял документы через личную почту. В третьем рабочая информация попала в запрос к внешнему ИИ-сервису.
Для расследования во всех трех случаях понадобился контекст: учетная запись, документы, канал передачи, время события, повторяемость операций и отклонение от обычного поведения.
Легитимный доступ сам по себе не исключает риска утечки. Сотрудник может передать пароль другому человеку, готовиться к увольнению или загрузить рабочие данные во внешний сервис ради решения обычной задачи. Службе ИБ важно видеть, как используется выданный доступ и что происходит с данными внутри привычных рабочих процессов.