
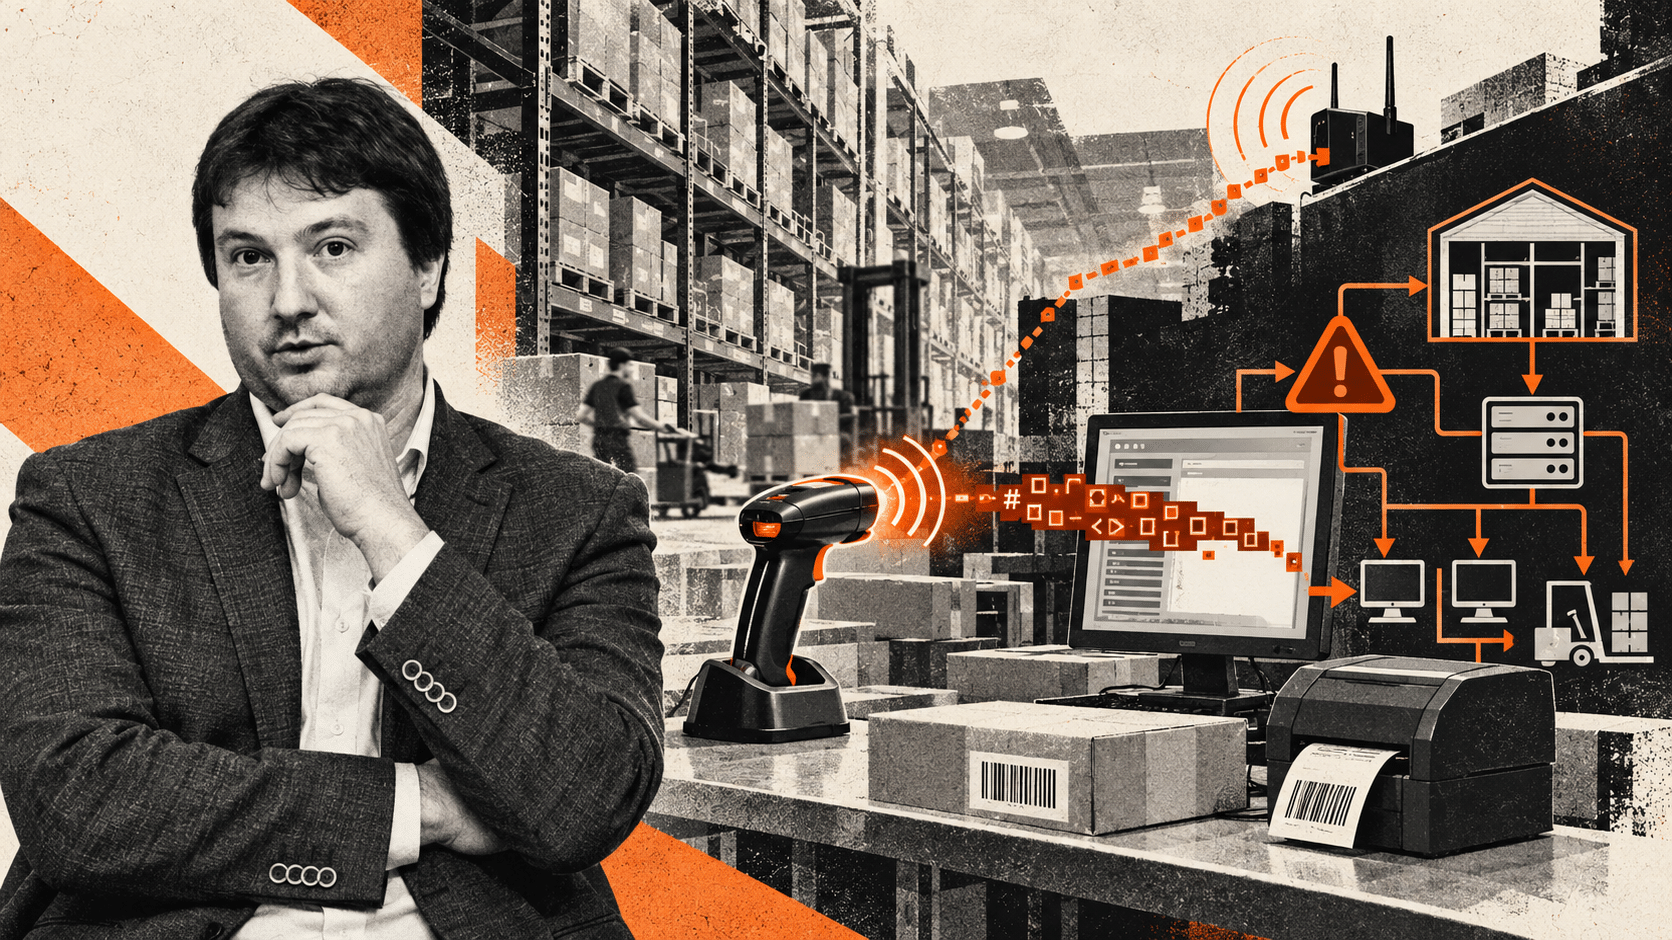
В ходе комплексного аудита безопасности складской инфраструктуры эксперты «Лаборатории Касперского» выявили, что сканер штрихкодов может стать точкой входа в складскую сеть для хакеров. Корень проблемы — отсутствие аутентификации между сканером и базовой станцией, к которой он подключен. Злоумышленник, находясь в зоне действия радиосигнала, перехватывает Bluetooth-адрес базовой станции (например, через пассивный анализ Bluetooth-трафика), подключается к ней и передает вредоносную нагрузку, имитируя нажатия клавиш. Станция пересылает их на подключенный компьютер, который воспринимает их как легитимный пользовательский ввод. Так атакующий получает начальный доступ к машине внутри складской сети, а оттуда — потенциально к системам управления складом (WMS) и возможность удаленного выполнения кода, причем без какого-либо участия сотрудника. Уязвимость обнаружена на устройствах нескольких производителей.
Вектор не ограничивается сканерами. Аналогичные атаки на логистические процессы и WMS возможны и через другие устройства склада — терминалы сбора данных и термопринтеры. Обсудили эту новость с директором департамента инноваций и разработки AXELOT Дмитрием Шориным, чтобы узнать, нужно ли бояться уязвимости клиентам компании.
 — Насколько вообще описанная в новости проблема актуальна? Подобные устройства используются на складах много лет, как так получилось, что на уязвимость обратили внимание только сейчас?
Сначала надо отделить мух от котлет и понять, что же там имеется в виду — что это за устройства и где могут быть потенциальные проблемы. Начнем с устройств, упомянуты сразу три типа — ТСД, сканеры и мобильные принтеры. Но при этом явно указано, что проблемой является протокол Bluetooth. По данному протоколу сканеры штрихкода могут подключаться к рабочим станциям (столам приемки/упаковки и прочим) — в таком случае точкой взлома является обычный ПК. Кроме того, мобильные принтеры часто подключаются по этому протоколу к ТСД, и тогда точкой взлома выступает сам ТСД.
При этом в статье ТСД идет в списке Bluetooth-устройств с уязвимостью, но это не так — на всех современных складах ТСД работают с серверами через Wi-Fi и чуть реже через мобильную связь (GPRS, 3G, LTE и далее), потому тут таких проблем нет — все эти протоколы не только требуют аутентификацию, но и зачастую шифруются (если это не так, то стоит это исправить). Например, в AXELOT WMS все ТСД всегда авторизуются при подключении к базе 1С через HTTP/HTTPS.
— Тогда, собственно, в чем суть уязвимости, о которой пишут эксперты «Лаборатории Касперского»?
Тут есть намек в статье — «Может внедрить нажатия клавиш в подключенное устройство». Судя по всему, это является продолжением проблемы безопасности протокола Bluetooth, обнаруженной Марком Ньюлином в 2023 году. Тогда проблема была еще хуже, ведь протокол позволял Bluetooth-клавиатуре подключиться к устройству вообще без согласования связи с пользователем устройства.
Прежде всего эта проблема была в операционных системах Linux и Android, похожая проблема была в macOS и iOS, но там требовалось наличие сопряжения хотя бы с одной беспроводной клавиатурой, а в Windows такой проблемы не наблюдалось — там всегда появлялось уведомление о сопряжении с новым устройством, и нужно было подтверждение пользователя.
С тех пор все ОС выпустили патчи обновления безопасности, и просто любой Bluetooth-клавиатурой подключиться к устройству пользователя уже не выйдет.
— Что тогда за проблема со сканерами?
Прежде всего, в 90% случаев (может, и более) сканеры штрихкода работают в режиме HID-устройства и, возможно, содержат еще какую-то проблему в протоколе — например, возможность перехвата ключа сопряжения (как в устройствах iOS).
— Допустим, злоумышленник получил подключение. Какой вред он реально может причинить? Стоит ли опасаться пользователям AXELOT WMS?
Давайте рассматривать, что может сделать злоумышленник, получив подключение к рабочей станции как сканер и/или клавиатура.
Для начала разберем сканер. Его основная задача — передать отсканированное значение в WMS-систему. Тут возможная проблема — это инъекция вредоносного кода в то строковое значение, которое передает сканер. Далее два пути — это либо URL-инъекция, либо SQL-инъекция.
В условиях использования AXELOT WMS отсканированное значение попадает в клиентскую часть, там упаковывается в тело сообщения (при этом происходит экранирование символов) и далее передается на сервер, чтобы найти этот штрихкод в базе. Так вот, URL-инъекция тут бесполезна, так как штрихкод передается в теле, экранированный, и, кроме того, в большинстве случаев 1С работает не по HTTP-протоколу.
SQL-инъекция тоже бесполезна, и также по нескольким причинам:
- 1С использует свой язык запросов и далее интерпретирует их в запросы целевой СУБД;
- 1С всегда передает значения через параметры, даже если разработчик вставил его прямо в текст запроса;
- 1С всегда экранирует символы в значениях строковых параметров. Итак, с инъекциями разобрались.
Предположим, что злоумышленник получил доступ к клавиатуре, но она и так может быть у компьютера на рабочем месте. И если наличие клавиатуры позволяет сотруднику на складе взломать WMS, то, кажется, проблема вовсе не в Bluetooth-сканере — настраивайте права в WMS, настраивайте права в ОС (Windows/Linux), и все будет в порядке, взломать систему уже не выйдет.
Максимум, что получит злоумышленник при таком взломе, — это, возможно, мешать персоналу выполнять свою работу, выключая компьютер или вводя мусорные данные, но такое поведение должен заметить сотрудник и заблокировать компьютер.
— В новости упоминаются и мобильные принтеры. Взлом ТСД через принтер — это реальный сценарий?
Если рассматривать взлом ТСД через мобильный принтер, то там ситуация та же самая. У ТСД у самого есть клавиатура, и ее наличие не должно позволять сотруднику взломать WMS. А с инъекциями тут сложнее, так как принтер не передает штрихкодов.
Однако даже если мы говорим про сканер-кольцо, то проблема та же самая. Штрихкод всегда передается в теле сообщения, кроме того, он всегда экранируется — при этом мы используем свое рукописное экранирование, которое умеет восстанавливать только наш же код и делает это только перед печатью штрихкода, а везде хранится и используется он в экранированном виде.
— Итак, с возможными проблемами разобрались. Насколько все это реально для склада?
Добавим еще одну ложку дегтя в бочку описанной проблемы. Все рассмотренные Bluetooth-устройства имеют радиус действия до 10 метров (в идеальных условиях прямой видимости). В связи с этим в условиях склада использовать уязвимость Bluetooth может лишь злоумышленник, находящийся на самом складе, среди сотрудников.
Хотите что-то взломать через Bluetooth-сканер? Идите в магазин с кассами самообслуживания — там стоят именно такие сканеры, у любого желающего есть доступ туда, а еще там есть оплата наличностью и выдача сдачи.
— То есть реальная история из новости — это не совсем про «все склады». Что все-таки обнаружили в «Лаборатории Касперского»?
Если все-таки попробовать изучить подробнее, что же обнаружили специалисты «Касперского», то выяснится, что проводился аудит вполне конкретной компании (подробнее тут). Уязвимыми оказались сканеры Honeywell — я так понимаю, что имеются в виду ТСД Honeywell. Но компания Honeywell ушла из России в 2022 году, а уязвимость Bluetooth обнаружена Марком Ньюлином в 2023 году, и, соответственно, патчи обновления с исправлением проблемы просто не попали на ТСД исследуемой компании. По этой причине эксперты «Касперского» смогли подключить Bluetooth-клавиатуру к ТСД без согласия со стороны сотрудника.
А далее они обнаружили, что мобильный клиент при подключении к Oracle Warehouse Management не использует авторизацию, что позволило им взломать эту WMS. При этом ошибка подтверждена компанией Oracle даже в самой актуальной версии OWM — 12.2.15, то есть тут уже виновато не отсутствие поддержки и обновлений, а общее качество продукта.
Для справки Oracle у себя в матрице рисков по данной проблеме пишет, что уязвимость в продукте Oracle Warehouse Management (компонент «Внутренние операции») из состава Oracle E-Business Suite затрагивает поддерживаемые версии 12.2.3–12.2.15.
Уязвимость легко эксплуатируется — злоумышленник с низким уровнем привилегий, имеющий сетевой доступ по HTTP, может скомпрометировать Oracle Warehouse Management. Успешная атака может привести к несанкционированному созданию, удалению или изменению критически важных данных либо всех доступных данных в Oracle Warehouse Management, а также к несанкционированной возможности вызвать частичный отказ в обслуживании (частичный DoS). Базовый балл CVSS 3.1 — 7.1 (влияние на целостность и доступность), вектор CVSS: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:L.
— Что, в итоге, посоветуете заказчикам?
Я могу дать две основные рекомендации:
- первое — используйте российское ПО, оно всегда находится на поддержке, и все проблемы безопасности в нем устраняются оперативно;
- второе — старайтесь найти устройства, которые поставляются и обслуживаются на российском рынке официально.