
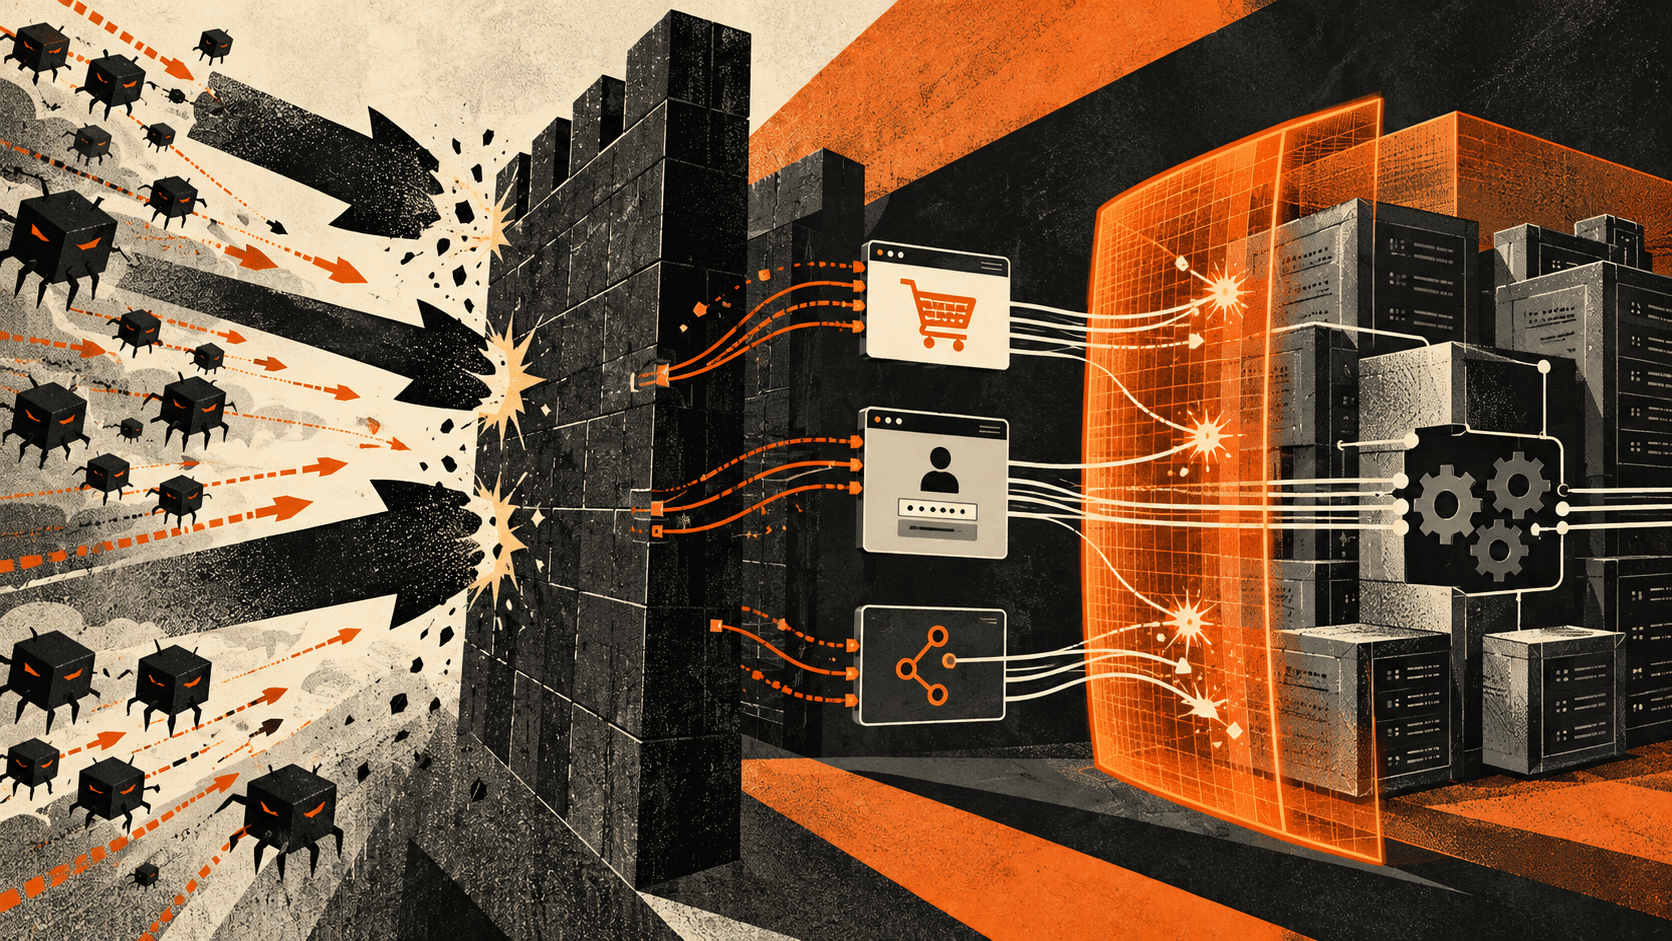
Межсетевой экран на периметре сети и антивирус на серверах не мешают злоумышленнику вывести из строя интернет-магазин, перебрать пароли к личному кабинету или выгрузить данные клиентов через публичное API. Средства сетевой защиты работают на уровне инфраструктуры, но не анализируют, что происходит на уровне приложений. Почему традиционных средств безопасности недостаточно для современных веб-приложений, рассказывает Егор Сапун, руководитель направления сертификации инфраструктуры «Рег.облака».
 В 2025 году число веб-атак на ресурсы российских компаний выросло на 89% и достигло 3,3 млрд событий. В первом полугодии 2026-го на эксплуатацию уязвимостей именно в веб-приложениях пришлось 58% инцидентов против 46% годом ранее. При этом атакующим все равно, кто владелец ресурса, ведь сканеры работают массово и круглосуточно, а размер компании перестал быть фильтром — он влияет только на то, сколько у жертвы ресурсов на восстановление.
Четыре сценария, против которых сетевая защита бессильна
Есть как минимум четыре сценария, где защиты на уровне периметра недостаточно: все они требуют контроля на уровне приложений, а не канала:
- Атаки на API. Публичные эндпоинты находятся под постоянным сканированием. Злоумышленники ищут недокументированные методы, подменяют параметры запросов, вытягивают данные через уязвимую логику авторизации. Сетевой экран пропускает такие обращения — они технически корректны.
- Бот-трафик и брутфорс. Подбор паролей, автоматическая регистрация учетных записей, парсинг цен, скупка дефицитных товаров. Современные боты эмулируют поведение человека, например, делают паузы, двигают курсор, используют пулы резидентных адресов. Блокировка по IP против них работает плохо — нужен анализ поведения на уровне сессии.
- Прикладные DDoS. Вместо того чтобы забивать канал, атакующие бьют по слабым местам приложения: тяжелым запросам к базе, генерации отчетов, обработке изображений, сложному поиску. В мае 2026 года пиковая мощность L7-атак в России выросла более чем втрое год к году — со 198 тыс. до 623 тыс. запросов в секунду.
- Злоупотребление бизнес-логикой. В этом сценарии код не взламывают. Злоумышленники многократно применяют промокод, меняют цену в параметрах заказа, обходят шаги сценария оплаты. Формально каждый запрос валиден, и ни один антивирус или IPS не поднимет тревогу.
Сколько стоит правильная защита
Разберем три модели внедрения WAF.
Собственная инсталляция (on-premise)
Требуется производительное оборудование, причем не один сервер, а минимум кластер — под балансировку и отказоустойчивость. Такой комплект обойдется ориентировочно от 5 млн рублей единовременно. Годовая лицензия — от 1 млн рублей за ноду, сопровождение и обновление правил — отдельная статья расходов, плюс ИБ-инженер от 200 тыс. рублей в месяц.
Итог — миллионы в первый год и несколько месяцев на внедрение. Плюс — полный контроль над решением. Минус — капитальные затраты, устаревание железа и зависимость от дефицитных специалистов.
Кастомизация при этом возможна только в рамках функциональности самого продукта, ведь сделать то, что решением не предусмотрено, не получится. Модель оправдана для крупных компаний с собственным или арендованным ЦОД и для организаций, которым требования регуляторов предписывают держать все в своем контуре.
Коробка плюс интегратор
Компания покупает лицензию у вендора — напрямую или через дистрибьютора — и привлекает интегратора для внедрения, настройки и адаптации под свои процессы. Оборудование при этом остается на стороне компании, но серверы или кластер под WAF нужно предусмотреть в любом случае. Отличие от первого подхода только в том, кто занимается внедрением — собственная команда или внешние специалисты.
Лицензия — от 1 млн рублей за ноду в год, работы по внедрению — от нескольких сотен тысяч рублей единовременно, сопровождение — отдельная статья расходов. К этому добавляется стоимость оборудования и время ИТ-команды на согласования и приемку.
Подходит такая модель крупному и среднему бизнесу — тем, у кого нет своих профильных ИБ-специалистов, но есть ресурсы и готовность привлекать внешнюю команду. Размер компании здесь не определяющий, так как выбор зависит от того, есть ли у бизнеса собственные навыки и люди для внедрения и сопровождения WAF.
Облачный WAF по подписке
Компания ничего не закупает и не разворачивает: защита подключается через личный кабинет, фильтрация, обновление правил и масштабирование остаются на стороне провайдера.
При этом облачные WAF неоднородны. Одни провайдеры строят тарифные планы, другие считают стоимость по полосе трафика, третьи берут отдельно за дополнительный функционал и интеграции.
Цены различаются кратно. У части вендоров тарифы стартуют от 50 тыс. рублей в месяц и растут в зависимости от нагрузки и набора функций. Ограничение — возможности кастомизации зависят от конкретного продукта. У одних решений она шире, у других — уже, но для большинства сценариев готовых профилей достаточно.
Спрос смещается в сторону третьей модели. По оценке «Рег.облака», WAF-сегмент среди вендоров в 2025 году составил около 5,5 млрд рублей, прибавив 20–22% за год.
Как не переплатить
Переплата случается не реже, чем недооценка риска — зачастую компания покупает enterprise-комплекс, который потом некому настраивать и эксплуатировать. Чтобы выбрать решение, соответствующее реальным рискам и задачам компании, важно оценить несколько нюансов.
Во-первых, ценность ресурса — во что обойдется простой сайта в рабочее время. Для интернет-магазина в сезон это прямые потери, для корпоративного блога — репутационные. Во-вторых, поверхность атаки — сколько у вас форм ввода, точек авторизации, загрузок файлов и публичных API. Наконец, текущий уровень защиты: обновляются ли CMS и плагины, есть ли практики безопасной разработки, анализирует ли кто-то логи.
Если сайт принимает платежи или персональные данные, если есть публичное API, если простой означает деньги, если вы видели всплески подозрительного трафика и если у ИБ-специалиста или администратора нет инструментов для защиты веб-приложений — WAF необходим.
Вместо вывода
Традиционные средства не стали бесполезными. Сетевой экран, сегментация и контроль доступа по-прежнему обязательны. Однако они защищают инфраструктуру, а не логику приложения. Это не значит, что инфраструктура не важна — без нее не заработает ничего. Но и одной сетевой защиты мало, ведь пока рядом остается уязвимое веб-приложение, злоумышленник рано или поздно найдет вход через него. Речь о комплексной защите, где логика приложения — корзина, личный кабинет, API для партнеров — закрыта отдельно.
При этом выбор давно не ограничивается двумя крайностями: дорогое внедрение или полное отсутствие защиты. Облачные сервисы превратили защиту веб-приложений в подписку, сопоставимую по модели оплаты с корпоративной почтой. Задача бизнеса сводится к тому, чтобы трезво оценить собственные риски и не откладывать решение до первого инцидента. После него считать придется не стоимость защиты, а стоимость восстановления.