
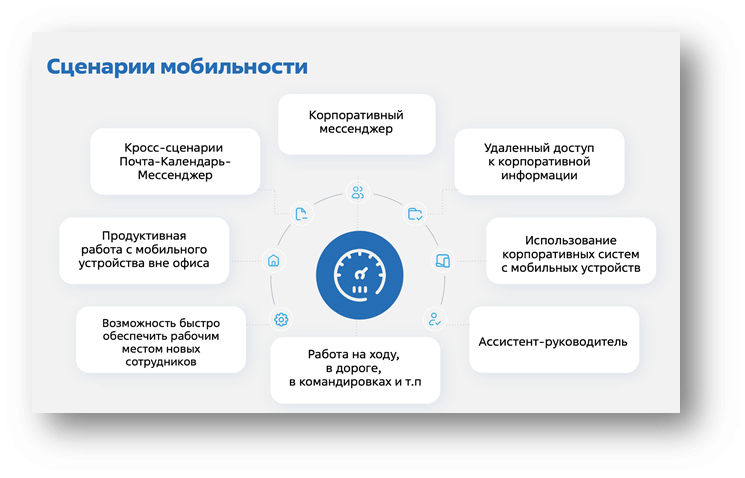
Бизнес уже давно не привязан к офису: гибридный график, распределенные команды, частые командировки и потребность принимать решения буквально на ходу превратили смартфоны и планшеты в полноценные рабочие инструменты. Сегодня они всегда с нами — с них мы утром, еще лежа в постели, проверяем почту, а поздно вечером согласовываем критически важные документы. Быстрая реакция на изменения рынка стала базовым условием выживания компании, поэтому возможность оперативно подключиться к ее внутренним ресурсам напрямую определяет общую эффективность бизнеса.
Однако рост мобильности неизбежно порождает серьезный вызов в области инфобезопасности. Когда корпоративные данные выходят за пределы физического периметра офиса, традиционные средства защиты перестают работать. Наши личные устройства можно не только украсть или потерять, они часто оказываются уязвимыми перед случайными утечками информации или попытками несанкционированно перехватить трафик через публичные сети. Перед руководством и ИТ-директорами встает непростая дилемма: как дать сотрудникам удобный доступ к рабочим сервисам, не превратив при этом инфраструктуру в решето. Ответом на этот вызов стали специализированные концепции и ПО для управления мобильностью.
Доступно о технологиях корпоративной мобильности
Чтобы ориентироваться в подобных технологиях, важно четко понимать их структуру. Исторически первым и наиболее известным классом таких систем стал MDM, или Mobile Device Management. Он отвечает за управление самими физическими девайсами и позволяет ИТ-администраторам контролировать их камеры, Bluetooth и Wi-Fi, настраивать параметры шифрования самого смартфона, развертывать корпоративные профили, принудительно задавать требования к сложности пароля разблокировки и при необходимости удаленно стирать всю память.
По мере развития рынка стало ясно, что тотальный контроль над гаджетом подходит далеко не всегда, особенно если речь идет о личных смартфонах. Так появились уровни MAM и MCM. MAM, то есть Mobile Application Management, сосредоточен исключительно на контроле приложений: их централизованной установке, обновлении, ограничении прав и мониторинге. В свою очередь, MCM, или Mobile Content Management, представляет наибольшую ценность непосредственно для бизнеса, так как дает доступ к корпоративному контенту: электронной почте, календарям, файловым хранилищам, порталам и внутренним базам знаний.
MDM, MAM и MCM собирает в единую экосистему EMM — Enterprise Mobility Management. Классический EMM охватывает и низкоуровневое управление устройством, и доставку приложений, и безопасную работу с бизнес-контентом. В WorksPad от входящей в «Группу Астра» компании «РуПост» реализован полноценный EMM-подход, при этом сделан особый акцент на концепции изолированного супераппа. Это позволяет обеспечить максимум защиты деловой информации на уровне контента и приложений, даже когда жесткий MDM-контроль неприемлем для владельцев смартфонов и его не требуют регуляторы.
Конкурентный ландшафт: зарубежные эталоны и российские реалии
Долгое время везде доминировали зарубежные EMM- и UEM-платформы. Ключевыми глобальными игроками выступали VMware с Workspace ONE, бывший MobileIron, вошедший в экосистему Ivanti Neurons, Microsoft Intune, Citrix Endpoint Management, а также BlackBerry с Good Technology. Они задавали стандарты комплексного подхода к мобильности, сочетая управление парком гаджетов с защищенными контейнерами или профилями для работы с почтой и документами. Однако с их уходом российские предприятия лишились официальной поддержки, обновлений и легальных лицензий, что создало критические риски для непрерывности процессов.
На отечественном рынке ситуация с альтернативами неоднородная. Прямых аналогов полного цикла, где есть и развитый EMM, и изолированное рабочее пространство, практически нет, а доступные предложения можно разделить на две группы с косвенной конкуренцией:
- Первая — это специализированные MDM-системы, среди них наиболее заметны Kaspersky Secure Mobility Management от «Лаборатории Касперского» и SafePhone от НИИ СОКБ. Они отлично справляются с аппаратным администрированием и контролем политик мобильных ОС, но в них нет готового универсального клиентского бизнес-контейнера уровня «все-в-одном».
- Вторая группа — корпоративные коммуникационные супераппы и рабочие пространства, такие как VK WorkSpace или экосистема IVA. Они предлагают удобные средства взаимодействия, почту и чаты, но изначально создавались для совместной работы без глубокой криптографической изоляции данных, встроенных возможностей для локального редактирования офисных файлов и развитых ИБ-механизмов enterprise-класса. В этом отношении WorksPad занимает уникальную нишу: его развивают уже более пятнадцати лет, и в нем есть зрелая связка из полноценного MDM-функционала и разработанного по требованиям ИБ клиентского приложения-контейнера.
Архитектура и серверный контур WorksPad
В основе инфраструктуры WorksPad лежит отказоустойчивая серверная часть, ориентированная преимущественно на традиционное развертывание on-premise в закрытом контуре заказчика. Хотя технически сервис можно предоставлять через частные облака авторизованных провайдеров, большинство клиентов выбирает полную изоляцию, чтобы исключить риски, которые возникают, если ресурсом пользуется сразу несколько организаций.
Серверная платформа построена на базе реляционной СУБД семейства PostgreSQL и объединяет ключевые функциональные модули: управляющий сервер WorksPad, собственный шлюз Gateway для безопасного проксирования трафика, компоненты отправки пуш-уведомлений, административную веб-консоль и портал самообслуживания пользователей.
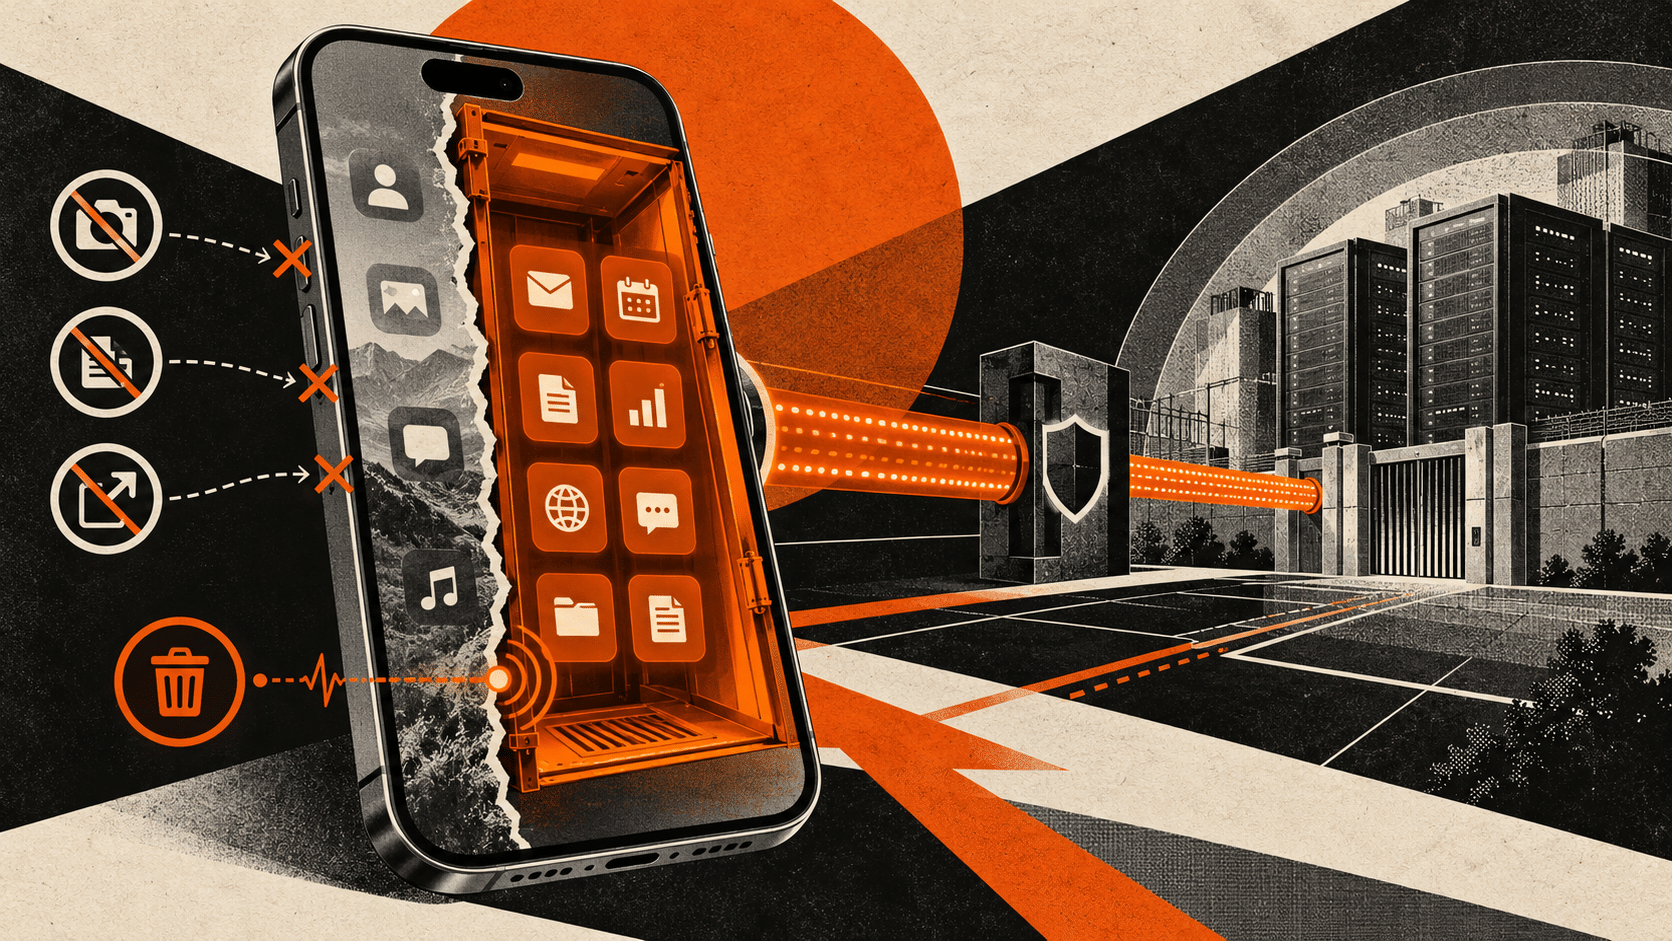
Для заказчиков с высокими требованиями к безопасности в демилитаризованной зоне сети развертывается специализированный узел Gatekeeper. Он выполняет роль пограничного шлюза преаутентификации и проверяет подлинность клиентских запросов еще до того, как они пересекут периметр внутренней сети компании. Еще один важный сервис — DXNS, созданный для обслуживания настольного клиента Desktop X в полностью изолированных средах, где внешние облачные пуш-уведомления недоступны.
Платформа демонстрирует высокие показатели масштабируемости и надежности. Кластеризация построена по классической схеме с внешними балансировщиками нагрузки и пулом активных узлов, работающих с единой базой данных. В реальной промышленной эксплуатации подтверждена стабильная работа более тридцати тысяч активных пользователей на одном физическом сервере, а результаты синтетических нагрузочных тестов подтверждают, что система способна удерживать от пятидесяти до ста тысяч подключений одновременно.
Клиенты и сервер взаимодействуют только через стандартный сетевой порт 443 по проприетарному протоколу, инкапсулированному в современные криптографические протоколы TLS 1.2 и 1.3, что позволяет системе работать даже в изолированных сетях без выхода в глобальный интернет.
Клиентский суперапп: единое защищенное пространство для бизнеса
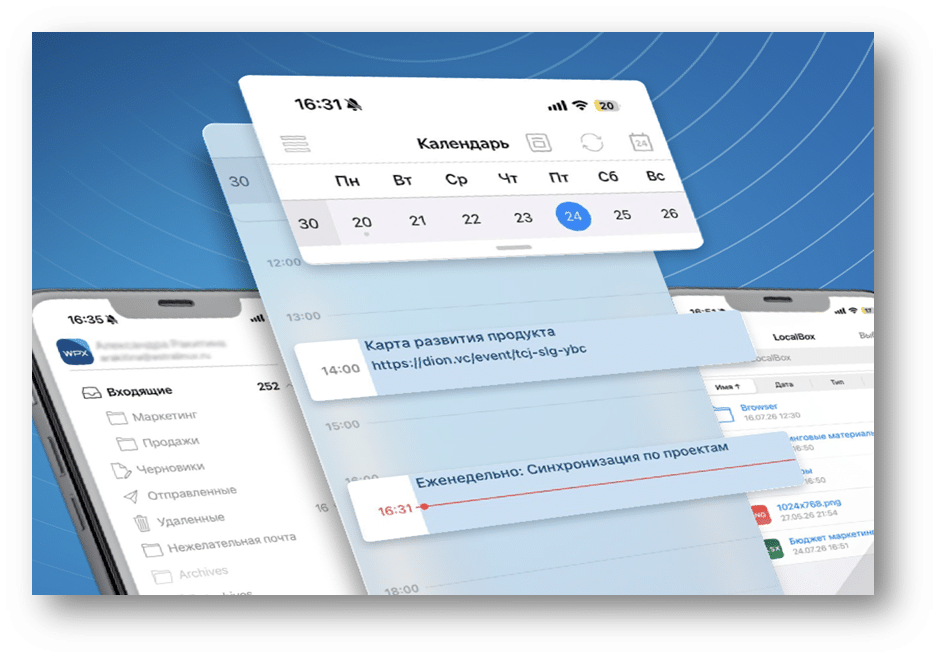
Главная визитная карточка платформы для конечного пользователя — современный клиентский контейнер WorksPad. Концепция супераппа заключается в том, что сотруднику не нужно переключаться между десятком разрозненных приложений, а все деловые функции собраны внутри защищенной программной оболочки. Человек получает эргономичный почтовый клиент с гибким управлением календарями и адресными книгами компании. Система способна прозрачно взаимодействовать с широким пулом почтовых серверов: от собственного RuPost и унаследованного Microsoft Exchange до CommuniGate Pro, а также поддерживает работу с облачными сервисами уровня Яндекс 360 и VK WorkSpace.
Особое внимание уделено работе с файлами. Клиент открывает прямой защищенный доступ к внутренним корпоративным системам, сетевым папкам, общим дискам и библиотекам SharePoint. Для удобства документы синхронизируются между мобильным устройством и стационарным компьютером через специальный агент, что дает привычный опыт использования по аналогии с облачными дисками, но без выноса данных во внешние публичные облака.
 Внутрь контейнера встроен полноценный офисный пакет, с ним можно просматривать и автономно редактировать документы Word, таблицы Excel и презентации PowerPoint без сторонних редакторов. Поддерживаются просмотр открытых форматов OpenDocument, аннотирование PDF-файлов и работа со сжатыми архивами, включая запароленные. На Android редактирование документов обеспечивает модуль WorksPad Editor, он интегрируется прямо в основной клиент.
Безопасный доступ к корпоративным веб-ресурсам реализуется через встроенный защищенный браузер. Можно пользоваться Jira, Confluence, порталами на базе «1С», CRM и аналитическими BI-панелями. Весь рабочий интернет-трафик остается внутри зашифрованного туннеля, а личный просмотр сайтов пользователь ведет в штатном браузере смартфона, что гарантирует строгое разделение частной и рабочей жизни.
Экосистема расширяется и за счет коммуникаций: платформа получает встроенный корпоративный мессенджер с текстовыми диалогами, передачей файлов и голосовыми сообщениями, а в ближайшей перспективе туда добавят аудио- и видеозвонки. Кроме того, внутри контейнера реализовали поддержку микроприложений в виде чат-ботов, чтобы автоматизировать рутинные вещи вроде заказа пропусков, бронирования переговорных или оформления справок, а еще поддержку веб-миниприложений на базе технологий PWA и WebAssembly.
Информационная безопасность: криптография, предотвращение утечек и контроль угроз
Защита WorksPad выстроена по принципу эшелонирования. Само клиентское приложение размещается в изолированной системной области памяти устройства, которая аппаратно защищена от переноса на внешние флеш-карты. Все данные внутри контейнера шифруются с использованием надежного алгоритма AES-256. Для предприятий с повышенными ИБ-требованиями есть специальная модификация WorksPad R, где применяется сертифицированная криптографическая библиотека «ИнфоТеКС» с поддержкой отечественных алгоритмов шифрования ГОСТ. При этом для подключения к корпоративному шлюзу не придется обязательно настраивать «тяжелый» наложенный VPN, хотя работа поверх существующего корпоративного VPN тоже полностью поддерживается.
Решение исключает большинство каналов несанкционированной утечки данных на уровне самого интерфейса. Администратор может централизованно заблокировать создание скриншотов, видеозапись экрана, запретить экспорт вложений в сторонние незащищенные приложения и заблокировать системный буфер обмена, исключив возможность копирования рабочего текста в личные мессенджеры или социальные сети.
Еще одно заметное преимущество WorksPad – нативная интеграция с ведущими российскими DLP-системами, включая InfoWatch Traffic Monitor, Solar Dozor, «СерчИнформ КИБ» и FalconGaze SecureTower. Она может действовать как в пассивном режиме мониторинга и аудита событий, так и в активном – «в разрыв». В последнем случае при попытке загрузить вложение из почты или сетевого ресурса сервер WorksPad запрашивает вердикт у DLP-системы и, если обнаружит конфиденциальные данные, мгновенно блокирует скачивание файла на мобильное устройство.
Контроль целостности среды гарантирует безопасность даже на скомпрометированных девайсах. Клиент непрерывно отслеживает наличие прав суперпользователя Root или следов джейлбрейка. В зависимости от назначенной политики безопасности реакция на инцидент может варьироваться от предупреждения до мгновенной блокировки контейнера или выборочного удаленного стирания данных, при этом личные фото и приложения владельца смартфона не затрагиваются. Для надежной доставки служебных уведомлений на Android поддерживаются независимые каналы: сервисы Google, службы Huawei Mobile Services и уведомления платформы RuStore.
Интеграция в корпоративный ландшафт и сценарии развертывания
WorksPad органично встраивается в ИТ-инфраструктуру крупного предприятия благодаря поддержке стандартных служб каталога. Решение работает по протоколу LDAP в режиме чтения с Microsoft Active Directory, ALD Pro, FreeIPA и Samba DC. Двухфакторная аутентификация реализуется через интеграцию с внешними провайдерами идентификации через Keycloak или по протоколу RADIUS. Все события безопасности и системные журналы транслируются по стандартному протоколу Syslog в корпоративные SIEM-системы, а служба сопровождения может удаленно запрашивать логи с клиентских устройств без участия пользователей.
WorksPad поддерживает две основные концепции применения. В сценарии BYOD, когда люди работают с собственных смартфонов, развертывается только контейнер WorksPad. Пользователь скачивает приложение из официального магазина, вводит учетные данные, настраивает аутентификацию по отпечатку пальца или лицу и сразу получает безопасный доступ к работе без вмешательства ИТ-подразделения компании в личное пространство.
На корпоративных устройствах, специализированных терминалах и планшетах инженеров контейнер задействуется вместе с агентом WorksPad MDM. Это позволяет сделать настройки при первичной инициализации по QR-коду и перевести его в полностью управляемый режим. Для терминалов сбора данных или витринных решений имеются режимы киоска, когда запускается одно фиксированное приложение, или мультиапп-киоска, где перечень доступного софта строго ограничен. Платформа совместима с современными версиями Android, iOS, iPadOS, отечественными мобильными ОС на базе открытого Android-кода, включая Квадра ОС, РЕД ОС М. Для настольных операционных систем и Astra Linux Mobile развивается клиент Desktop X.
Лицензирование, редакции и перспективы развития
Модель лицензирования WorksPad максимально прозрачна и ориентирована на бизнес: лицензии приобретаются на количество именованных пользователей, а серверные компоненты поставляются бесплатно и без ограничения по числу инсталляций. Для гибкого подбора функционала предусмотрено несколько базовых редакций. Начальная — WorksPad Core — включает почту, контакты, календарь, работу с сетевыми хранилищами, офисный редактор и браузер. WorksPad Chat добавляет корпоративный мессенджер, а объединенный вариант WorksPad открывает все возможности защищенного контейнера. Для заказчиков, которым требуется аппаратный контроль устройств, аналогичные пакеты предлагаются с функционалом EMM, включая редакции WorksPad Core EMM и максимальную WorksPad EMM.
Решение продолжает активно развиваться в соответствии с запросами корпоративного сектора. Ближайшие релизы принесут беспарольную аутентификацию по сертификатам, расширенные профили управления устройствами Apple, поддержку делегированных почтовых ящиков и глубокую бесшовную интеграцию между сервисами коммуникаций. Пользователи уже могут в один клик создавать групповые чаты из почтовой переписки или назначать встречи в календаре прямо из диалога мессенджера независимо от типа их почтового сервера. В сочетании с развитием кроссплатформенного клиента Desktop X WorksPad трансформируется в универсальную защищенную рабочую среду, способную закрыть потребности любого современного предприятия.