

С развитием инструментов искусственного интеллекта все острее встает проблема дипфейков. Как правило, мошенники используют их против частных лиц, однако дипфейки представляют определенную угрозу и для корпоративного сектора. В чем она заключается и почему к ним необходимо относиться со всей серьезностью, рассказывает Светлана Газизова, владелец продукта по безопасности ИИ в компании UserGate.
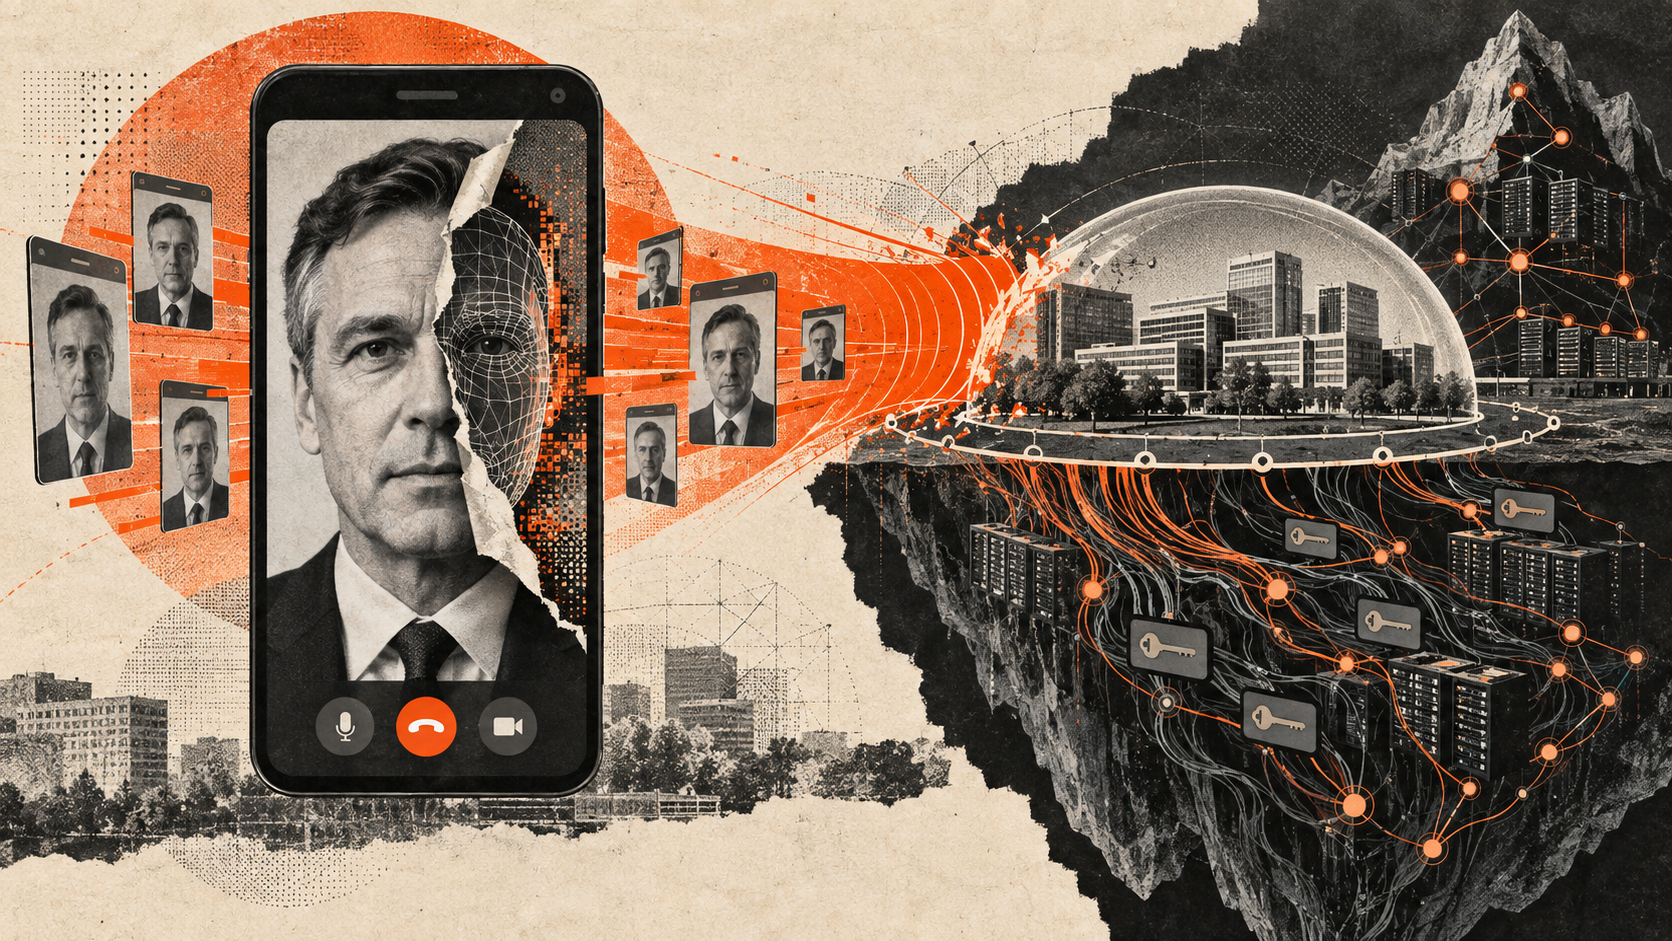
Чем дипфейки опасны для бизнеса
Еще не так давно фото и видео, сгенерированные ИИ, вызывали у нас улыбку. Нарушение перспективы, искажение анатомии, дергающиеся движения — результаты ИИ-творчества были видны с первого взгляда. К сожалению или к счастью, все это в прошлом. Сегодня фото и видео, созданные нейросетями, сложно отличить от снятых на камеру. То же самое можно сказать об имитации голоса. И если для одних это открывает новые возможности в работе или в творчестве, то другие за счет дипфейков получают новые инструменты для взлома.
Прежде всего стоит учитывать, что дипфейк сам по себе не представляет опасности ни для отдельно взятого человека, ни для бизнеса. Но, оказавшись в руках злоумышленника, он становится вспомогательным инструментом, позволяющим провести атаку с помощью социальной инженерии.
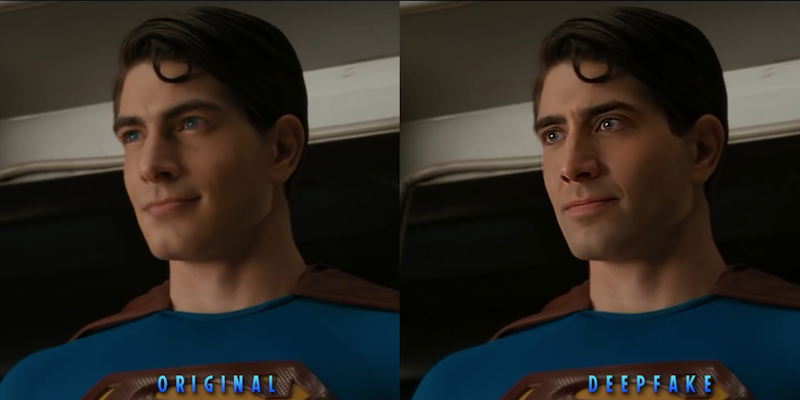
Если говорить о корпоративном сегменте, то чаще всего он используется в сценарии, который можно условно назвать «звонок руководителя». Сотрудник с определенными доступами — к информации или финансам — получает звонок, голосовое сообщение, видеосообщение от непосредственного или вышестоящего начальника. Сотруднику сложно определить, дипфейк это или нет, поскольку возможности нейросетей позволяют сделать его правдоподобным.
Разумеется, если присмотреться, можно найти так называемые артефакты, например неестественные движения волос, полное или частичное отсутствие тени и так далее. Но если сообщение приходит во время рабочего дня, когда в телефон смотрят на бегу, у человека просто не будет времени приглядываться. В итоге у него не возникает никаких подозрений, и он спокойно выполняет прозвучавшее указание переслать документы или перевести деньги.
Второй распространенный сценарий — обход идентификации. К примеру, к видеоконференции подключается сотрудник, которого все знают в лицо. Видя, что это свой, остальные участники продолжают обсуждение конфиденциальных вопросов и не подозревают, что их слушает злоумышленник. Вариация того же приема — использование чужих личностей для прохождения удаленных собеседований, причем подделываются как видео во время звонка, так и документы.
Кроме того, дипфейки бывают прелюдией к масштабной кибератаке. Когда реализуется серьезная атака на компанию, она часто бывает замаскирована. Скажем, злоумышленники атакуют сайт крупной компании, силы ИБ концентрируются на этом направлении, но на самом деле истинная цель взломщиков — вовсе не сайт. Удар по нему наносится как раз затем, чтобы оттянуть туда специалистов и оставить без внимания другие участки. Такой прелюдией могут стать и дипфейки. Допустим, используются голоса или видео для подтверждения сброса паролей.
От атаки, которая начинается с рассылки дипфейков, никто не застрахован — в какой бы отрасли ни работала компания и какого бы масштаба она ни была. Там, где есть потенциальная выгода для злоумышленника, всегда остается опасность.
Риски, пожалуй, чуть выше в корпорациях с распределенными командами, работающими удаленно. Если там, где все сидят в одном офисе, в случае сомнений можно просто зайти к руководителю и переспросить, то удаленный сотрудник может не сразу понять, что под видом начальства ему пишет кто-то другой. По этому критерию под удар попадают в первую очередь ИТ-корпорации, банки, финтех и так далее.
Готовых детекторов не существует
Казалось бы, раз появились дипфейки и раз они представляют угрозу в том числе для корпоративного сегмента, должны появиться и решения, позволяющие им противодействовать. На самом деле их до сих пор практически нет, и за этим стоит сложная комплексная проблема. Дело в том, что дипфейк — понятие обширное. Это может быть и голос, и видео, и фото, и для каждого варианта требуются совершенно разные детекторы. Они есть для каждого формата отдельно, и чисто технически их можно собрать в единое целое. Но нужно ли это делать — другой вопрос.
Как только появляется новый тип аудио или видео, детектор может с ним не справиться, потому что меняется алгоритм и подход. Когда детектор видит что-то привычное, он практически со стопроцентной точностью это верифицирует. Если же на этапе создания дипфейка добавляется новый алгоритм, точность распознавания падает более чем вдвое. То есть чем больше разрозненных детекторов собрать в один, тем сложнее его будет постоянно дообучать и переобучать.
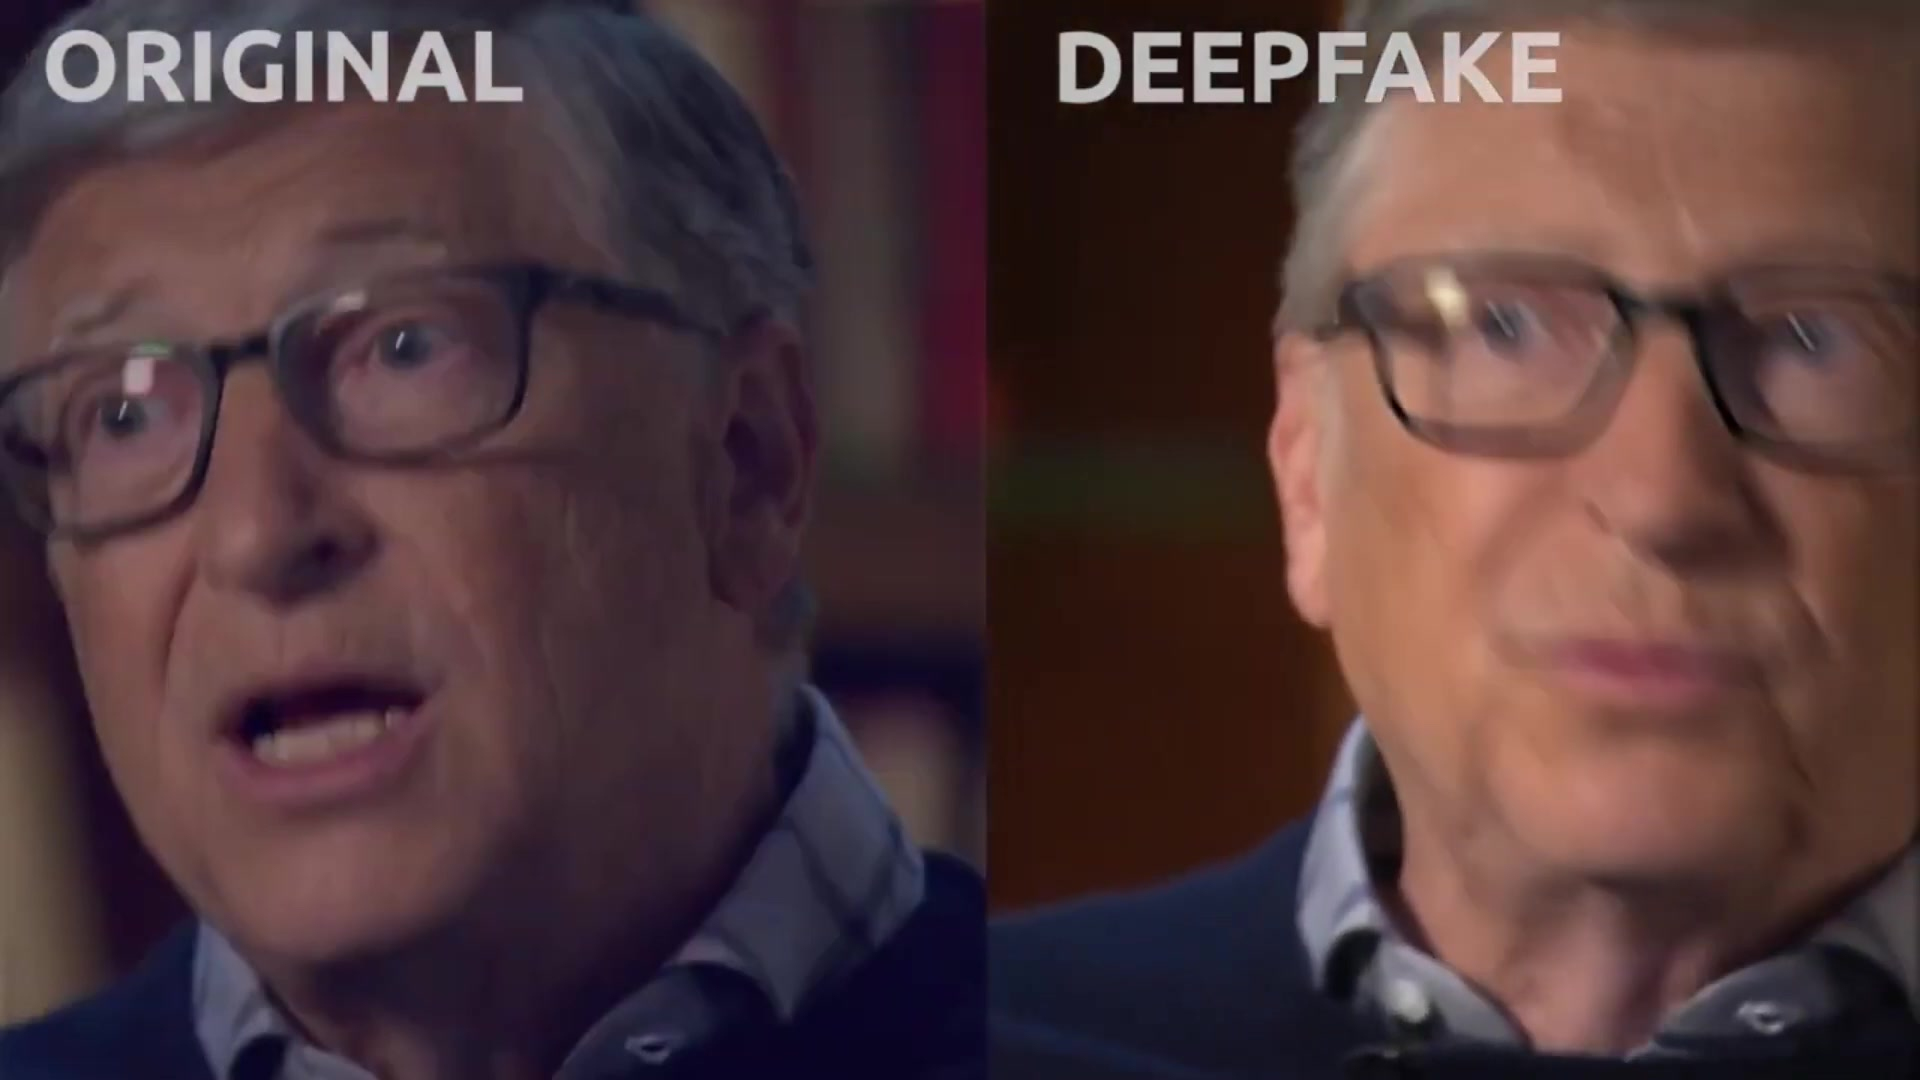
Но даже это не главная причина — решить технические вопросы как раз проще всего. Гораздо важнее тот факт, что дипфейки чаще всего присылают на личное мобильное устройство сотрудника через популярные мессенджеры. И здесь корпоративный ИБ-контур либо вообще не действует, либо действует с ограничениями. Бороться с этим сложно, ведь даже если закрутить гайки до упора и ввести полный запрет на использование личных устройств, далеко не факт, что ему будут следовать, к тому же такой запрет вызовет скорее обратную реакцию.
Замечу, что, помимо технических детекторов, появляются инициативы по маркировке сгенерированного контента, и сами по себе они очень резонные. Однако злоумышленники, разумеется, ничего маркировать не будут, а если ИИ-инструменты начнут проставлять маркировку принудительно, способы обхода мошенники тоже найдут без труда. То есть детекторы есть, и средства защиты отчасти уже есть, отчасти разрабатываются, но работают они с большими ограничениями.
Тем не менее точечно подобные решения уже внедряются. Например, когда в банках при удаленном открытии карты клиент проходит первичную верификацию, применяются инструменты, позволяющие убедиться, что это реальный человек, сидящий перед камерой, а не сгенерированный образ. Но сейчас такие продукты создаются скорее путем внутренней разработки под конкретные задачи.
На вендорском уровне серьезного предложения пока нет. Более того, в ближайшие пять лет вряд ли стоит ожидать каких-то коробочных решений для защиты от дипфейков. Как и в других направлениях ИБ, защита здесь находится в позиции догоняющего. У злоумышленников появляются новые методы генерации — в ИБ появляются новые методы детекции, но, к сожалению, не наоборот — просто по природе вещей. И эта гонка может продолжаться сколь угодно долго.
Не так страшен дипфейк, как его продолжение
Поскольку стандартизованных средств защиты от дипфейков пока не существует, а угроза есть, компании пытаются решать проблему какими-то отдельными детекторами. Само по себе это логично, но здесь есть тонкий лед, на котором нередко поскальзываются.
Дело в том, что после внедрения инструментов противодействия против одного конкретного вида дипфейков — скажем, после установки средств проверки голоса — в компании может возникнуть чувство ложной безопасности. При этом не учитывается, что подделать можно не только голос. Кроме того, упускается из вида, что защищен внутренний контур, а дипфейк вполне может прийти на личный смартфон сотрудника, который к этому контуру не относится. То есть формально защита есть, но фактически ее нет. В этом чувстве ложной безопасности заключается серьезный риск — но даже он не основной.
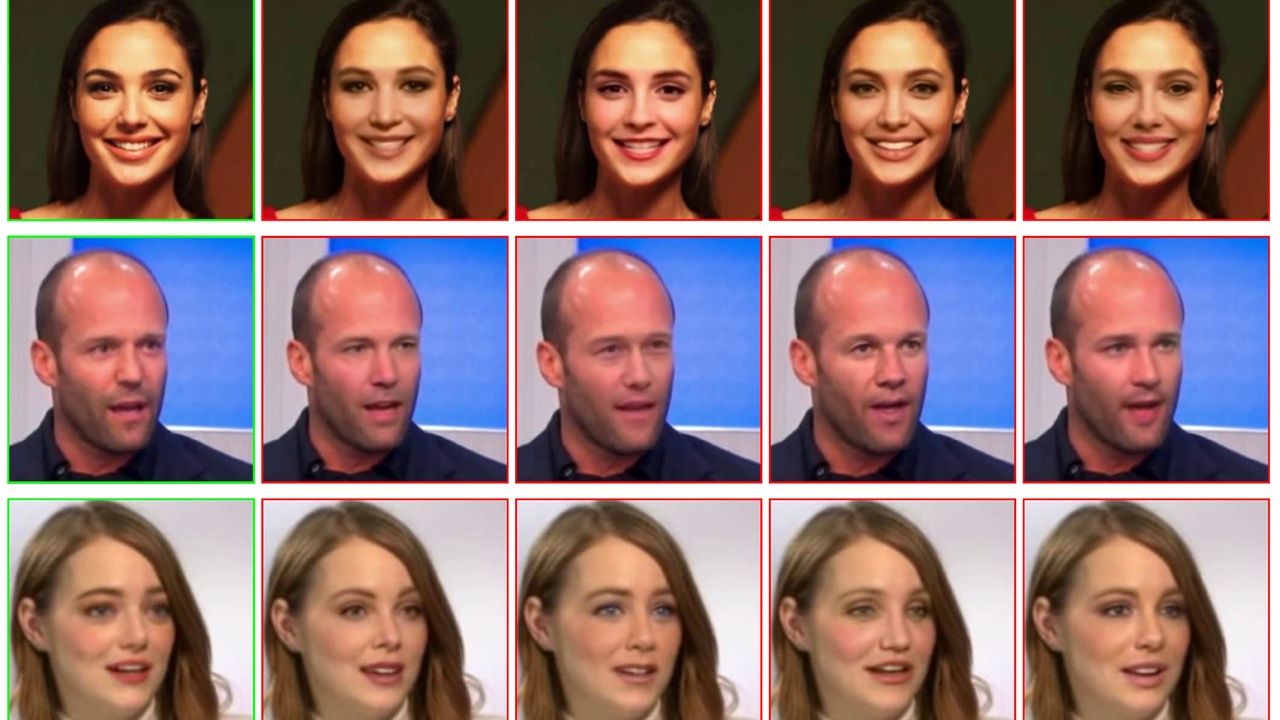
Главная опасность содержится не в самом дипфейке, а в его продолжении. Их появление обычно служит серьезным сигналом того, что вашей компанией кто-то заинтересовался. Поэтому рассылку дипфейков необходимо расценивать как подготовительный этап к главному удару. Получит их, скорее всего, не один сотрудник, а несколько. Вот почему очень важно обнаружить этот факт как можно раньше и известить службу ИБ.
Причем одних лишь технических мер недостаточно. Необходимо задействовать коммуникационные инструменты — повышать осведомленность сотрудников, объяснять, что в случае подозрительного звонка со странным поручением от руководителя необходимо с помощью личной беседы или других каналов удостовериться, что это действительно руководитель, а только потом выполнять поручение, ну и так далее.
В компаниях, где хорошо налажена внутренняя коммуникация, где соблюдаются правила информационной гигиены, где создана доверенная среда, риск проникновения в контур гораздо ниже, чем там, где внедряются всевозможные детекторы, но нет понимания, что дипфейки — лишь вершина айсберга.