



В 2025–2026 годах хакеры все чаще переходят от охватных сценариев к точечному воздействию. Растет количество проникновений через сотрудников и их личные устройства. Особую опасность для компаний представляют атаки на топ-менеджмент, так как они могут нанести серьезный финансовый и репутационный ущерб. Руководители имеют расширенные права доступа к системам и информации, в том числе к стратегическим данным и финансовой и управленческой отчетности, а также могут без дополнительных согласований подтвердить, например, перевод денег или передачу сведений.
Чем опасны атаки на топ-менеджмент компаний и как руководители могут защитить себя и бизнес от злоумышленников, рассказывают резиденты бизнес-клуба Кибердома — заместитель генерального директора по ИТ, член правления «Шереметьево Хэндлинг» Егор Столяров, CISO сети «Дикси» Александр Танчук и CISO Faberlic Вадим Смирнов.
Стратегии атак на топ: кого и зачем взламывают хакеры сегодня
Атаки на российских топ-менеджеров происходят по сценариям, распространенным во всем мире. Их можно разделить на две группы — в зависимости от цели. Первые нацелены на извлечение материальной выгоды: хакеры атакуют финансовый сектор, ИТ, телеком, электронную коммерцию. Как правило, взломать компанию в такой сфере очень сложно, так как инфраструктура хорошо защищена. И именно проникновение в систему через взлом топ-менеджеров позволяет добиться максимального эффекта с минимальными затратами.
Второй тип атак нацелен на привлечение внимания и создание негативной повестки вокруг организации. Хакеры стремятся испортить репутацию организации, тем самым дестабилизировав ее работу. Как правило, такие акции совершают хакеры-активисты, их потенциальные жертвы — руководители госкомпаний, транспортной отрасли и энергетики.
Важно понимать степень зависимости бизнес-процессов компании от топ-менеджеров. Если многое идет через руководителя, то он будет являться критической точкой в безопасности и главной целью хакеров. Если управление компанией распределено, то рисков для бизнеса меньше, и это, скорее, угроза лично для топов и их репутации.
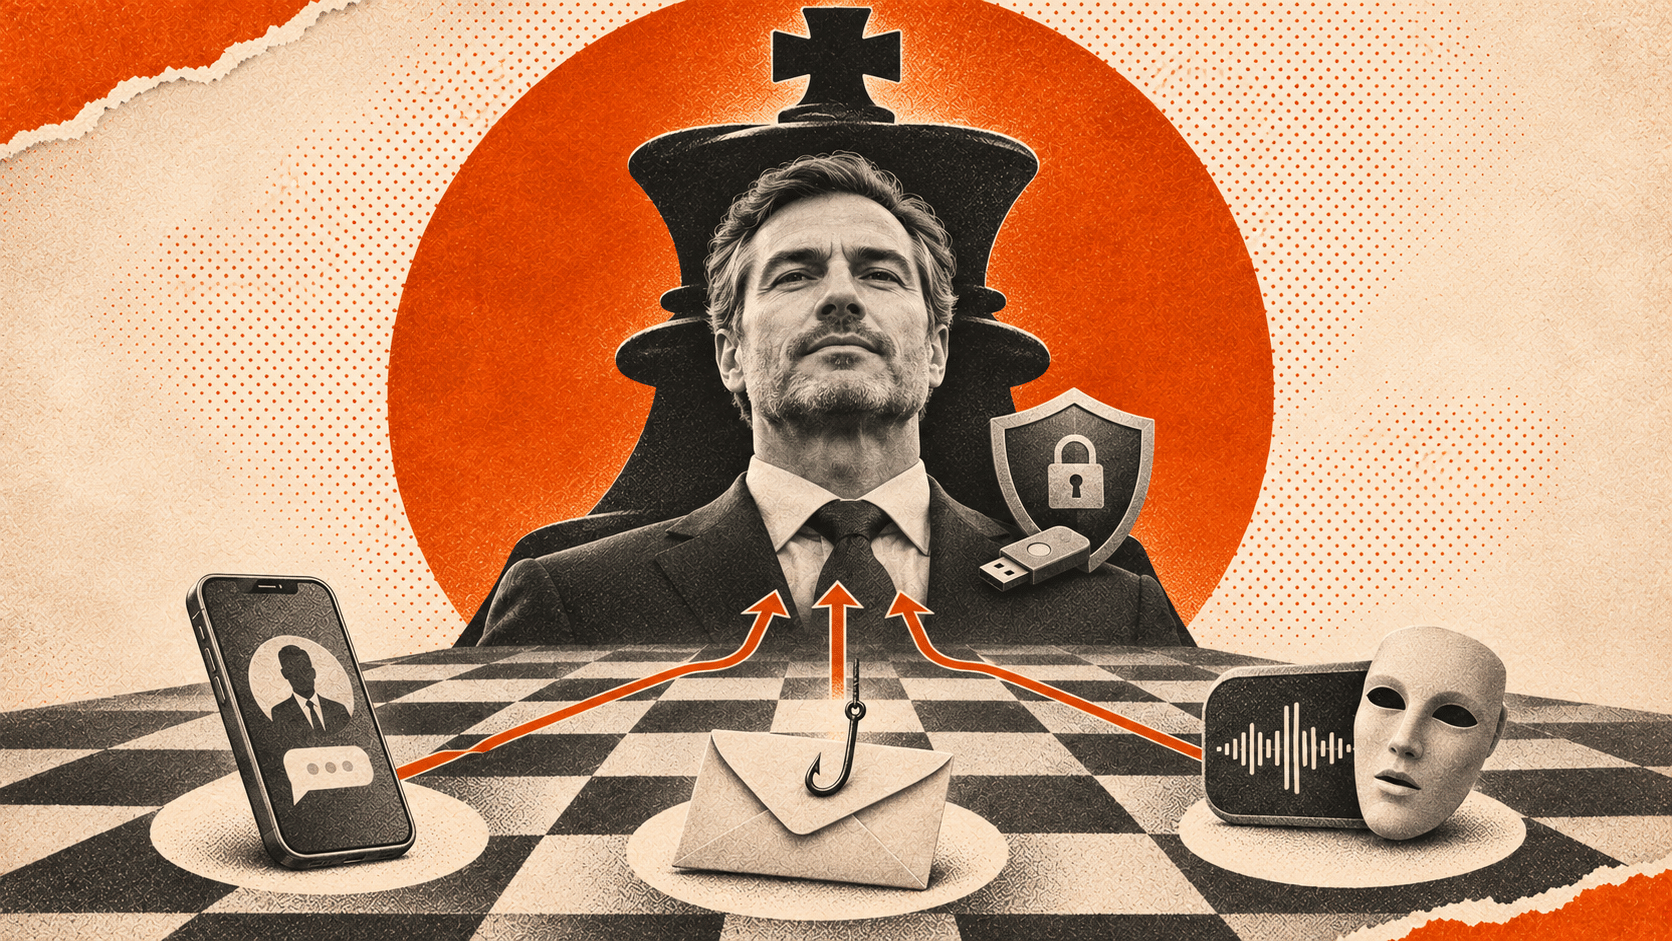
Опасность представляют и атаки через окружение. Как правило, ближайшие помощники директора много знают о характере его работы, рабочем и личном графике, перемещениях, имеют доступ к корпоративным информационным системам. Именно они нередко оказываются слабым звеном, так как не всегда осознают риски и ответственность, и атака на них проще и дешевле. Собранные о директоре данные позволяют подготовить таргетированную атаку. Фишинговую ссылку присылают под видом сообщения от партнеров, коллег, знакомых.
Один из распространенных сценариев взлома — через фейк-боссов. Хакеры могут достаточно легко найти информацию о многих руководителях для таргетированной атаки, поскольку топы зачастую – публичные люди. Злоумышленники собирают данные о руководителе и создают в мессенджере его фейковый аккаунт. После этого они пишут сотрудникам компании от имени этого руководителя.
«С распространением нейросетей стали доступнее технологии дипфейков — при помощи них мошенники могут сгенерировать голос и видео руководителя. Эта технология пока не получила особого распространения в России, так как в нашей стране практика выдачи поручений по видеозвонку не прижилась, и ответственные решения чаще фиксируются письменно, выдаются лично. Однако развитие ИИ усиливает риски таких схем, и количество дипфейков может вырасти».
Егор Столяров, заместитель генерального директора по ИТ, член правления «Шереметьево Хэндлинг»
В ближайшем будущем можно ожидать больше атак с использованием ИИ, в том числе и через уязвимости самого искусственного интеллекта. Новой точкой атаки могут стать, например, ИИ-агенты, которые все чаще используются в бизнесе.
По словам Егора Столярова, времена хакеров-одиночек прошли. Сегодня это полноценные преступные группировки с разделением ролей. Разные люди занимаются написанием вредоносного ПО, способами его внедрения через троянские программы, фишингом и разведкой внутри инфраструктуры. При этом такие группы рассредоточены, и их участники могут не знать друг друга. Это осложняет противодействие им со стороны ИБ-подразделений компаний.
Специалисты по кибербезопасности находятся в обороняющейся позиции. Они противодействуют тому, что уже есть в арсенале злоумышленников. При этом хакеры ищут новые методы взлома и компрометации, поэтому всегда сохраняется угроза уязвимости нулевого дня, и обеспечить абсолютную, стопроцентную защиту практически невозможно.
Кибергигиена против сиюминутного удобства: что делает атаки на топ-менеджеров эффективными
Даже опытный ИБ-специалист может быть взломан, потому что хакеры постоянно изобретают новые способы атак и совершенствуют существующие. Для топ-менеджеров опасность взлома усиливается из-за характера их работы. Они принимают множество решений и не всегда имеют возможность тщательно проверить данные, например, номер счета, в котором заменили несколько цифр. Из-за спешки и занятости руководители нередко пропускают угрозы.
Влияет и человеческий фактор. Подавляющее большинство успешных атак происходит из-за банального несоблюдения кибергигиены. Самый простой пример халатного отношения к критически важным данным — использование личных девайсов — ноутбуков, смартфонов. Обычно на них нет MDM, поэтому невозможно обеспечить полную защиту.
Кроме того, на личных девайсах зачастую корпоративные и личные данные никак не сегментируются. Частой ошибкой являются также простые пароли, одна пара логина и пароля на несколько аккаунтов. Еще одно серьезное нарушение — хранение и передача критически важной информации на личные девайсы, в облака, публичные нейросети.
«Нередко топ-менеджеры пренебрегают защитой на личных аккаунтах, это приводит к легкому взлому. Потом, как следствие, злоумышленник может захватить и корпоративное устройство/аккаунт. При этом человека, у которого входы закрыты токенами, мультифакторной аутентификацией, а важные данные передаются через закрытые чаты, а не простой чат с коллегой в мессенджере, взломать гораздо сложнее. Нередко у руководителей возникает ощущение собственной элитарности, со стороны ИБ к ним бывают послабления. Это повышает риски».
Александр Танчук, CISO сети «Дикси»
Гласность и обмен опытом: как снизить риски атак
Для снижения рисков топ-менеджерам необходимо быть в курсе событий, понимать тренды. Как отмечает Александр Танчук, рынок ИБ не любит делиться информацией. Взломы, финансовый ущерб, выплаченные выкупы обычно не обсуждаются публично, поэтому членство в профессиональных объединениях и закрытых клубах позволяет обмениваться актуальной информацией, в том числе неформально.
Например, есть закрытые группы, где вендоры рассказывают об атаках и мерах защиты. Это повышает информированность и осознанность топ-менеджмента. Кроме того, участие в сообществах открывает доступ к экспертизе по кибербезопасности от специалистов, у которых можно получить консультацию.
«Атака на ТОП-менеджера имеет еще дополнительные репутационные риски для компании и лично для него самого. Поэтому нужно предусмотреть дополнительные меры защиты для него и его помощников, возможно, даже сделать отдельную модель угроз. Мы стараемся вовлекать топ-менеджмент в активности, связанные с повышением осведомленности внутри компании, лидеры компании являются примером для сотрудников».
Вадим Смирнов, CISO Faberlic
«Вообще в сообществе информационной безопасности России тема усовершенствования кибергигиены стоит достаточно остро. Например, проводятся разборы известных кибератак на компании с целью извлечения уроков, туда приглашаются топ-менеджеры. Проводятся масштабные штабные киберучения с привлечением всего топ-менеджмента», — сообщает эксперт.
В целом, рекомендации для топ-менеджеров по цифровой гигиене не отличаются от правил для других сотрудников. В первую очередь нужно соблюдать ряд простых и понятных правил:
- Использовать менеджер паролей и устанавливать отличные друг от друга сложные ключи для разных сервисов.
- Настроить многофакторную аутентификацию: подтверждать вход дополнительным кодом из СМС или сообщения в мессенджере несложно, но это кратно снижает риск взлома.
- Работать в защищенных мессенджерах, где чаты сохраняются не в облаке, а на личном устройстве пользователя. В таком случае, если хакер взламывает аккаунт, он не получает доступ к истории переписки.
- Содержать информацию только в надежных хранилищах данных. Не стоит хранить критически важную информацию, содержащую коммерческую тайну в публичных облаках и других легкодоступных местах. При обмене данными с коллегами нужно использовать защищенные способы и хранилища.
В компании должен действовать четкий алгоритм выдачи распоряжений со стороны руководства. Например, все важные распоряжения должны отдаваться только лично и/или подкрепляться документами. В этом случае, если менеджеру поступит телефонный звонок от имени генерального директора с фейковыми указаниями, он его просто проигнорирует.
Полезной практикой в компаниях являются регулярные киберучения, в которых принимают участие и топ-менеджеры. Кибербезопасность перестала быть исключительно задачей ИБ-специалистов и стала частью корпоративной культуры и стратегии управления. Ни одна самая сложная защита не может дать гарантию полной безопасности, так как самым слабым звеном в системе остается человек. Повышение осведомленности, обмен опытом и соблюдение цифровой гигиены помогают топ-менеджерам минимизировать риски для компании.
Читайте также: